Vercel Sandbox에서 발견된 Linux 커널 버그
요약
Vercel Sandbox의 격리 경계를 목표로 한 연구에서, AI 에이전트 코드를 위한 마이크로VM 환경인 Vercel Sandbox 내부의 리눅스 커널 취약점을 발견했습니다. 이 과정에서 호스트 메모리 유출 및 결정론적 충돌을 일으킬 수 있는 두 가지 새로운 커널 결함이 보고되었습니다.
핵심 포인트
- AI 에이전트 샌드박스의 보안은 가장 낮은 수준의 격리 경계에 의존한다.
- 클라우드 격리 취약점 연구는 목표 코드베이스를 넘어선 광범위한 문제를 발견할 수 있다.
- 이번 버그 바운티 활동을 통해 총 24건의 취약점이 검증되었다.
POC ->
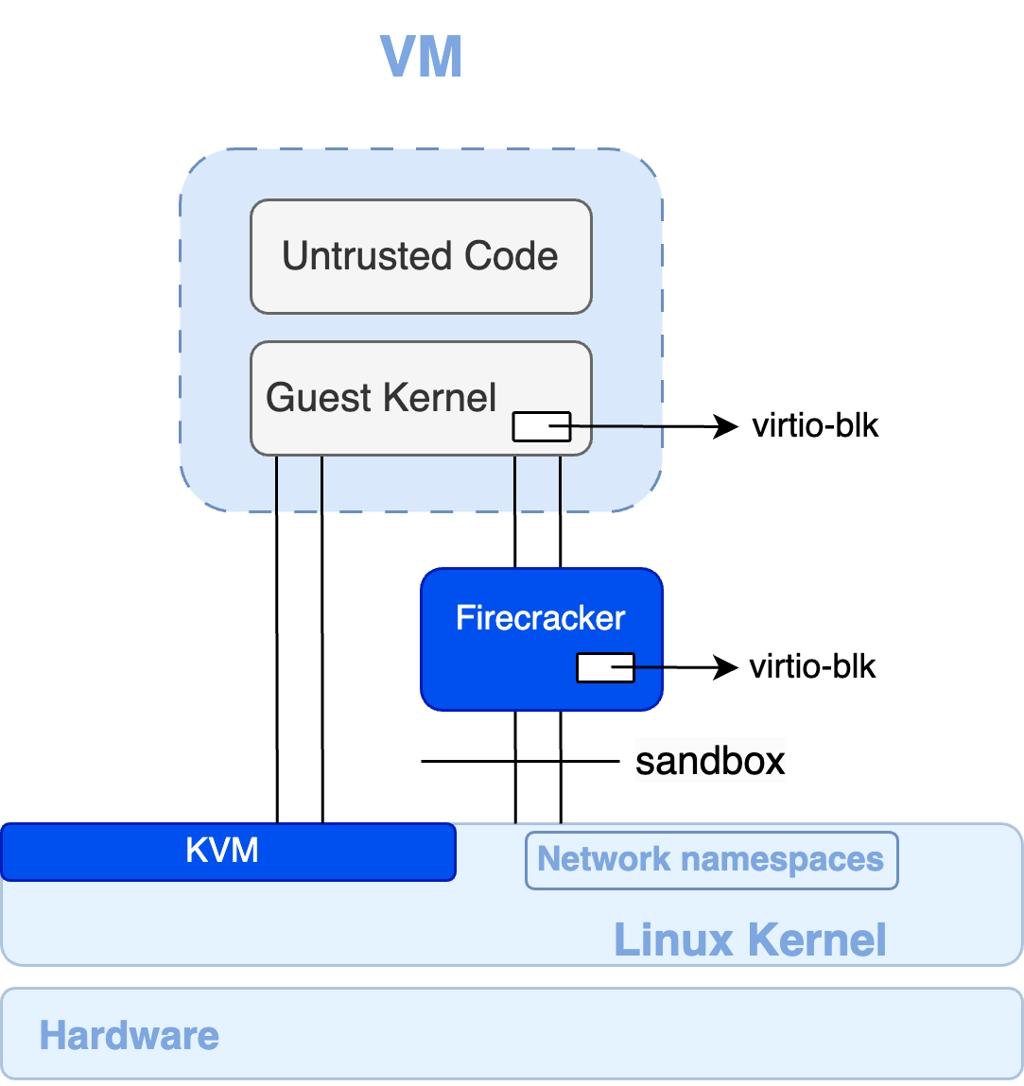
- 신뢰할 수 없는 AI 에이전트 코드를 위한 Firecracker 기반 마이크로VM 환경인 Vercel Sandbox의 격리 경계를 목표로 삼습니다.
- 샌드박스 내부에서 리눅스 커널 네트워킹 스택을 퍼징(Fuzz)하고 탐색합니다.
- 연구원들은 이전에 공개되지 않은 두 가지 커널 결함을 발견했습니다.
- 하나는 호스트 커널 메모리를 유출할 수 있고, 다른 하나는 호스트를 결정론적으로 충돌시킬 수 있습니다.
Learning ->
- AI 에이전트 샌드박스는 그 아래에 있는 가장 낮은 수준의 격리 경계만큼만 강력합니다.
- 클라우드 격리에 대한 버그 바운티 연구는 목표 자체의 코드베이스를 훨씬 넘어선 취약점을 발견할 수 있습니다.
Result: 1,285 보고서 -> Critical 1건, High 7건, Medium 15건 검증됨
Challenge: $1M Vercel Sandbox Bug Bounty
Published: September 15, 2026
#BugBounty #AISecurity #AIAgents #Linux #CloudSecurity #CyberSecurity
AI 자동 생성 콘텐츠
본 콘텐츠는 X AI 연구의 원문을 AI가 자동으로 요약·번역·분석한 것입니다. 원 저작권은 원저작자에게 있으며, 정확한 내용은 반드시 원문을 확인해 주세요.
원문 바로가기0