
ScopeSentry: 자산 매핑 및 취약점 스캐닝 도구
요약
Scope Sentry는 자산 매핑, 서브도메인 열거, 취약점 스캐닝 등 다양한 보안 기능을 통합한 도구입니다. 사용자는 여러 노드를 구축하여 스캔 작업을 수행할 노드를 자유롭게 선택할 수 있으며, 새로운 취약 발생 시 관련 자산을 빠르게 확인할 수 있습니다.
핵심 포인트
- 자산 매핑 및 서브도메인 열거 기능 제공
- 취약점 스캐닝, 정보 유출 감지 등 보안 기능 통합
- Python(FastApi) 서버와 Go 기반 스캔 모듈 사용
- 다중 노드 구축을 통한 확장성 확보
English | 中文

소개 (Introduction)
Scope Sentry는 자산 매핑(asset mapping), 서브도메인 열거(subdomain enumeration), 정보 유출 감지(information leakage detection), 취약점 스캐닝(vulnerability scanning), 디렉토리 스캐닝(directory scanning), 서브도메인 탈취(subdomain takeover), 크롤러(crawler), 페이지 모니터링(page monitoring) 등의 기능을 갖춘 도구입니다. 사용자는 여러 노드를 구축하여 스캔 작업을 수행할 노드를 자유롭게 선택할 수 있습니다. 새로운 취약점이 발생했을 때, 관련 자산에 해당 구성 요소가 포함되어 있는지 빠르게 확인할 수 있습니다.
분산 구현 참고 기사: https://mp.weixin.qq.com/s/xfgRxUjljoQ8KzacblktxA
서버 추천: lightnode
Discord:
언어 (Language)
서버(Server):python - FastApi
스캔(Scan):go
프론트엔드(Front-end):vue - vue-element-plus-admin
웹사이트 (Website)
- 공식 웹사이트: https://www.scope-sentry.top
- Github: https://github.com/Autumn-27/ScopeSentry
- 스캐너 소스 코드: https://github.com/Autumn-27/ScopeSentry-Scan
- UI 소스 코드: https://github.com/Autumn-27/ScopeSentry-UI
- 플러그인 마켓: Plugin Market
- 플러그인 템플릿: https://github.com/Autumn-27/ScopeSentry-Plugin-Template
설치 (Install)
git clone https://github.com/Autumn-27/ScopeSentry.git
cd ScopeSentry
# .env 파일에서 MongoDB 및 Redis 계정 비밀번호를 변경하세요.
...
실행 후에는 mongodb, redis, scope-sentry (server), scopesentry-scan (scan)의 네 가지 컨테이너가 생성됩니다. 기본적으로 스캔 노드는 하나 있습니다.
플러그인 초기 사용자 비밀번호와 보조 인증 비밀번호를 확인하세요.
docker logs scope-sentry
새 노드 추가 (선택 사항)
git clone https://github.com/Autumn-27/ScopeSentry-Scan.git
cd ScopeSentry-Scan/build
# .env 파일에서 MongoDB 및 Redis의 연결 정보를 수정하세요. NodeName은 노드 이름이며, 각 노드 이름은 고유해야 합니다 (비어 있으면 무작위로 생성되며, 웹 인터페이스에서 이름을 변경할 수 있습니다).
...
플러그인 흐름도 (Plugin Flowchart)
<img src="https://raw.githubusercontent.com/Autumn-27/ScopeSentry/HEAD/%E6%B5%81%E7%A8%8B%E5%9B%BE.svg"/>주요 기능 (Current Features)
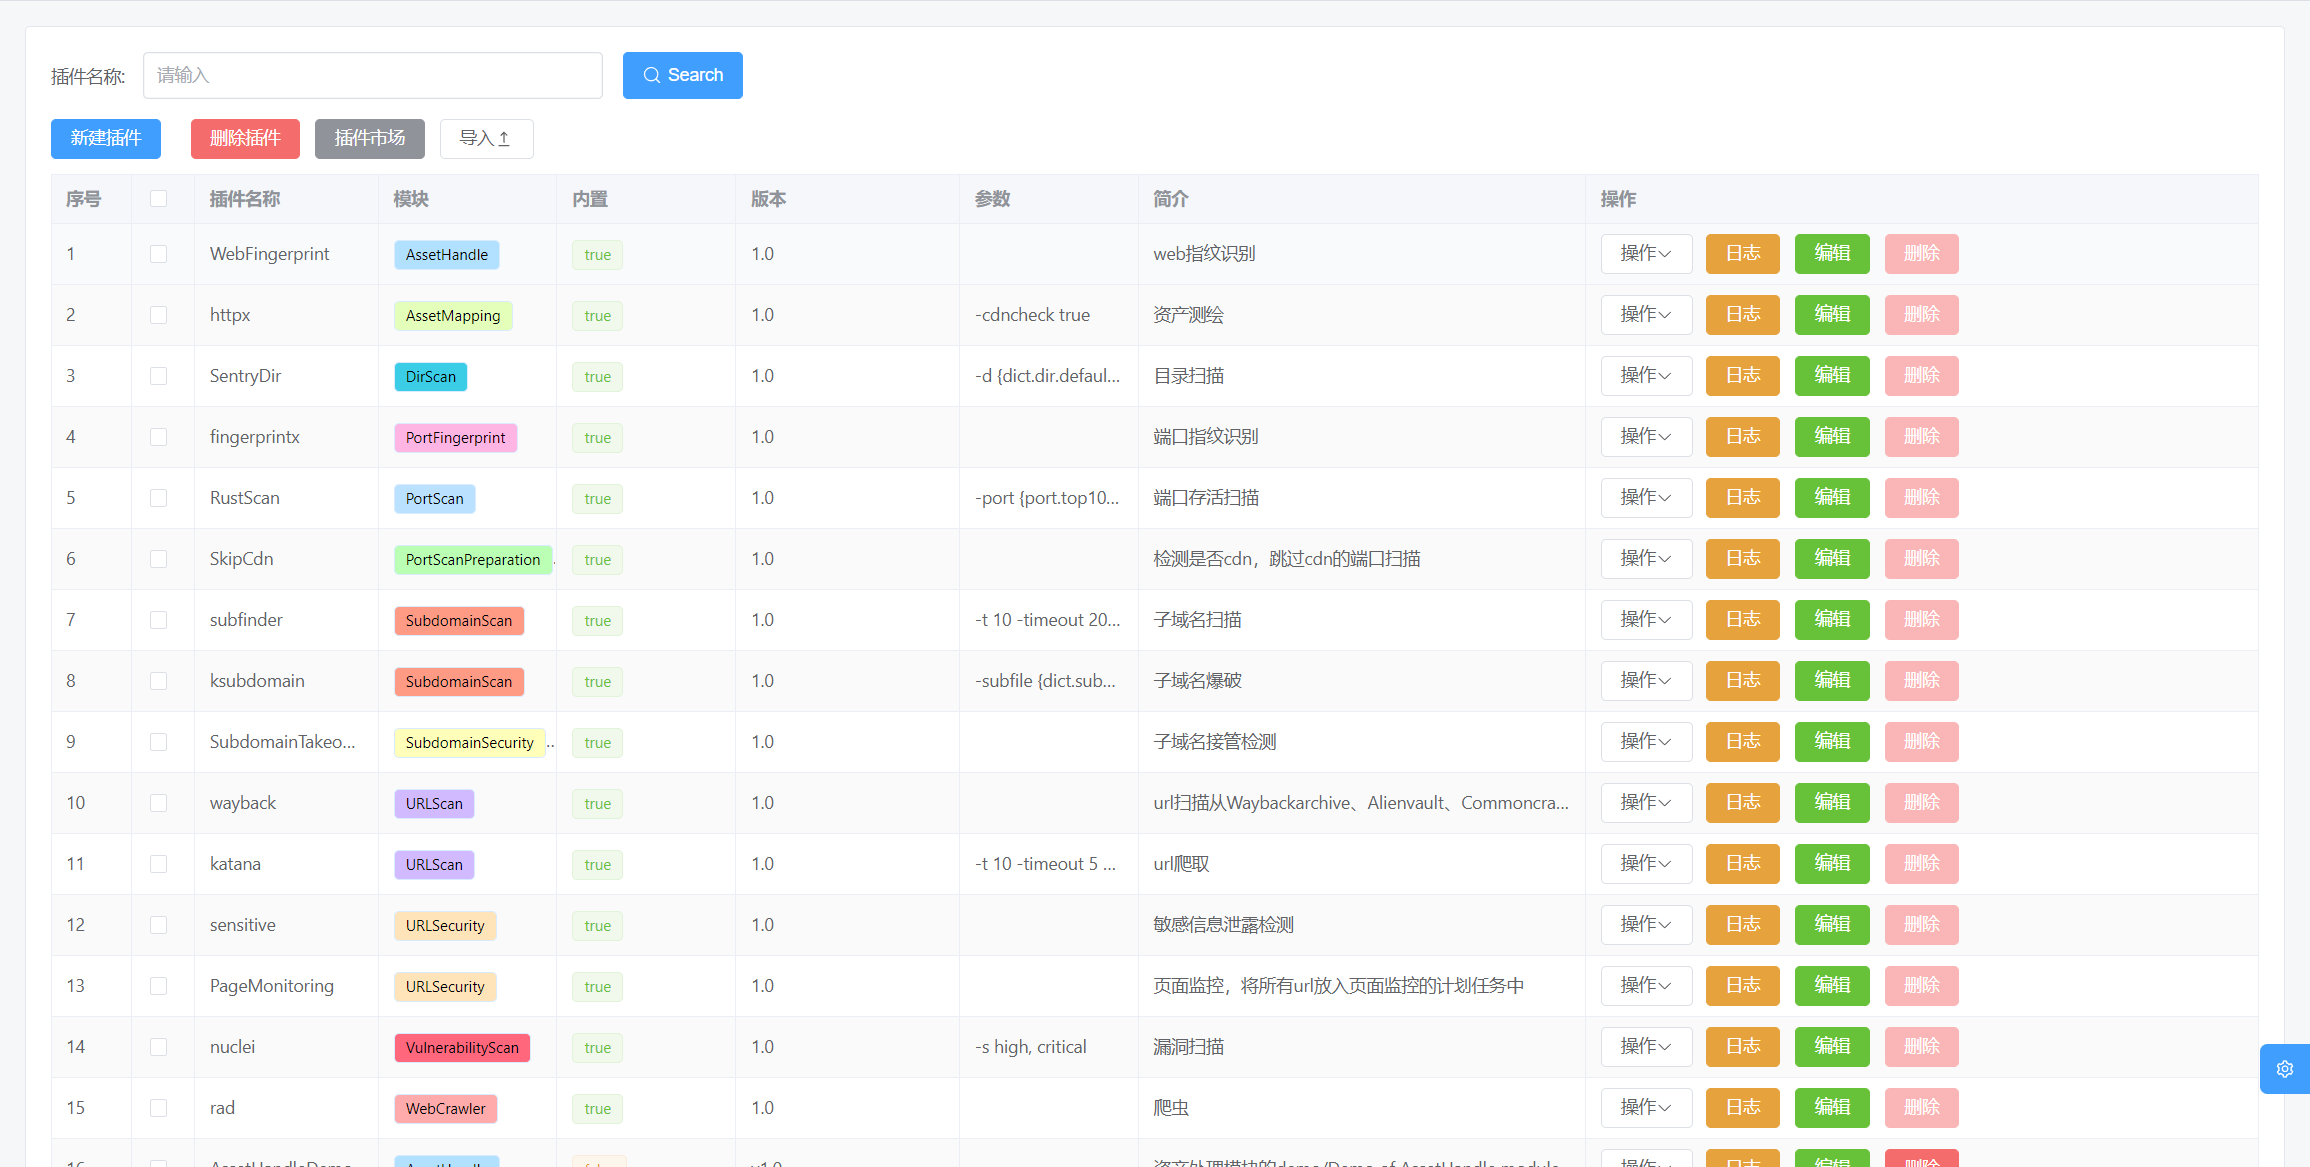
- 플러그인 시스템 (확장을 통해 모든 도구 추가 가능)
- 서브도메인 열거 (Subdomain Enumeration)
- 서브도메인 탈취 감지 (Subdomain Takeover Detection)
- 포트 스캐닝 (Port Scanning)
- 자산 식별 (Asset Identification)
- 디렉토리 스캐닝 (Directory Scanning)
- 취약점 스캐닝 (Vulnerability Scanning)
- 민감 정보 유출 감지 (Sensitive Information Leakage Detection)
- URL 추출 (URL Extraction)
- 크롤러 (Crawler)
- 페이지 모니터링 (Page Monitoring)
- 사용자 지정 웹 지문 (Custom WEB Fingerprint)
- POC 가져오기 (POC Import)
- 자산 그룹화 (Asset Grouping)
- 다중 노드 스캐닝 (Multi-Node Scanning)
- 웹훅 (Webhook)
향후 계획 (To Do)
- 약한 비밀번호 크래킹 (Weak Password Cracking)
설치 (Installation)
설치 지침은 공식 웹사이트를 참조하세요.
커뮤니케이션 (Communication)
Discord:
스크린샷 (Screenshots)
로그인 (Login)
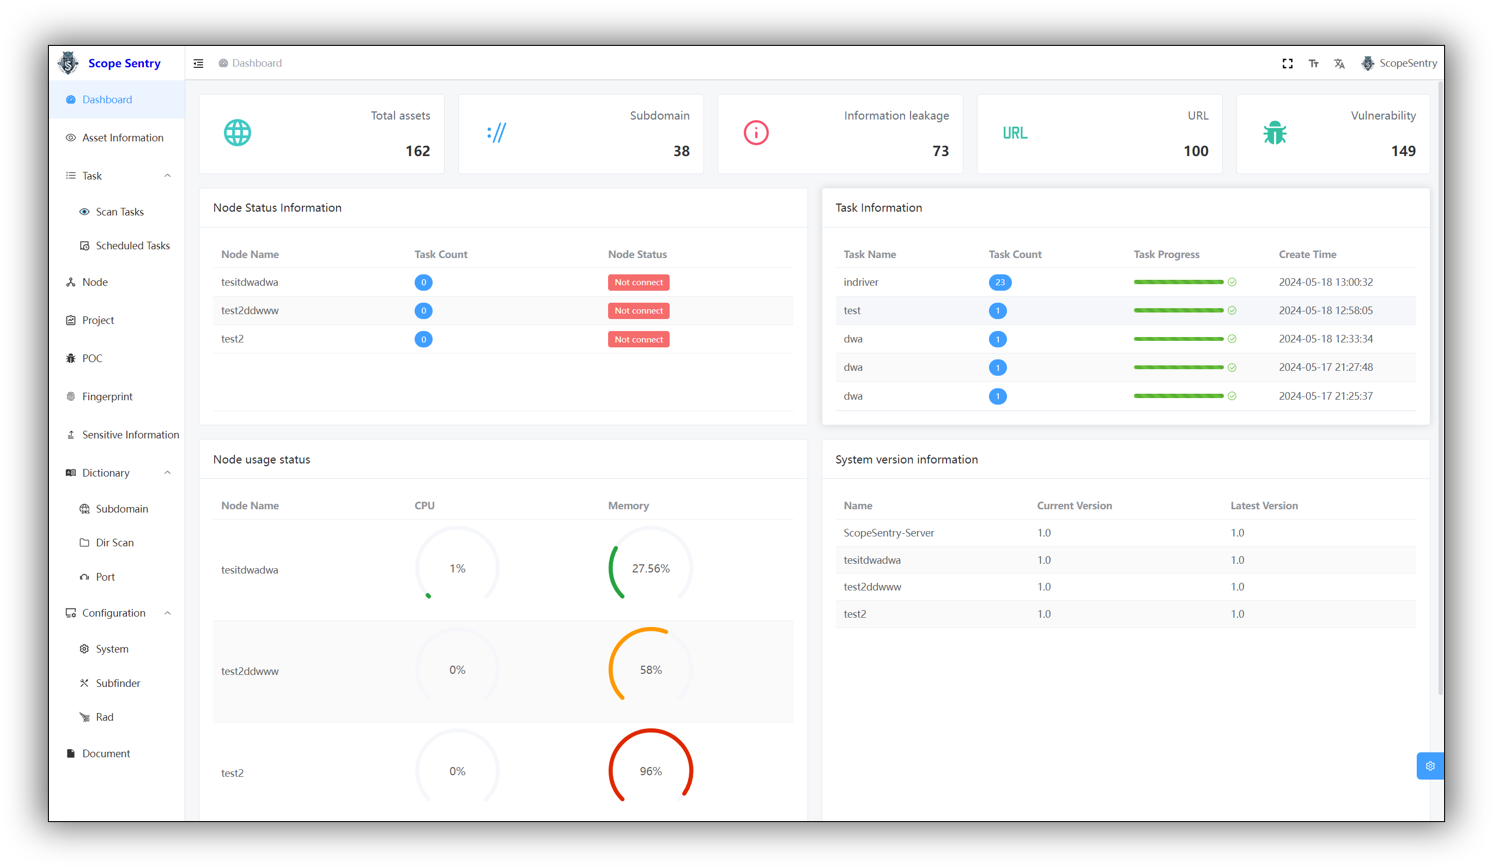
홈페이지 대시보드 (Homepage Dashboard)
플러그인 시스템 (Plugin System)
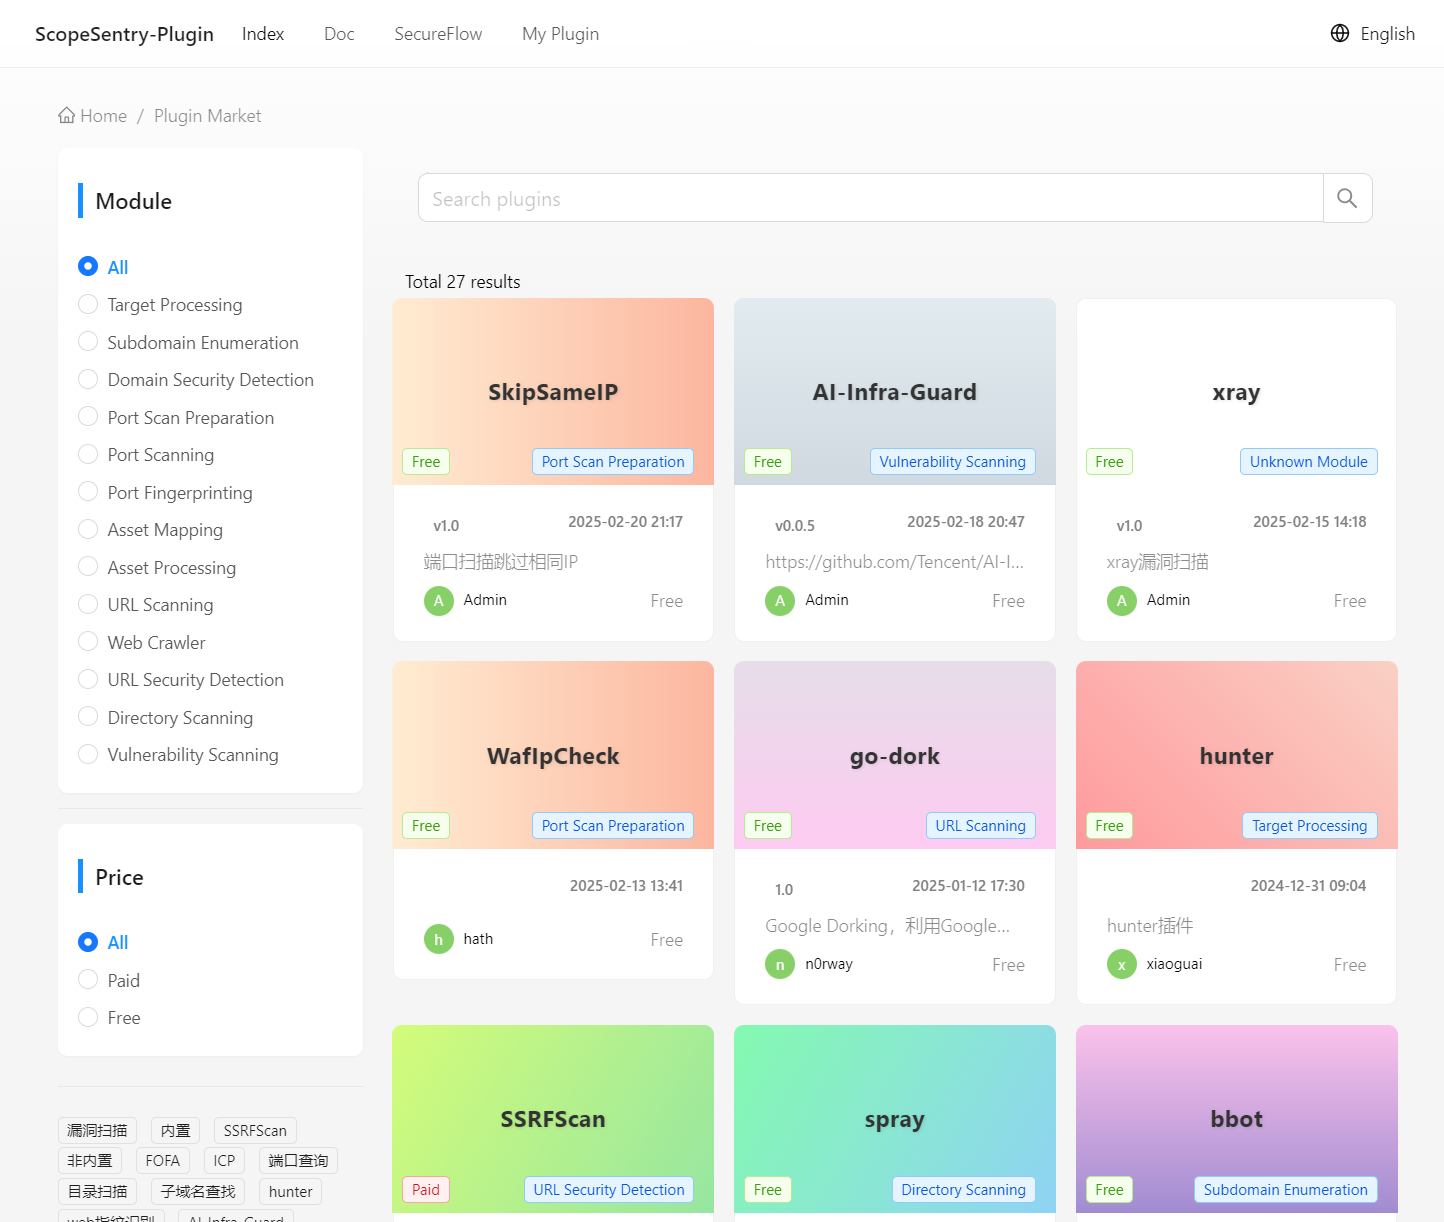
자산 데이터 (Asset Data)
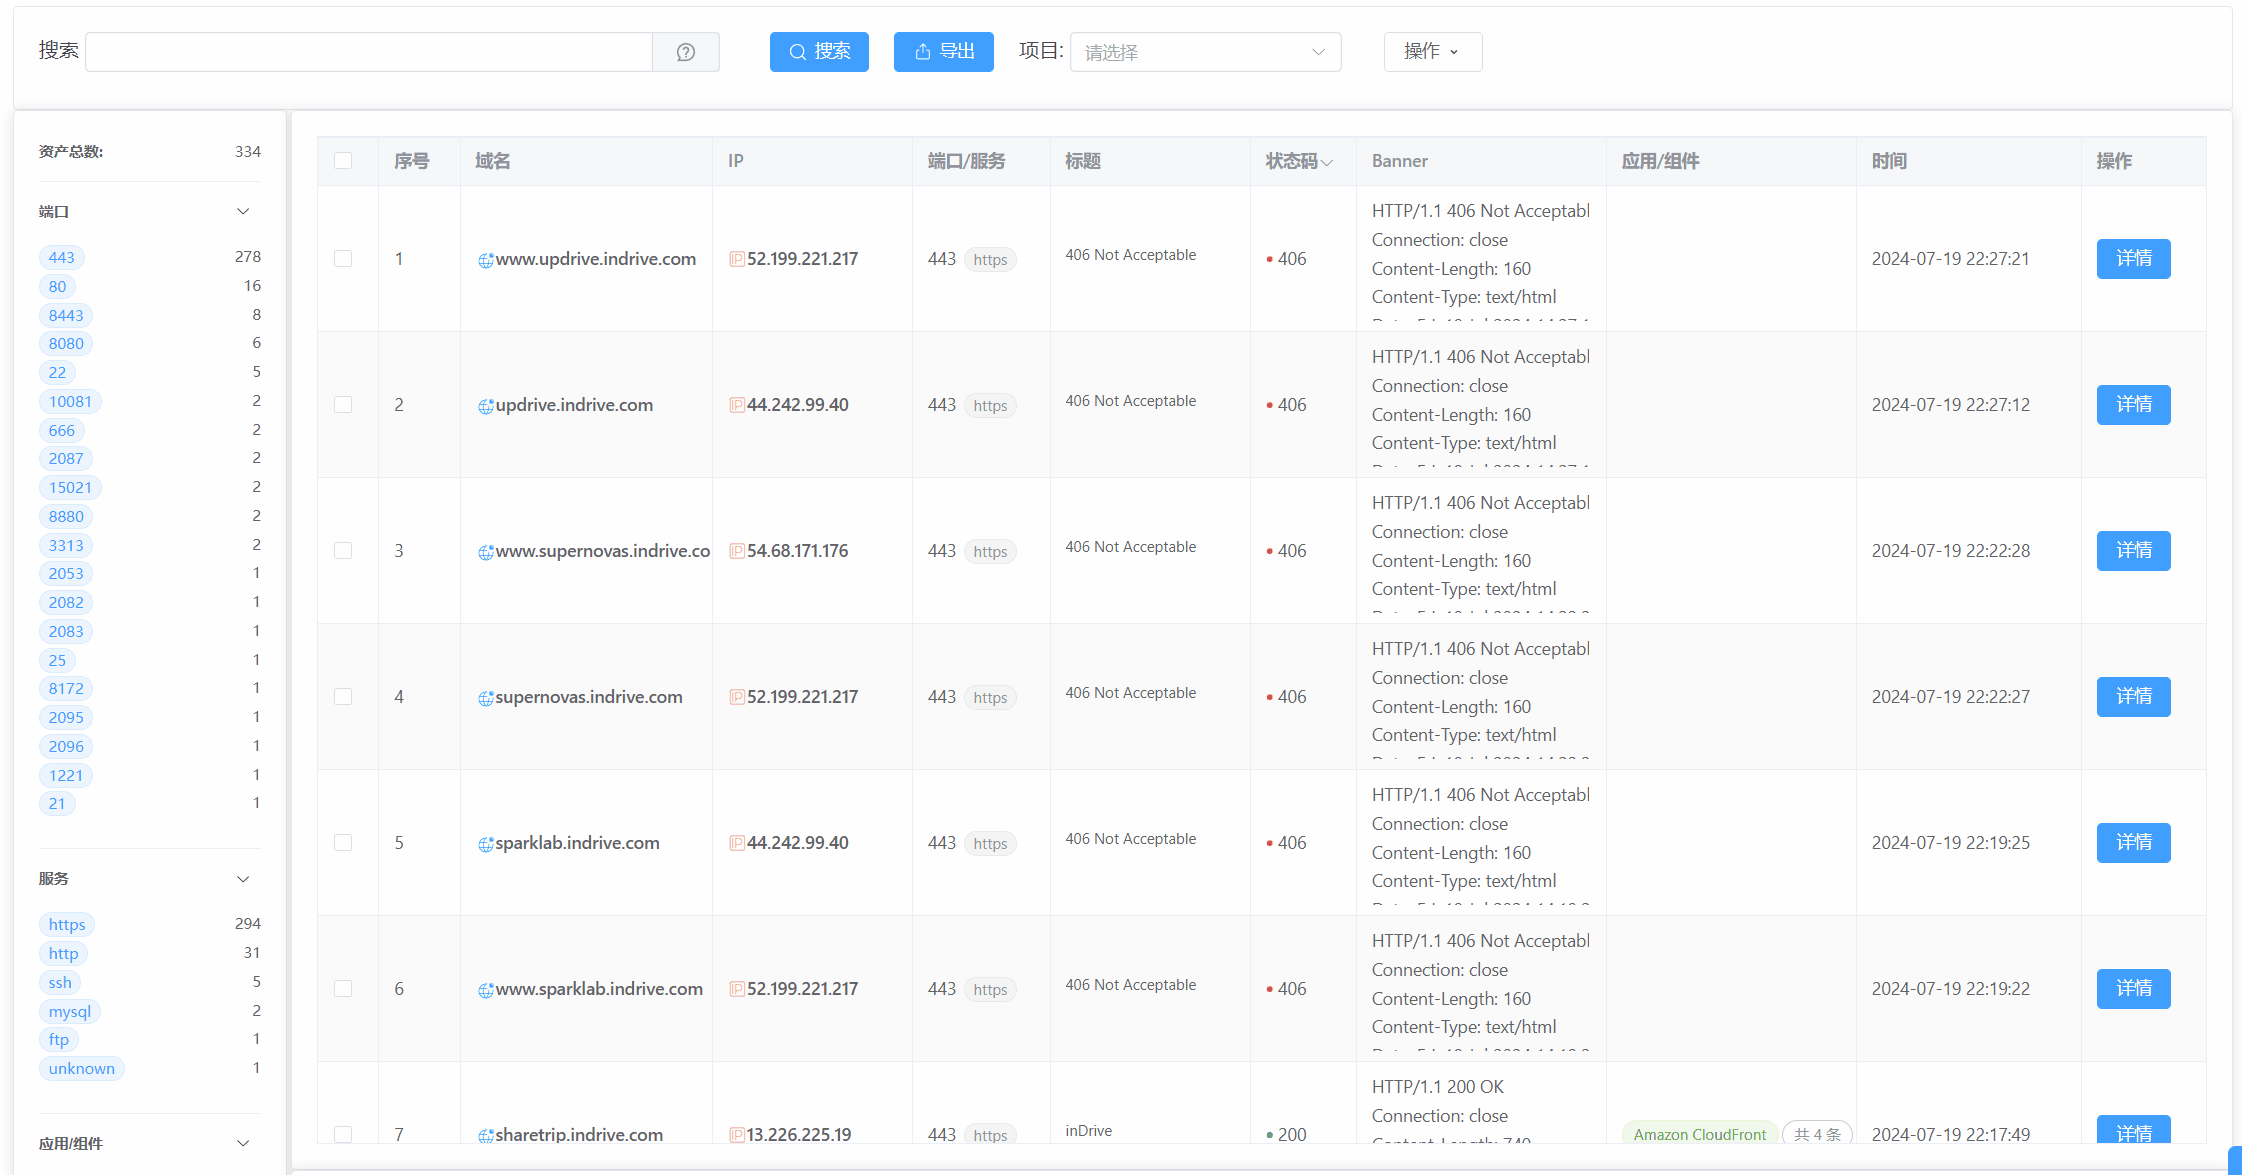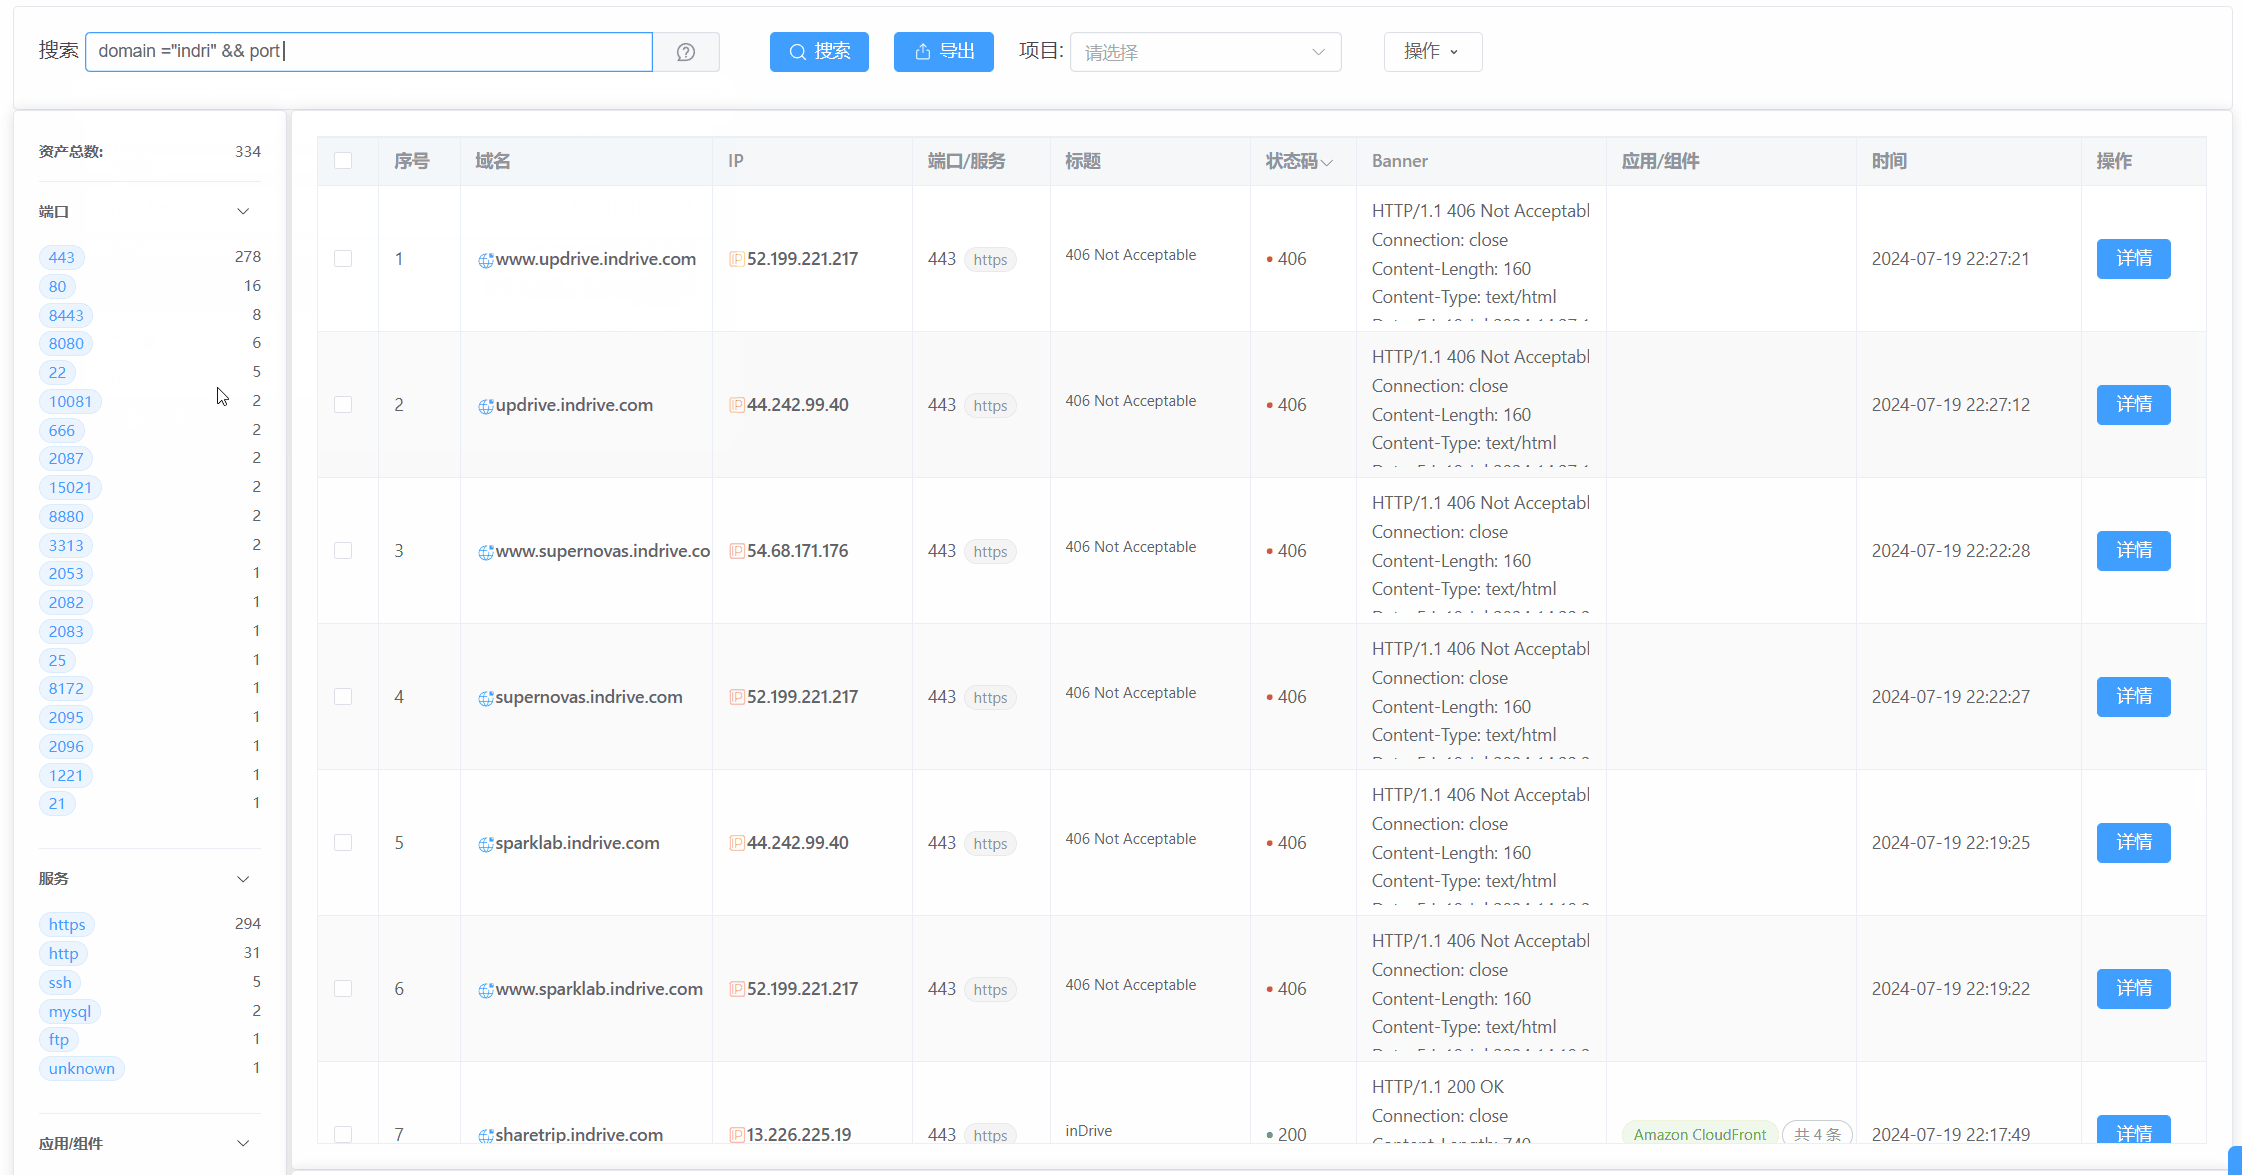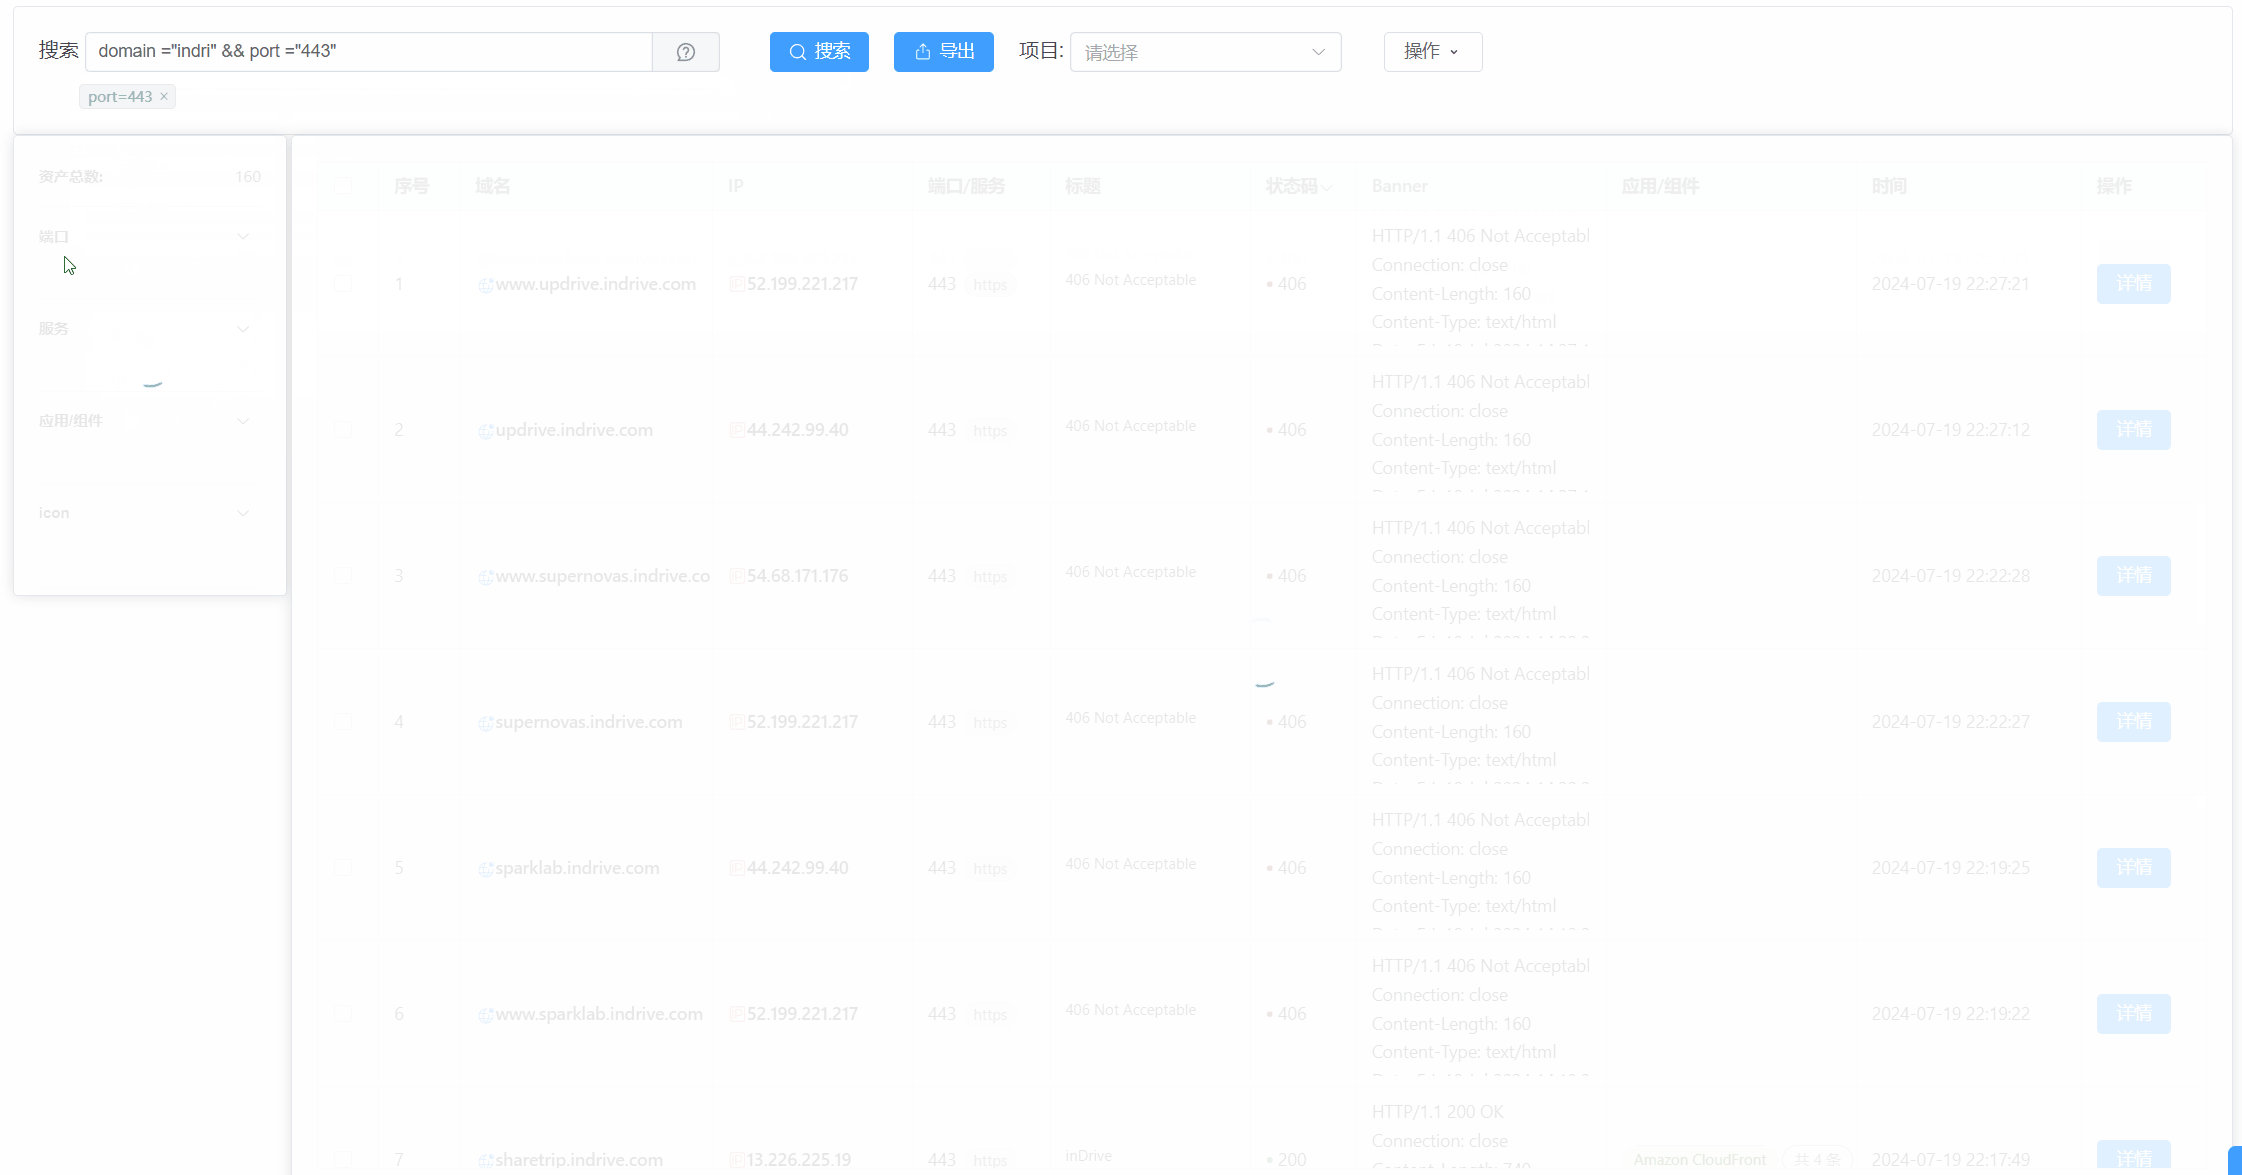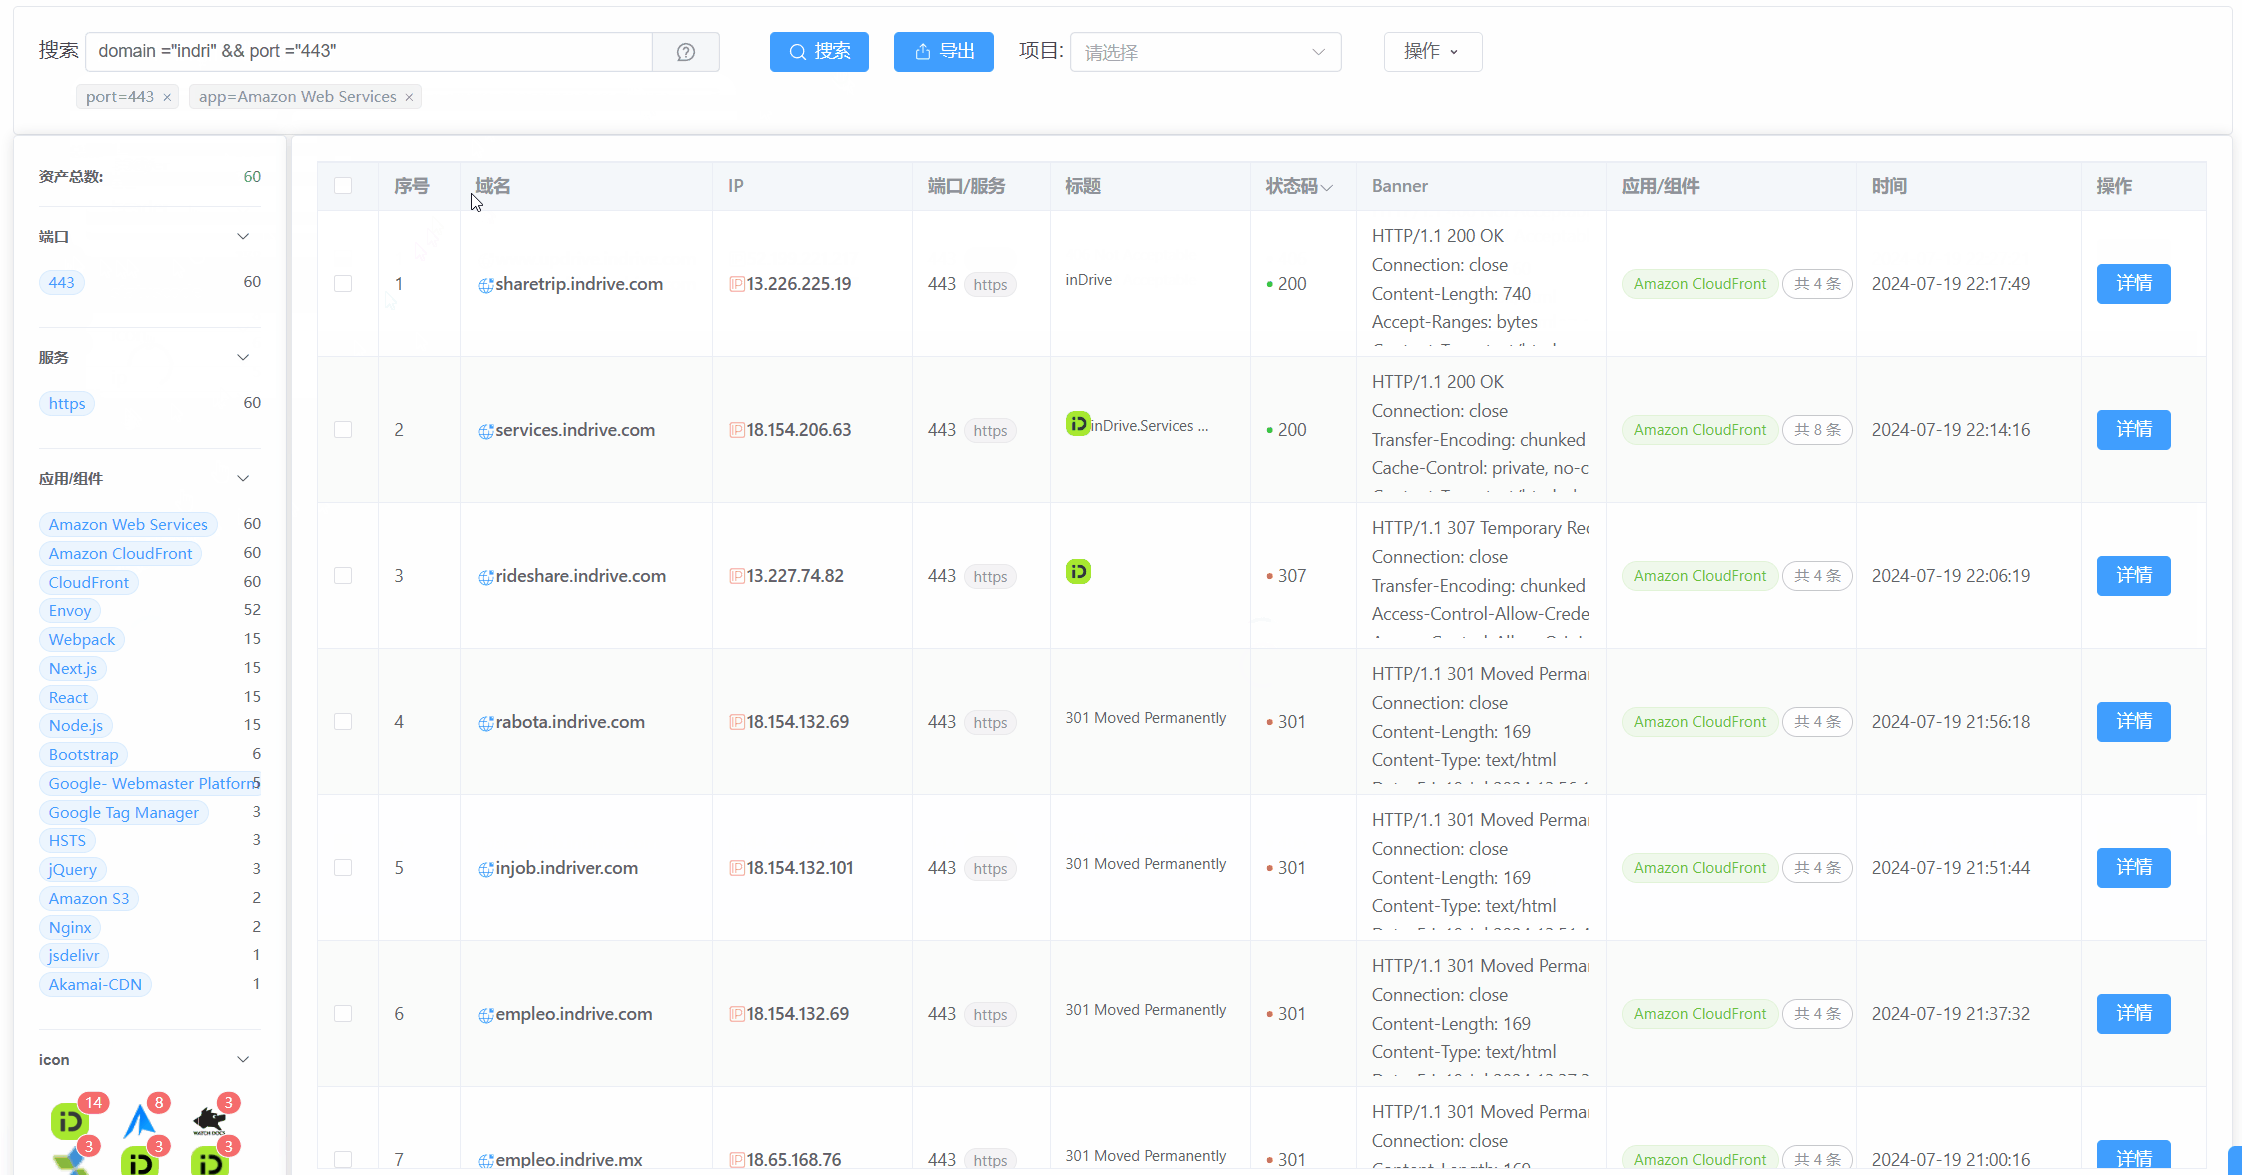
자산 (Assets)
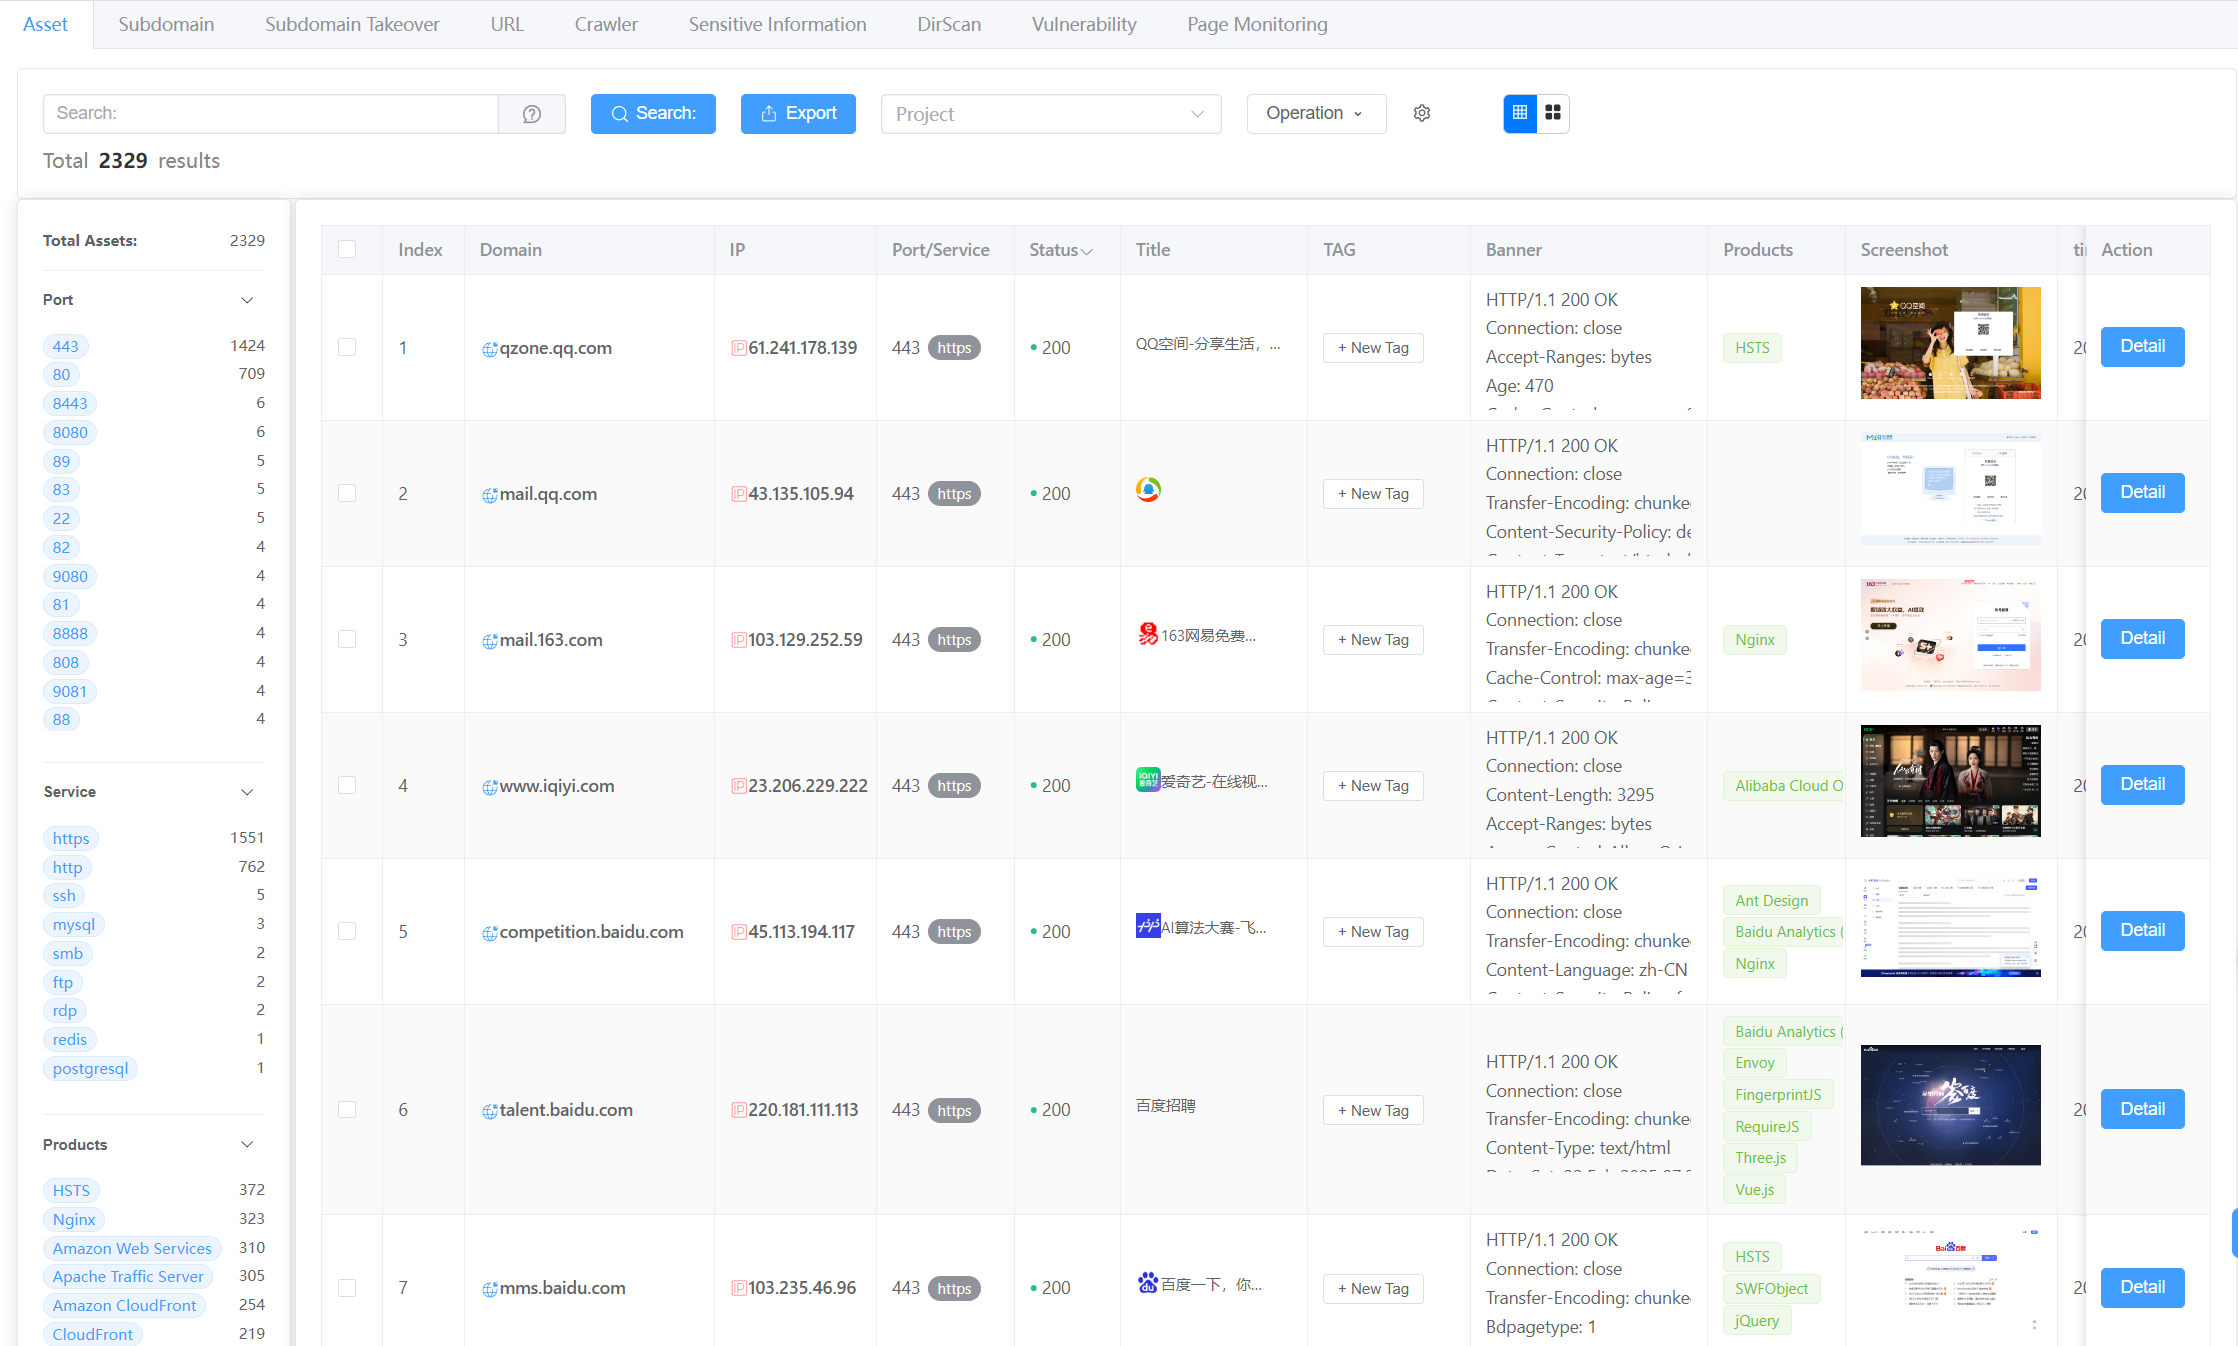
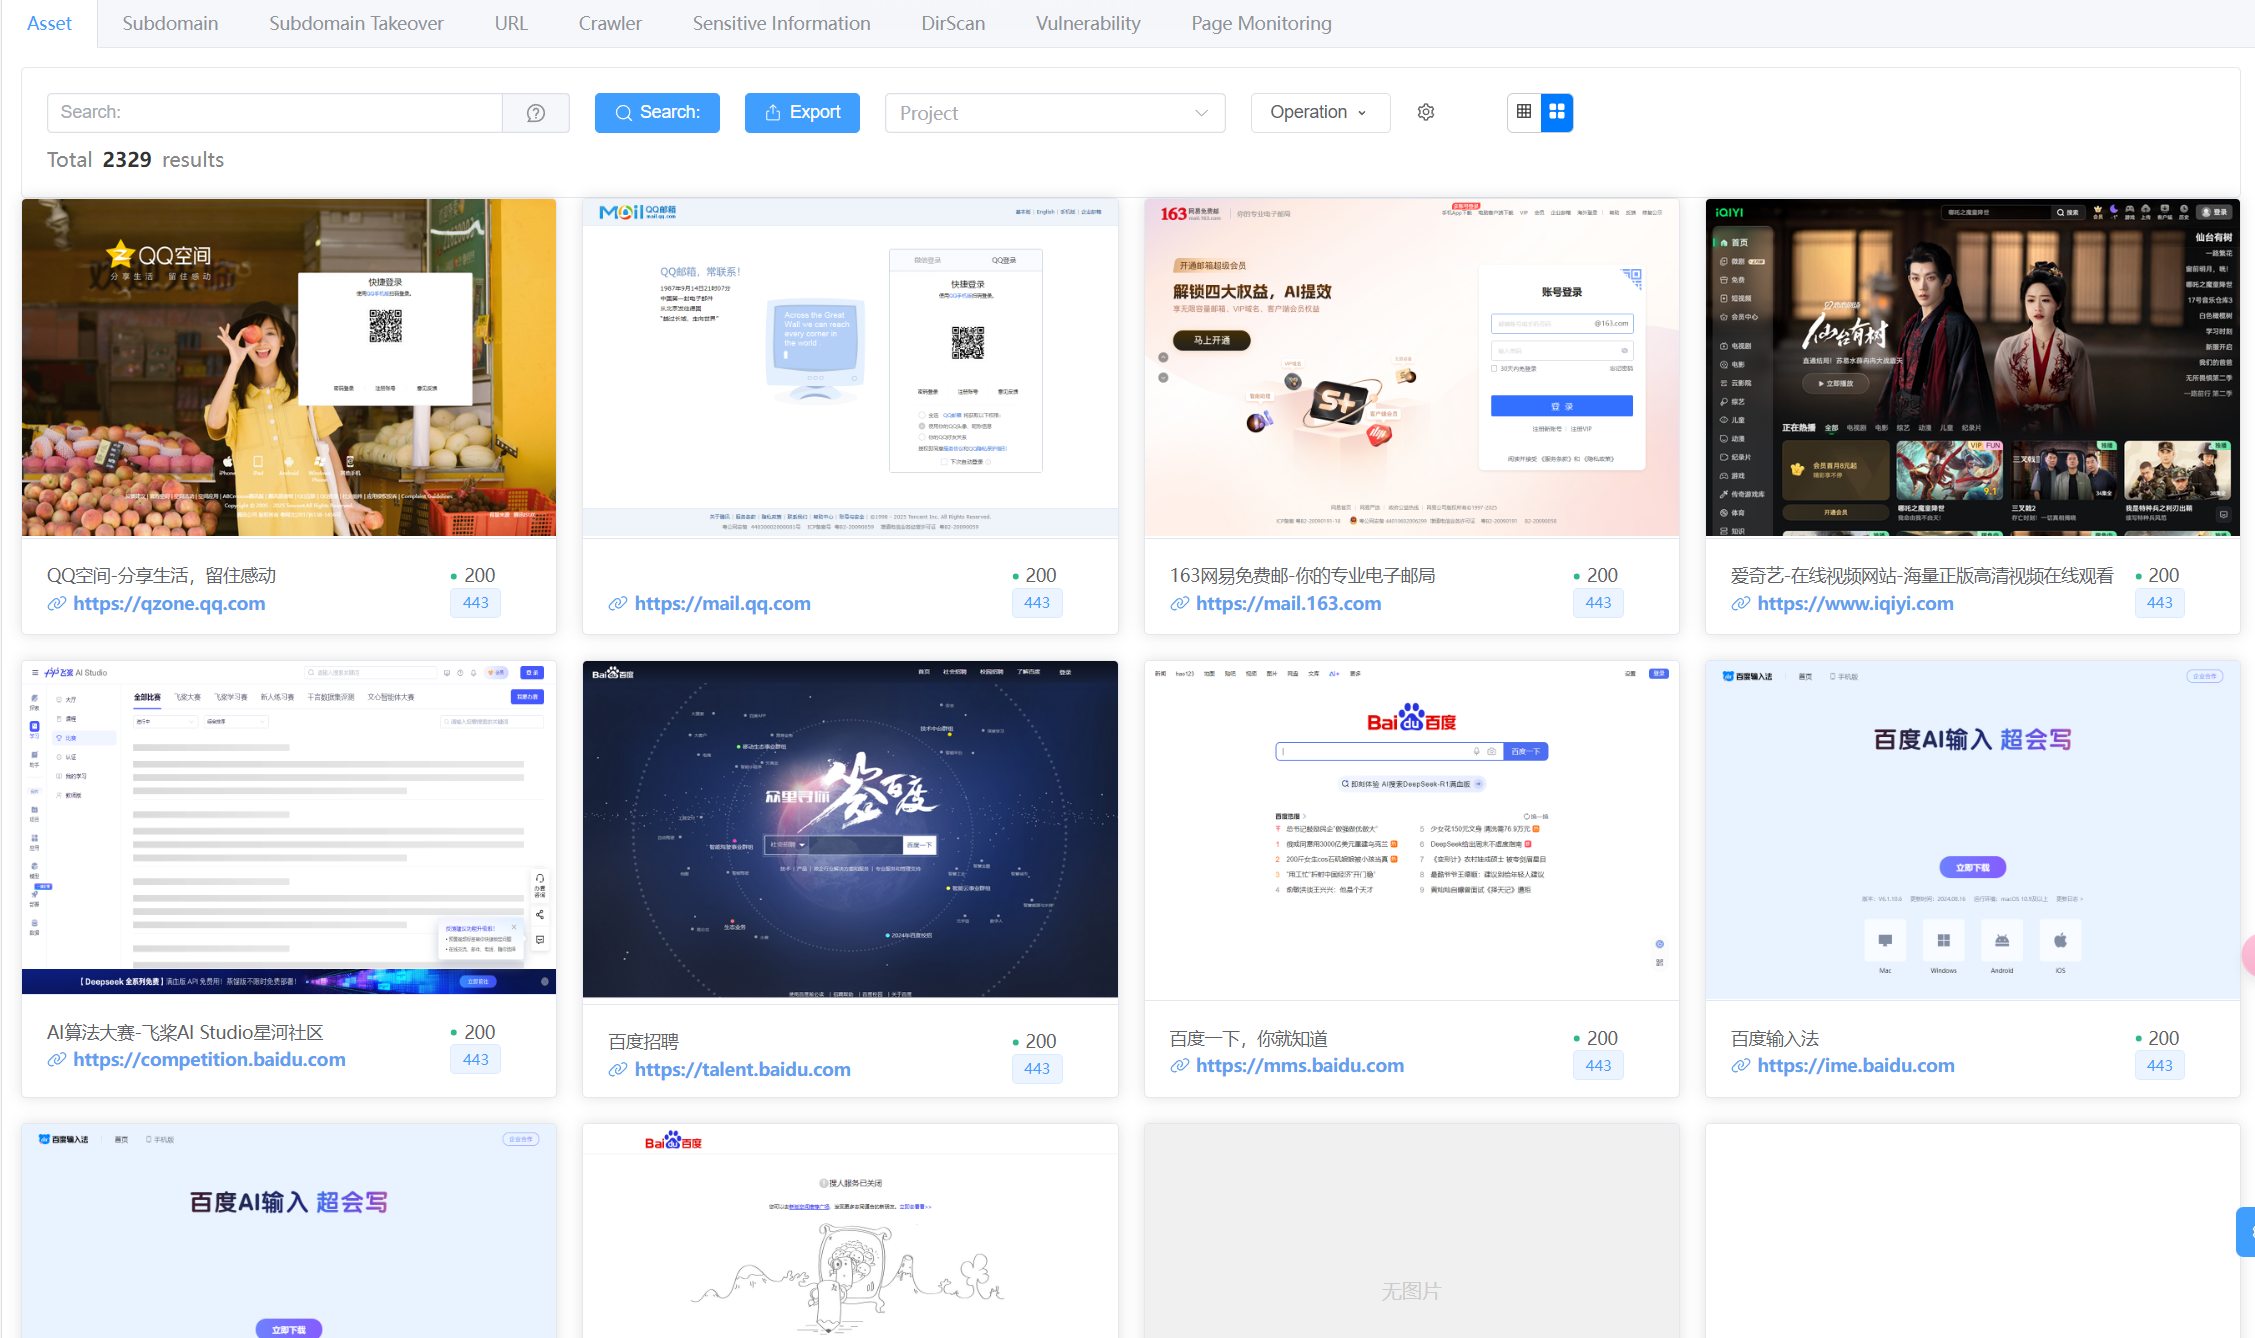
빠른 구문 검색 (Quick syntax search):
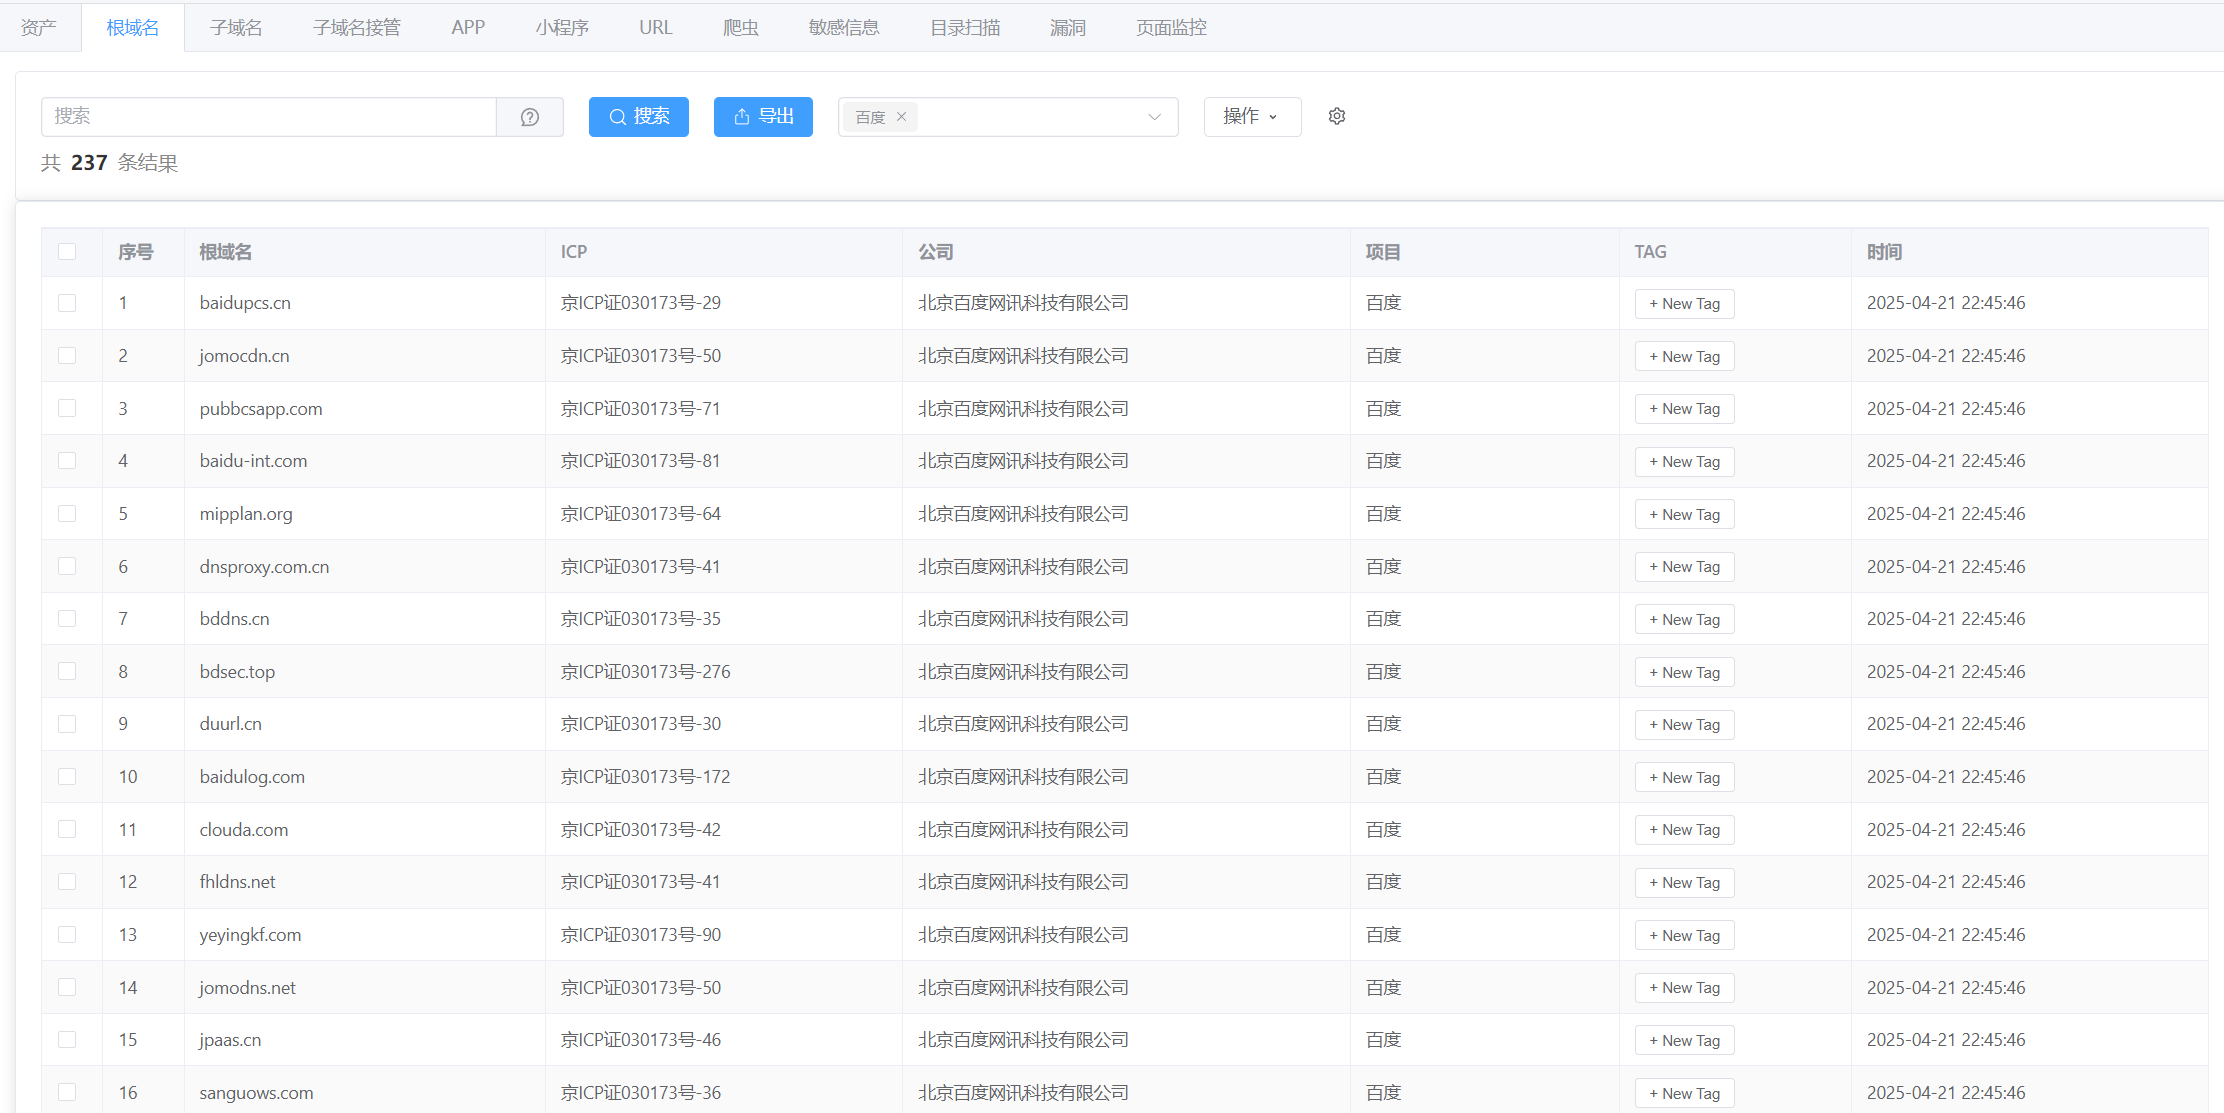
루트 도메인 (Root Domain)
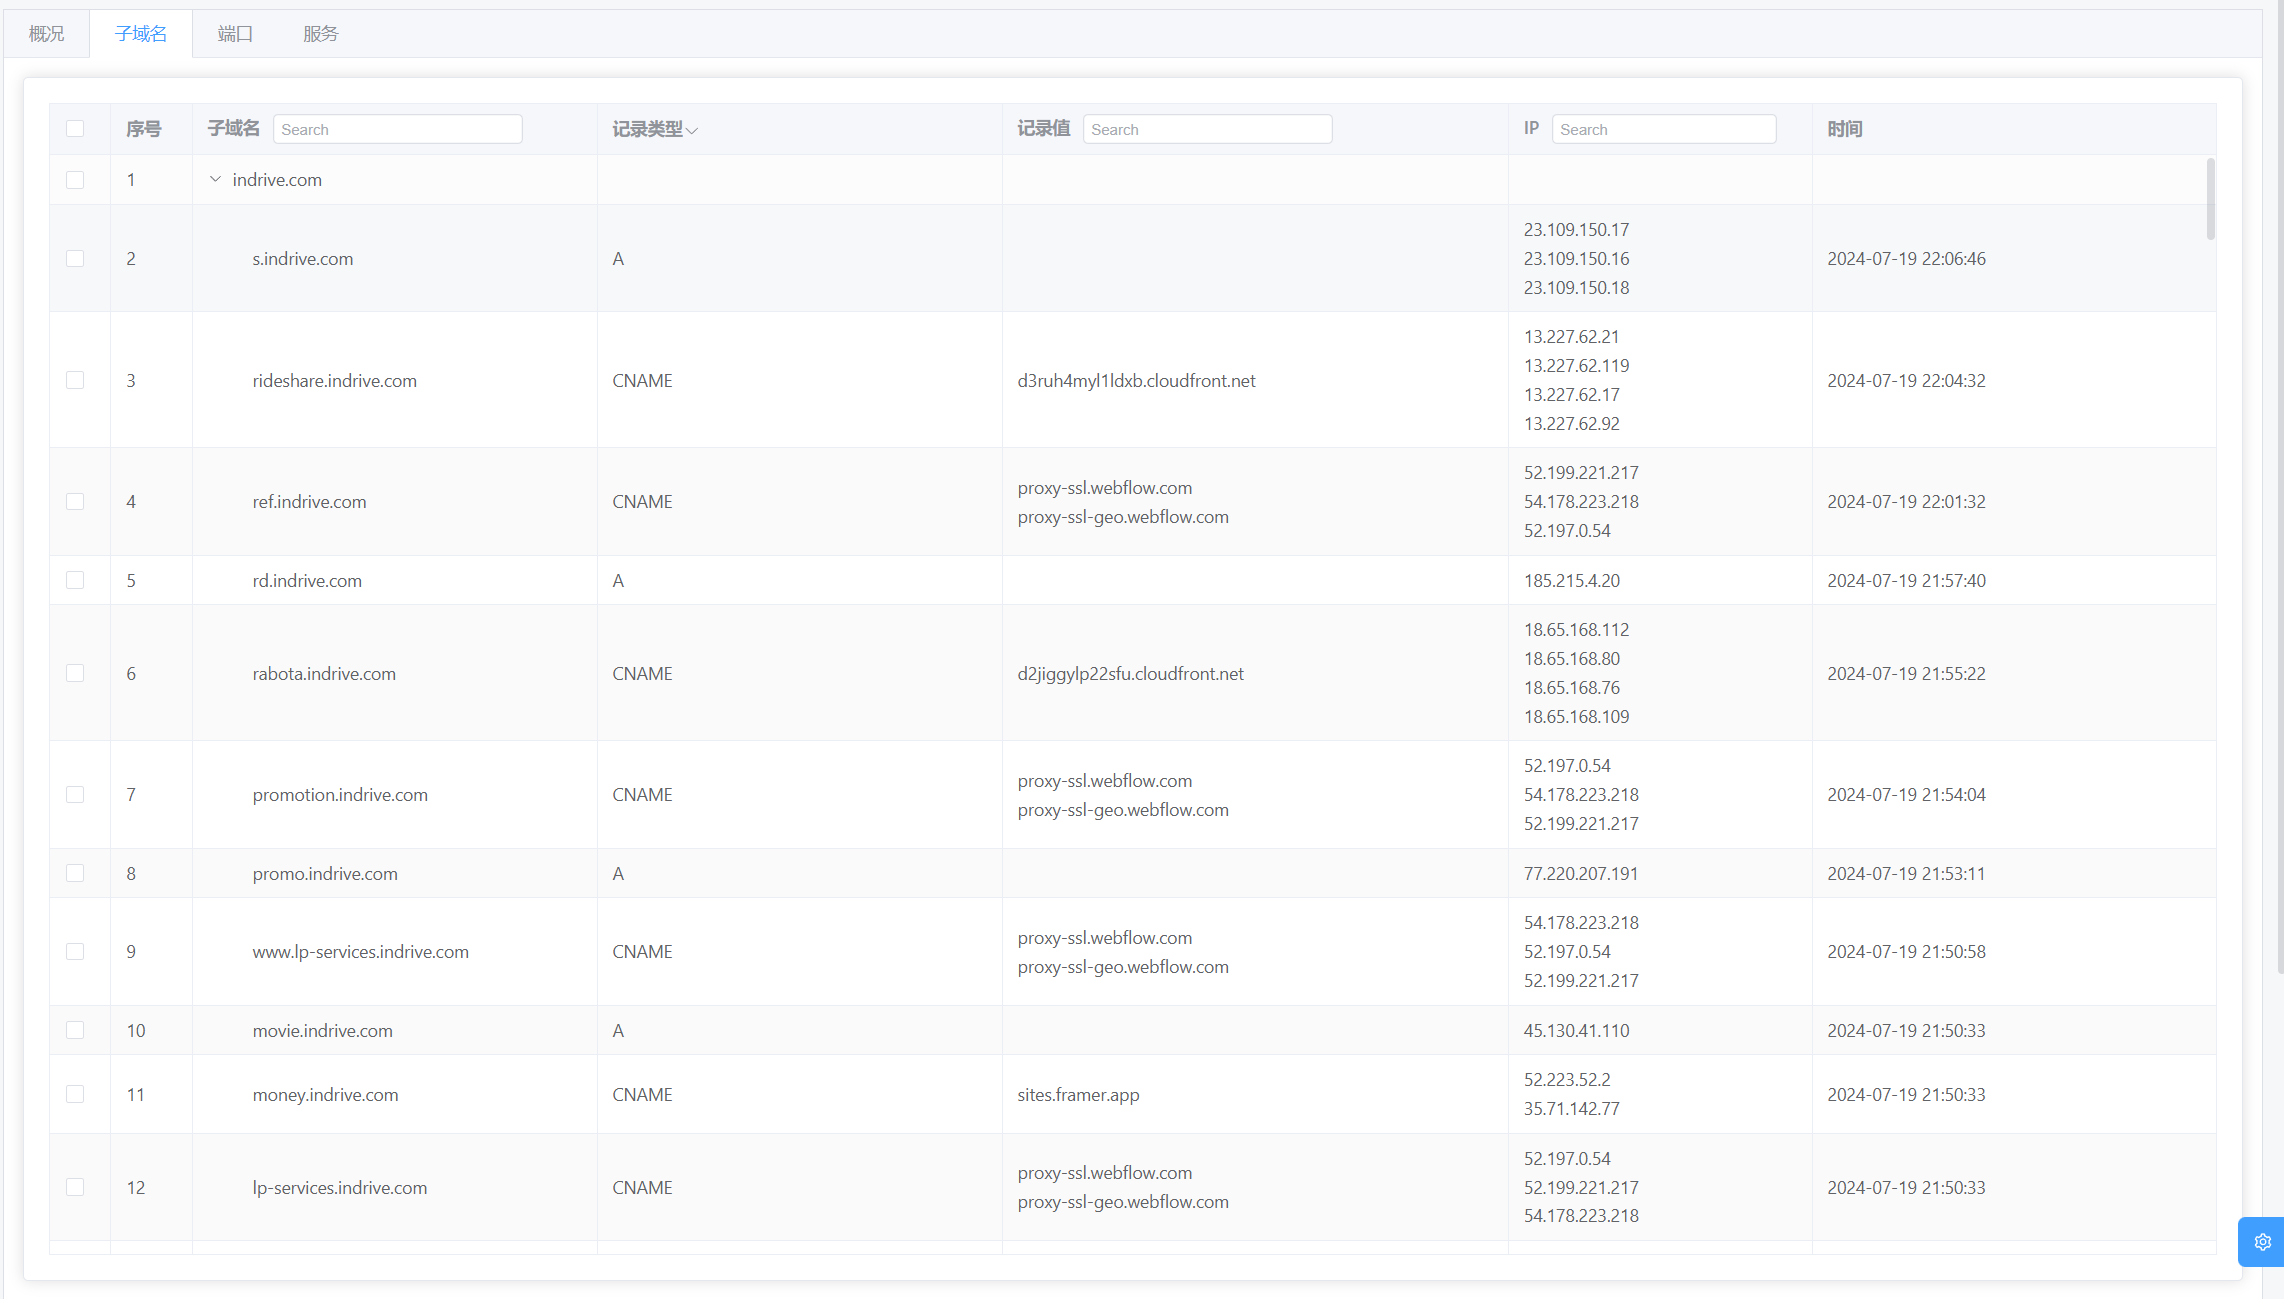
서브도메인 (Subdomains)
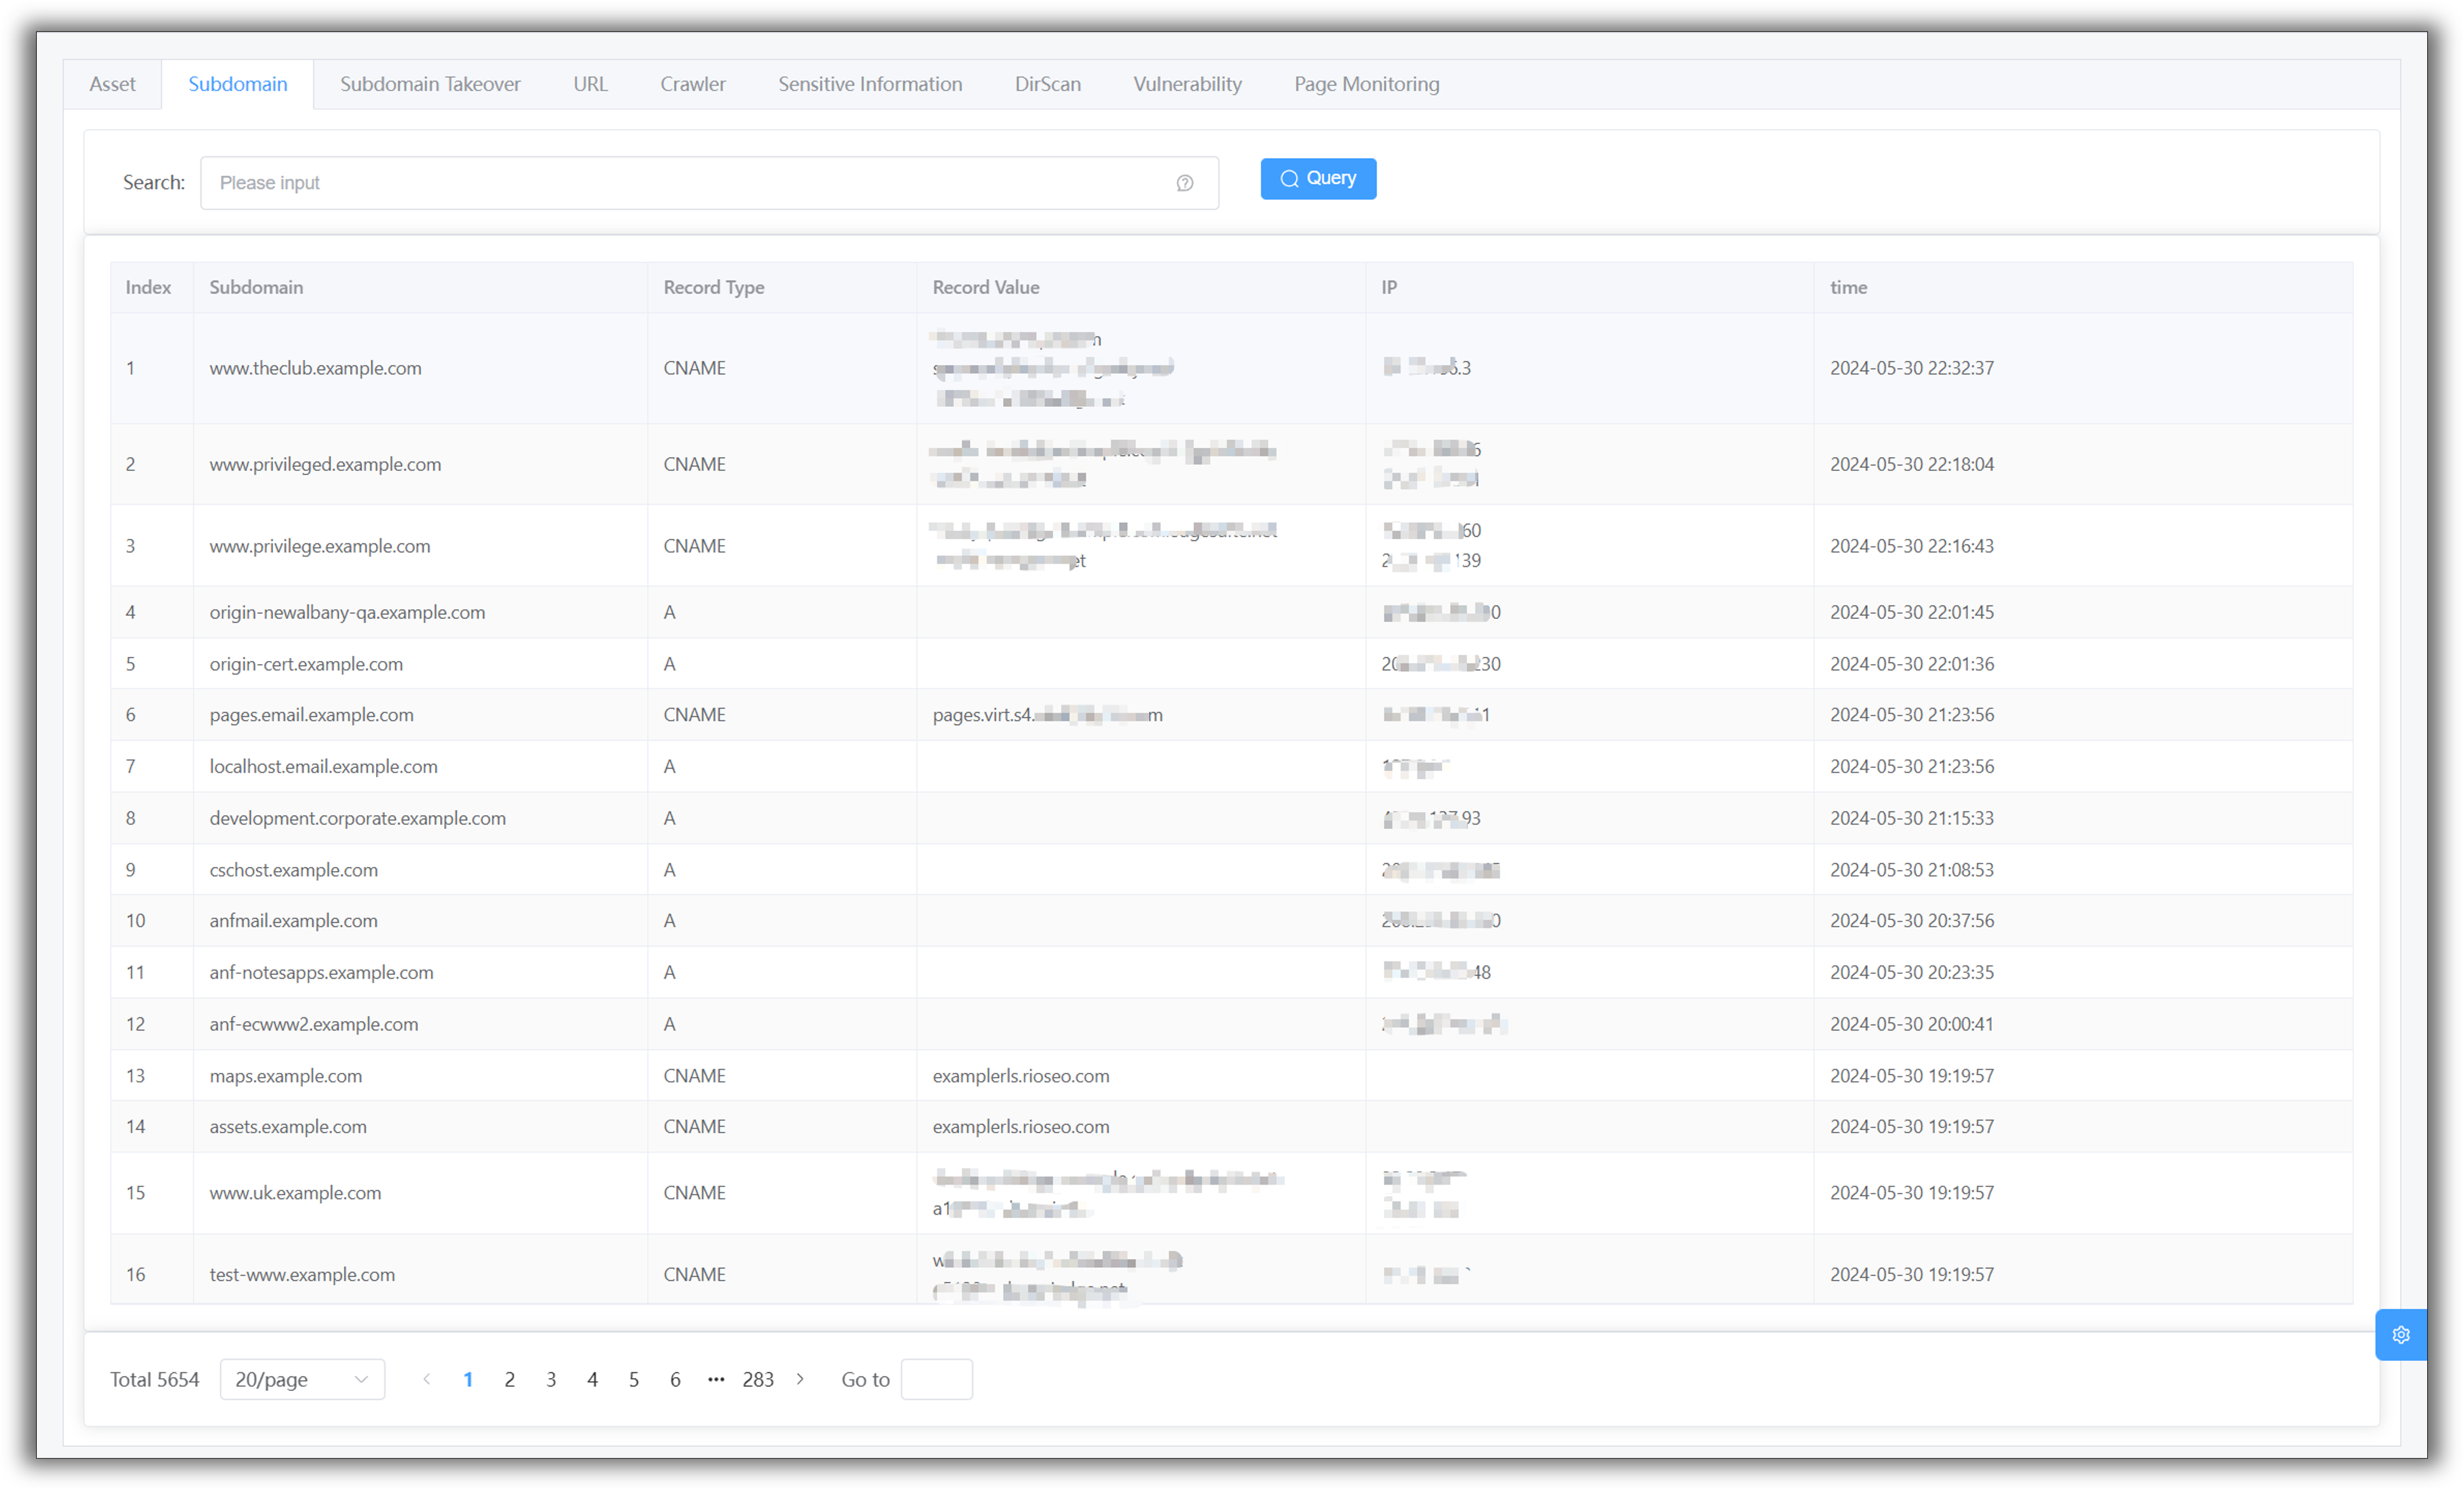
서브도메인 탈취 (Subdomain Takeover)
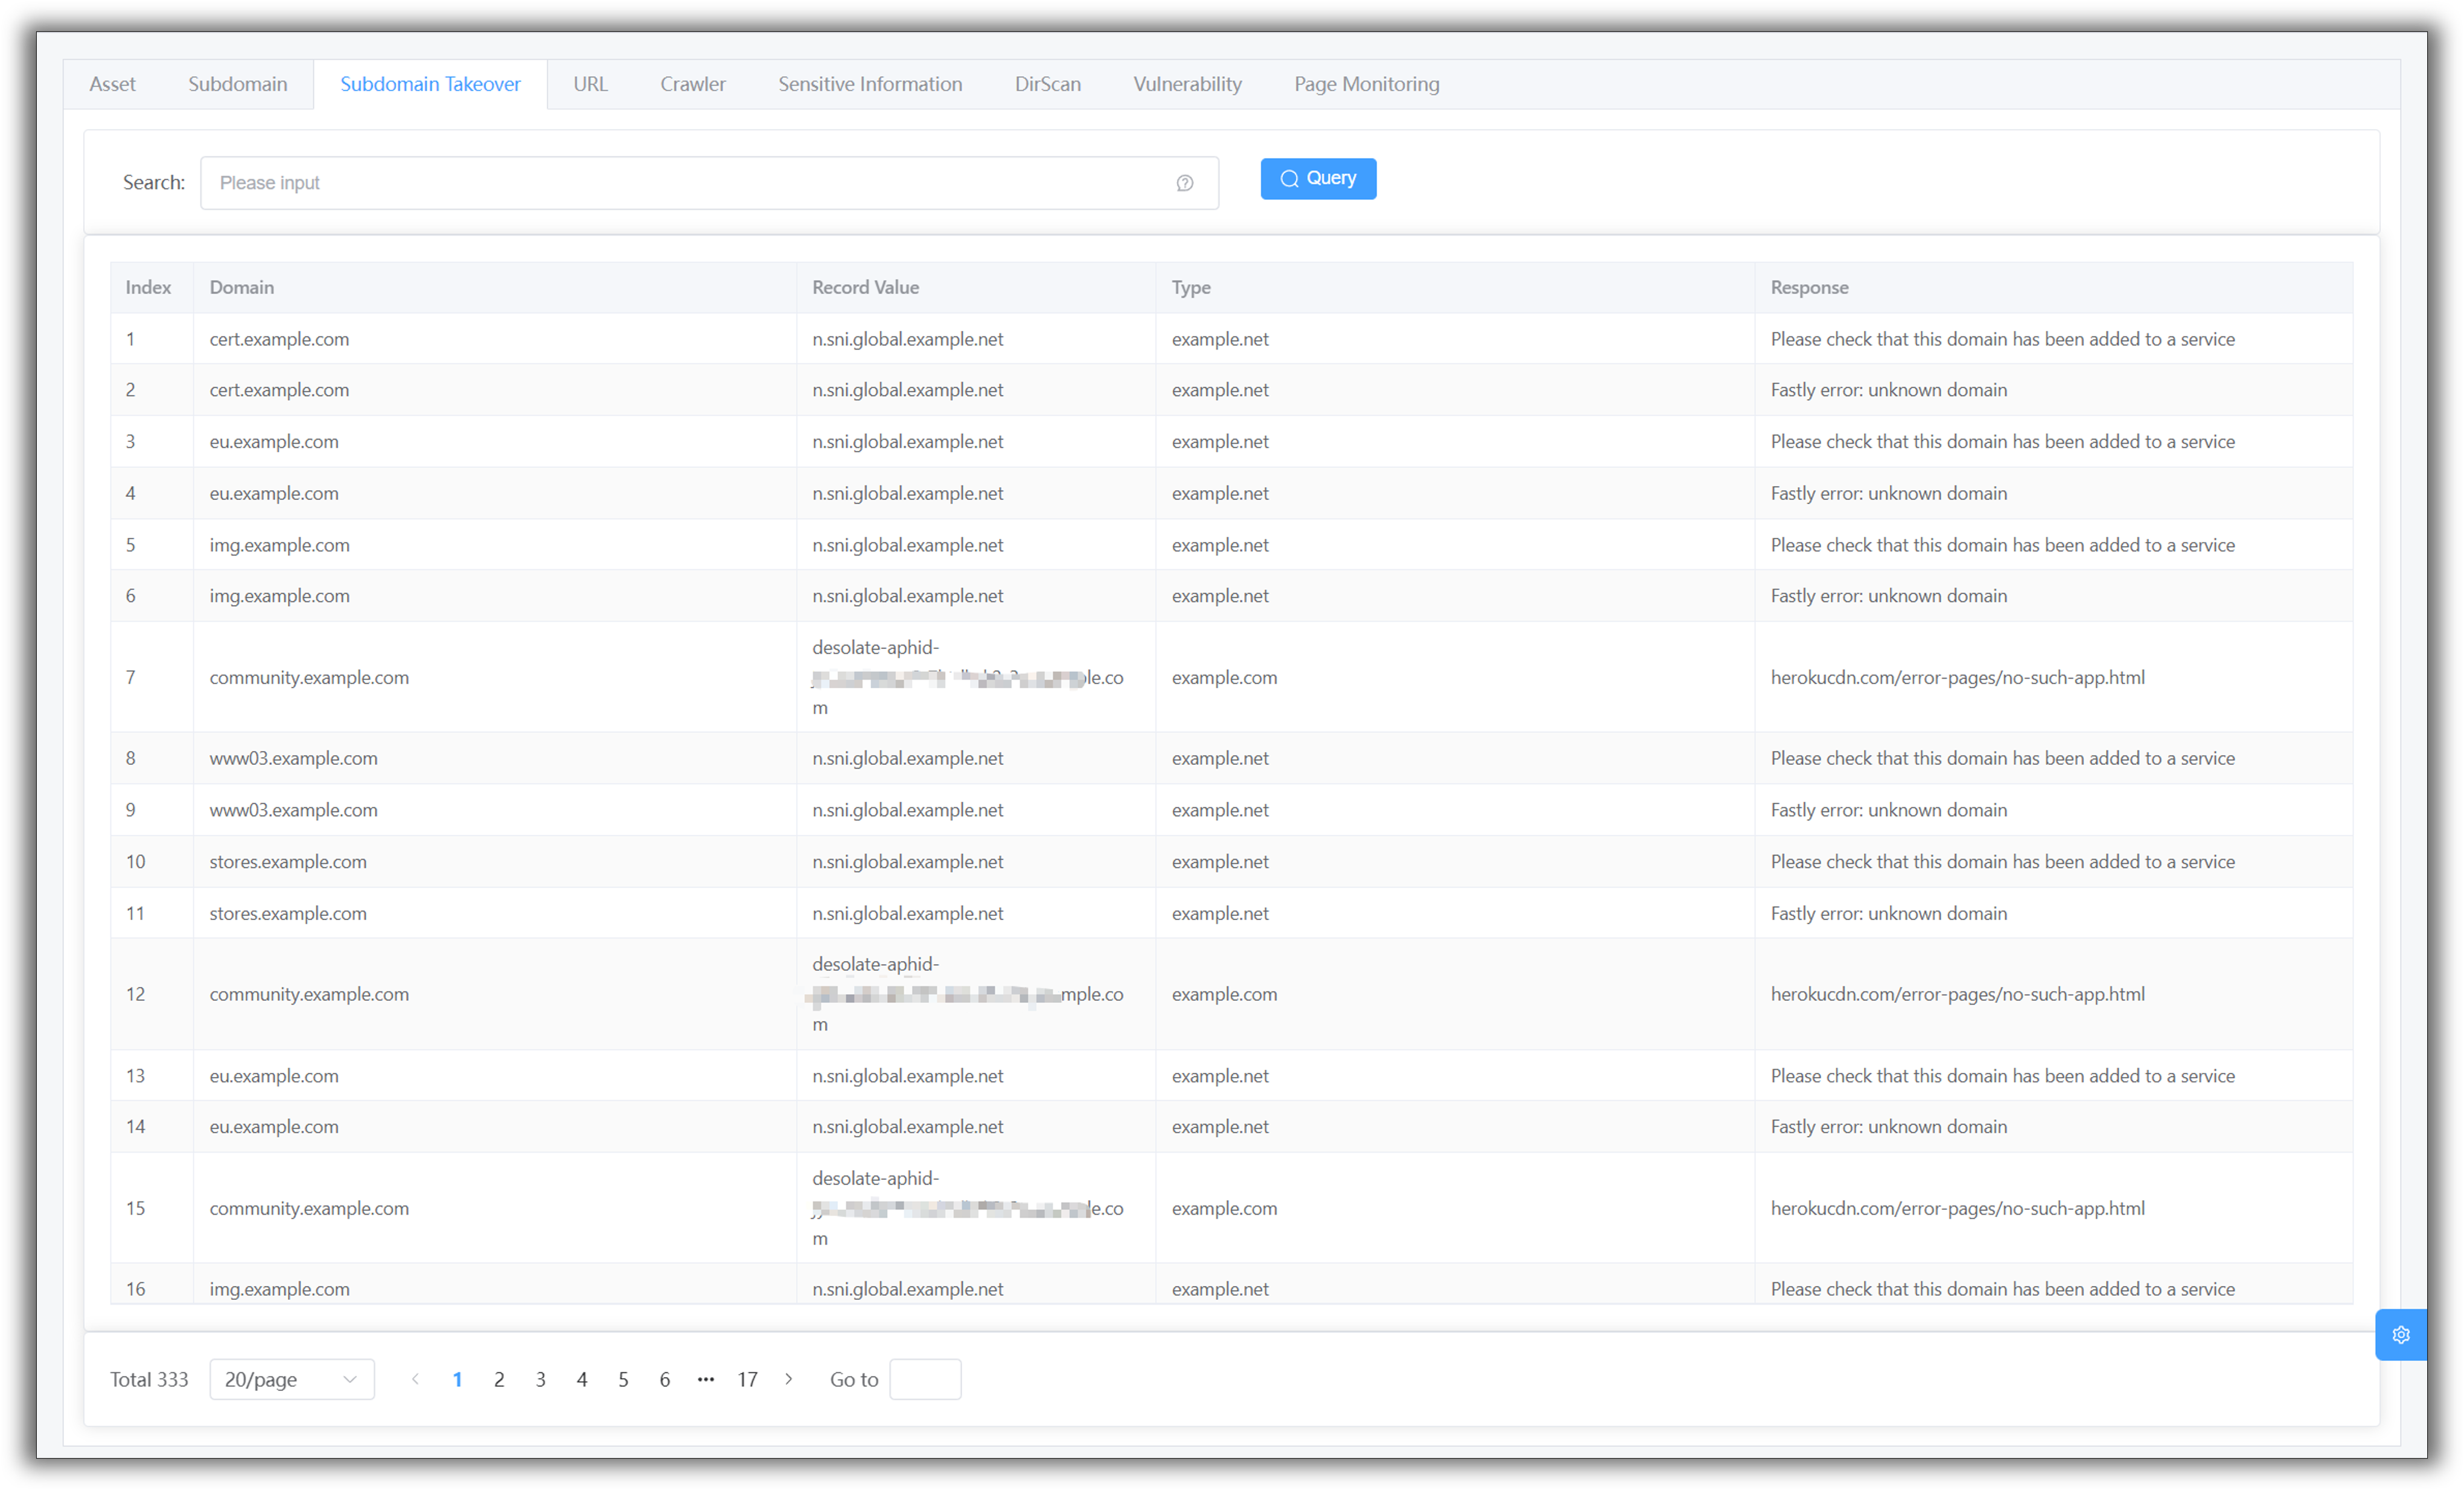
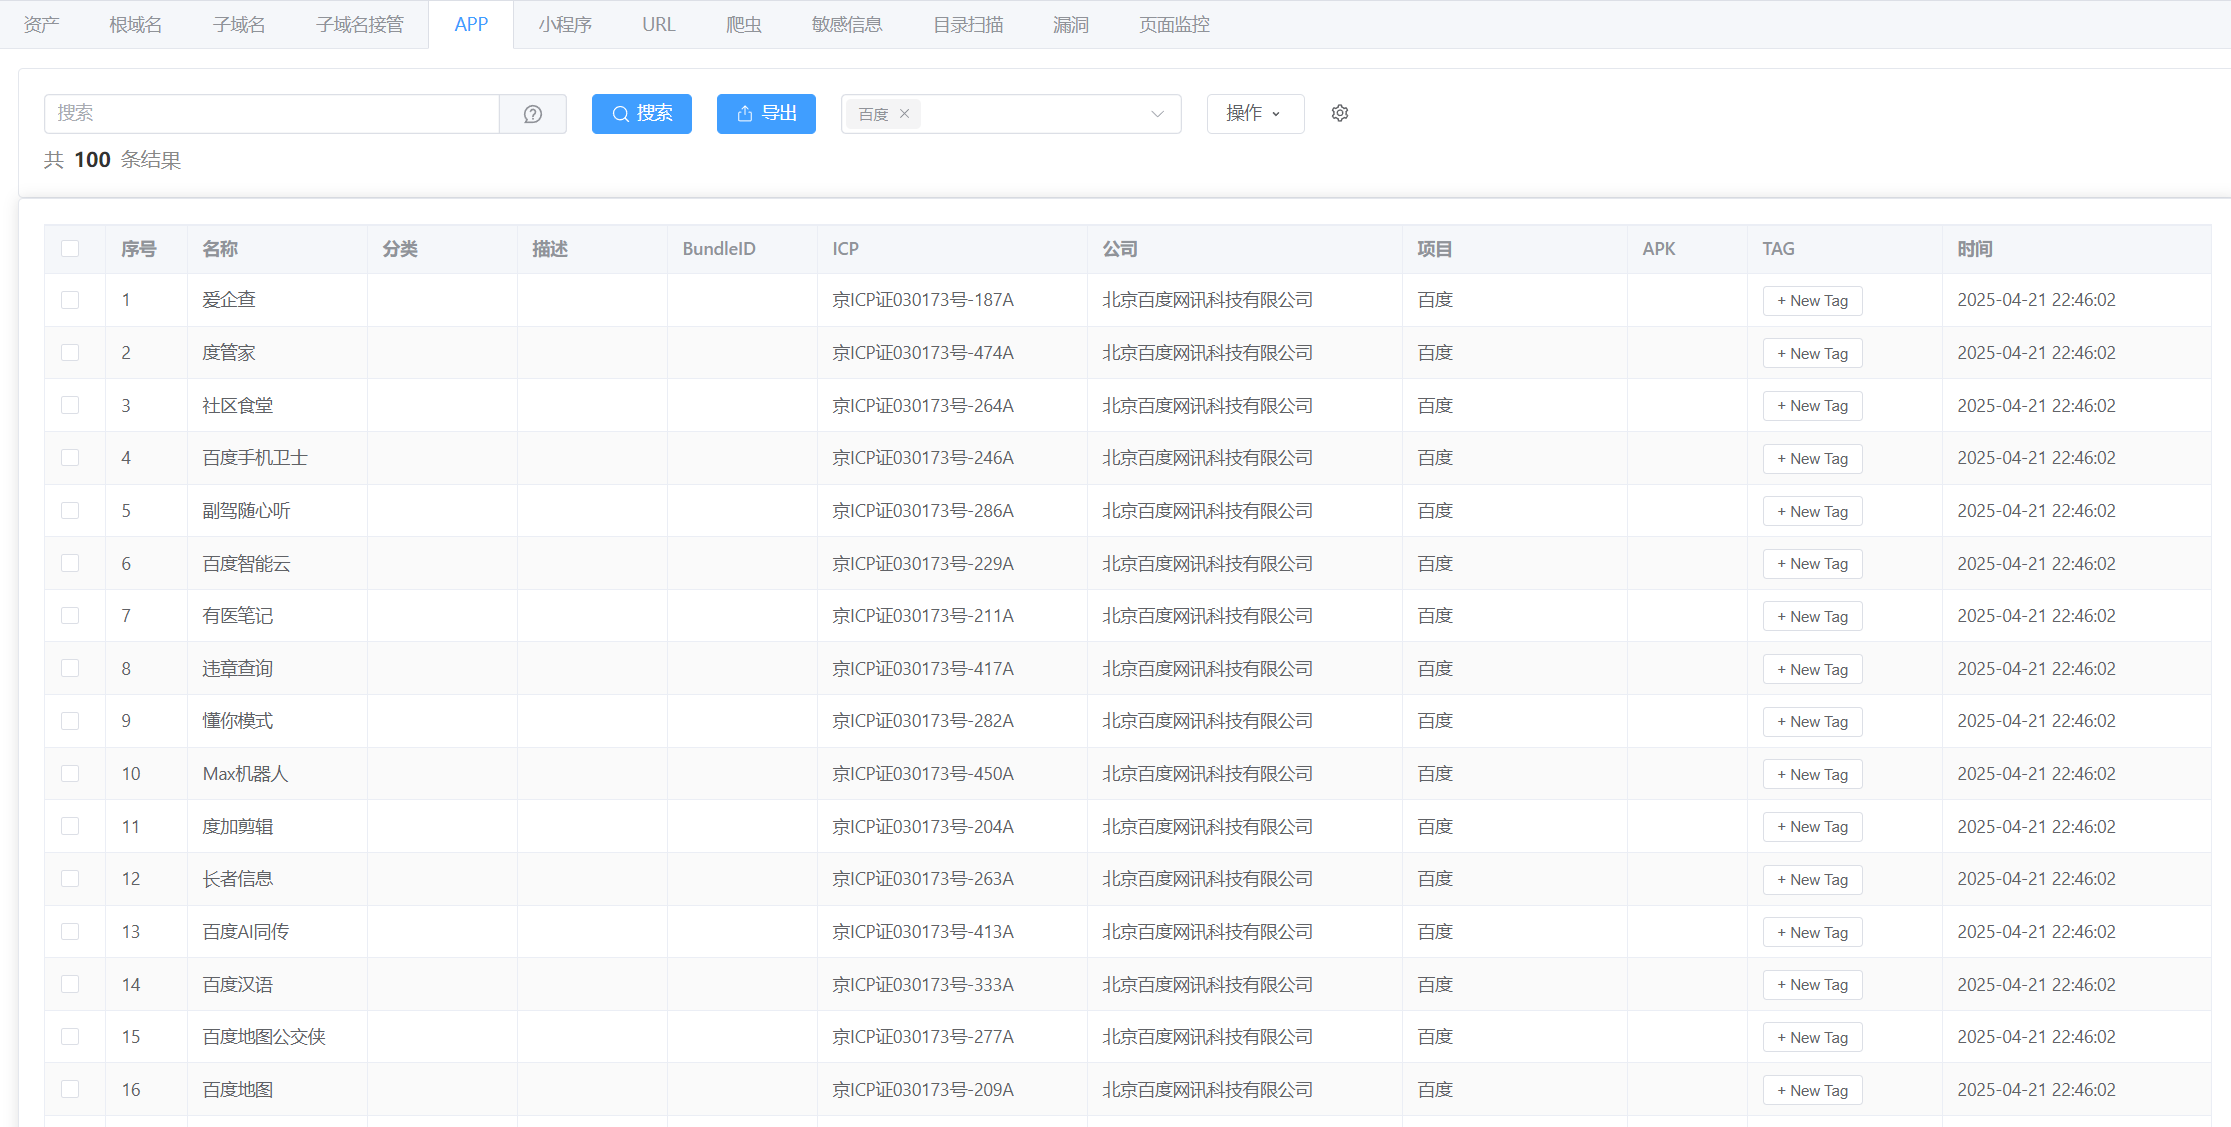
APP
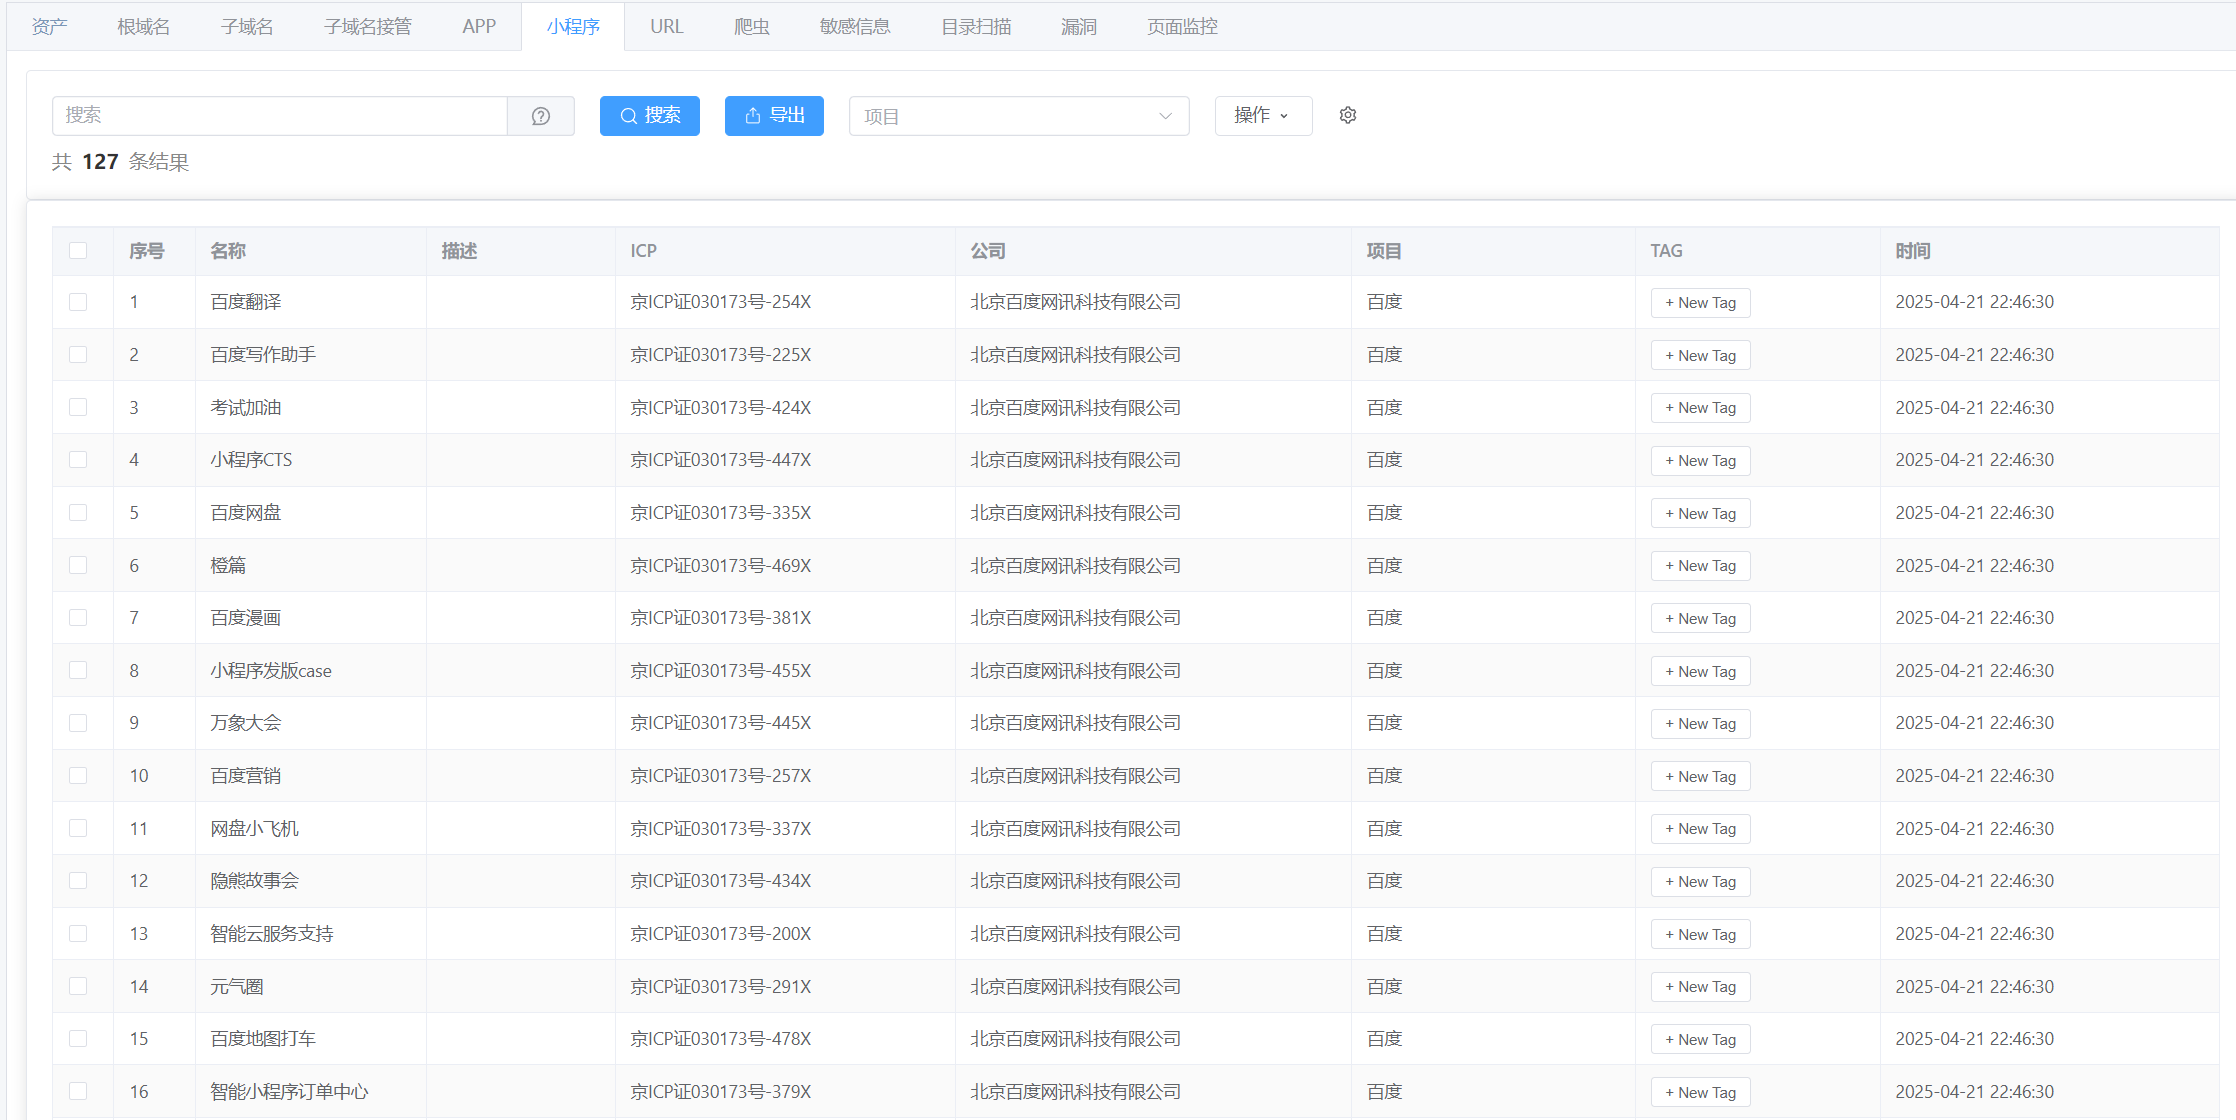
소창업 프로그램 (小程序 - Xiaochengxu)
URL
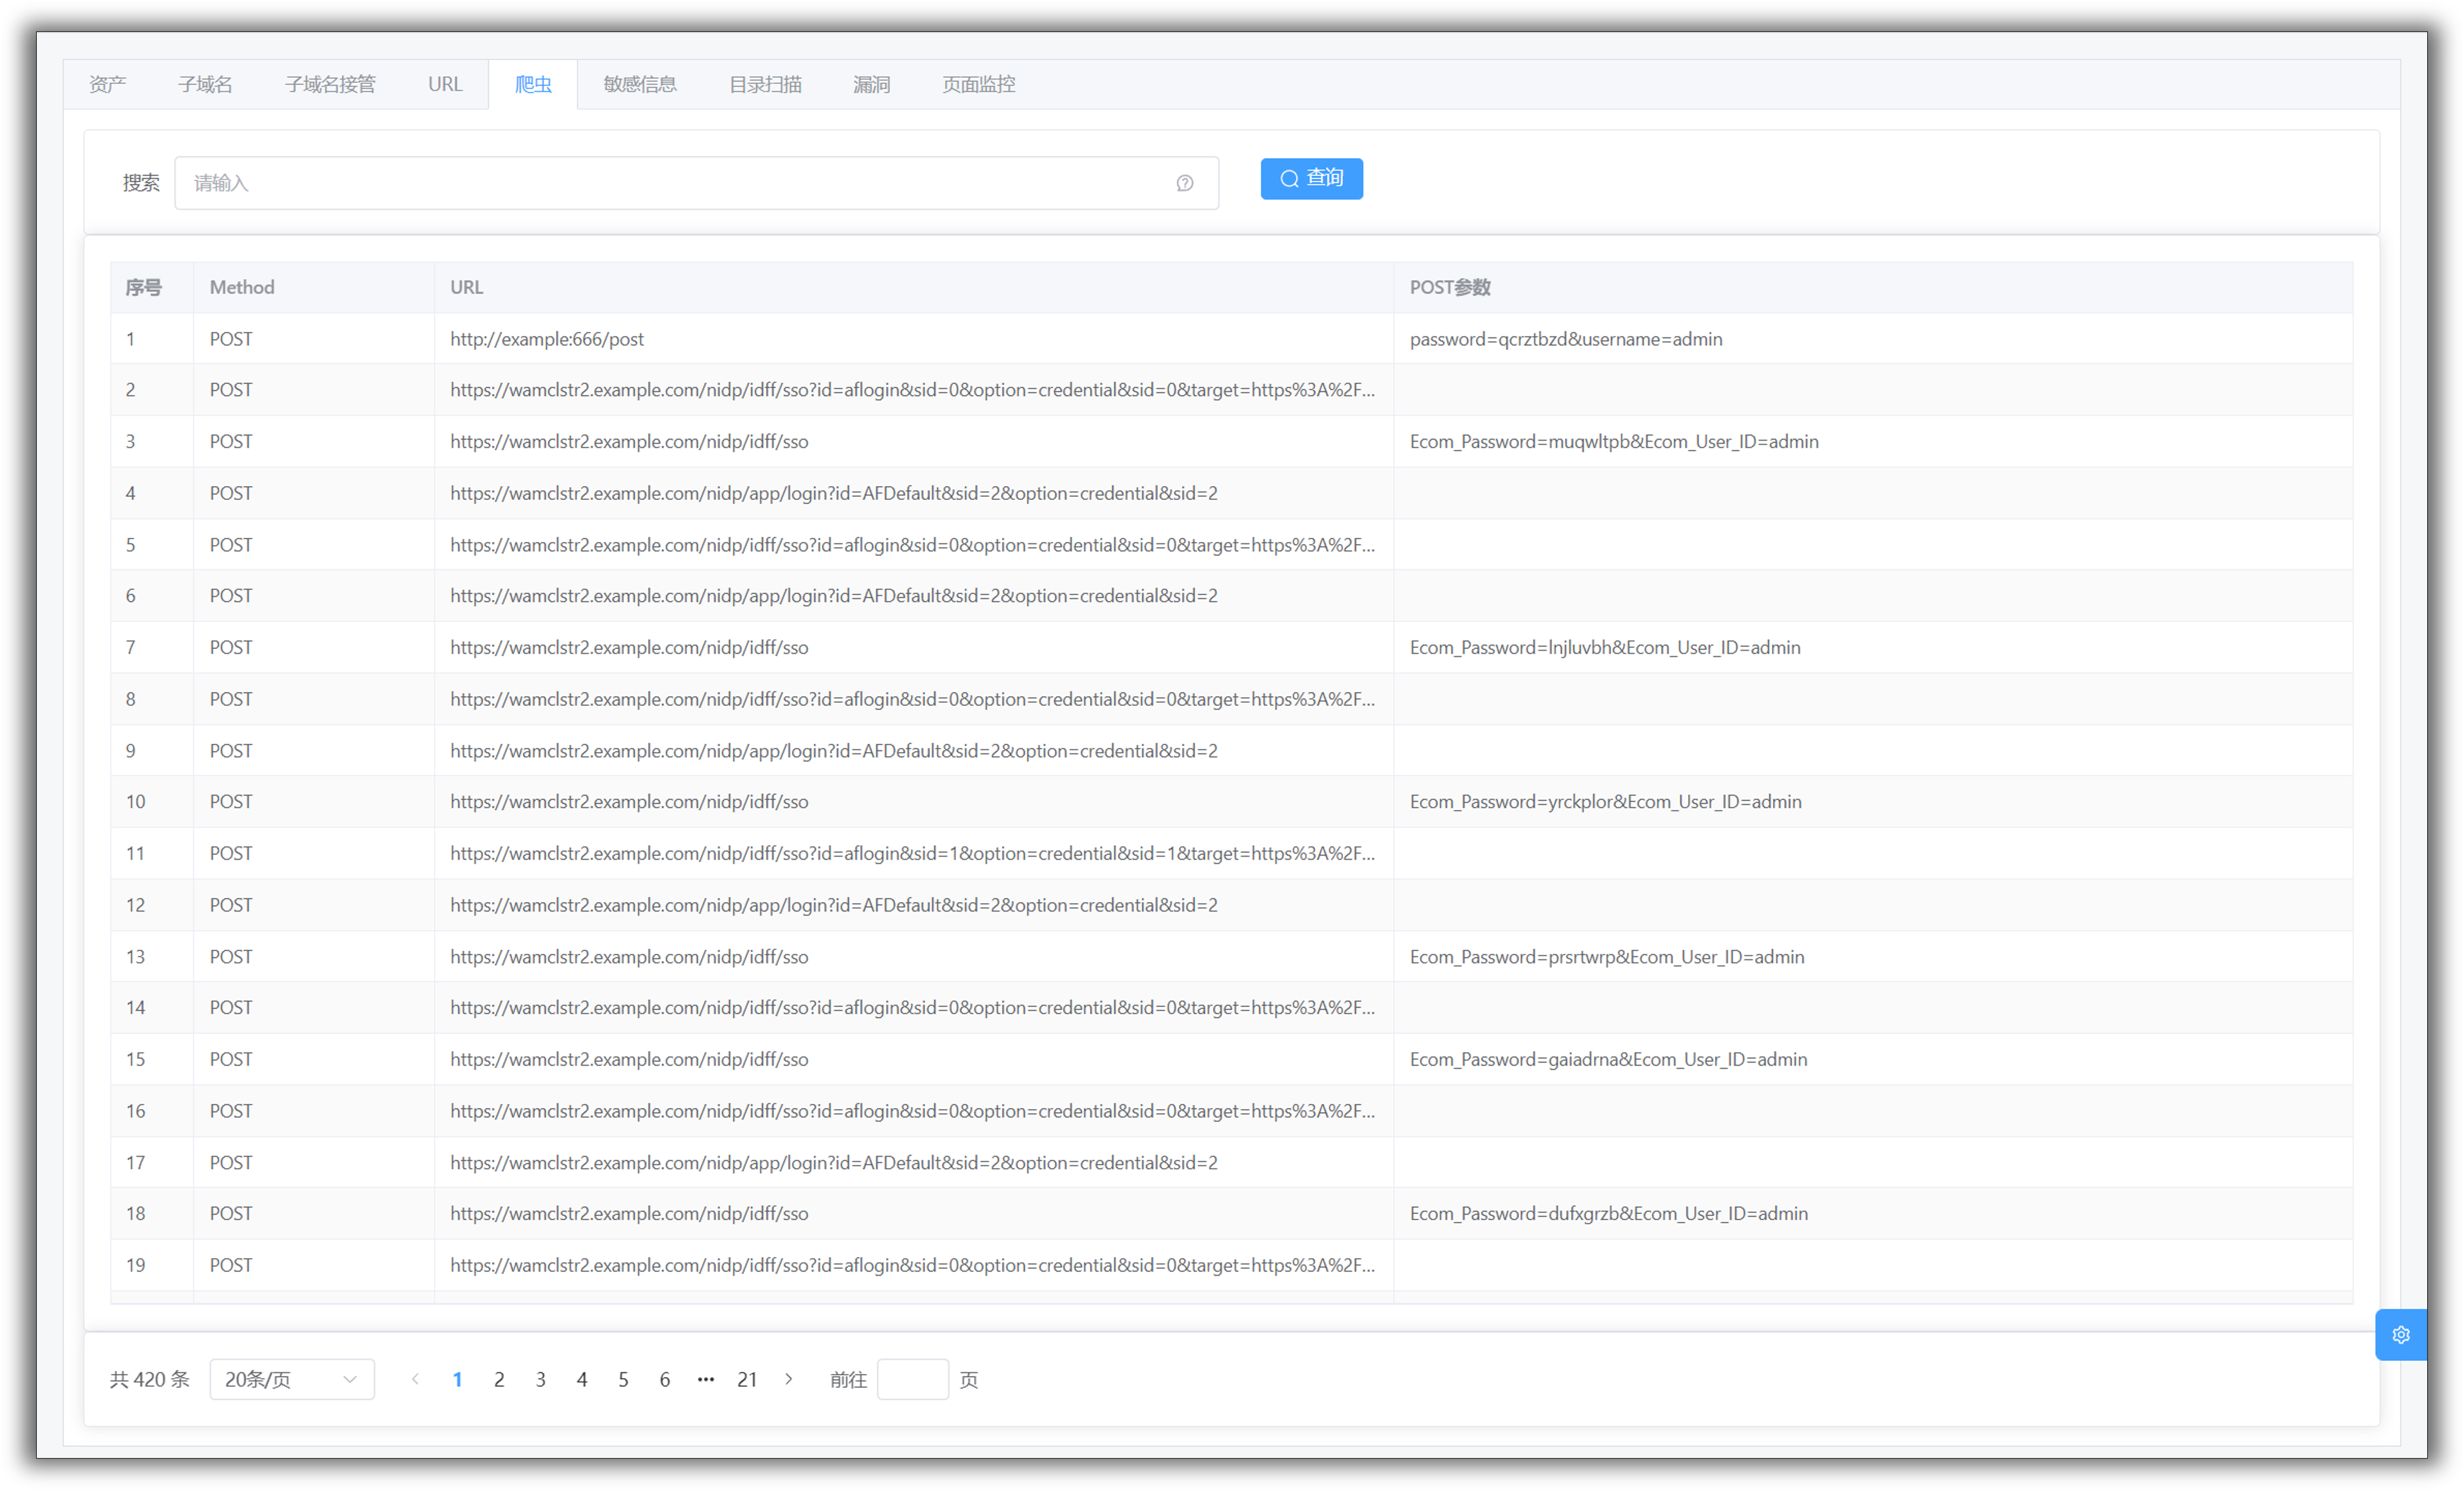
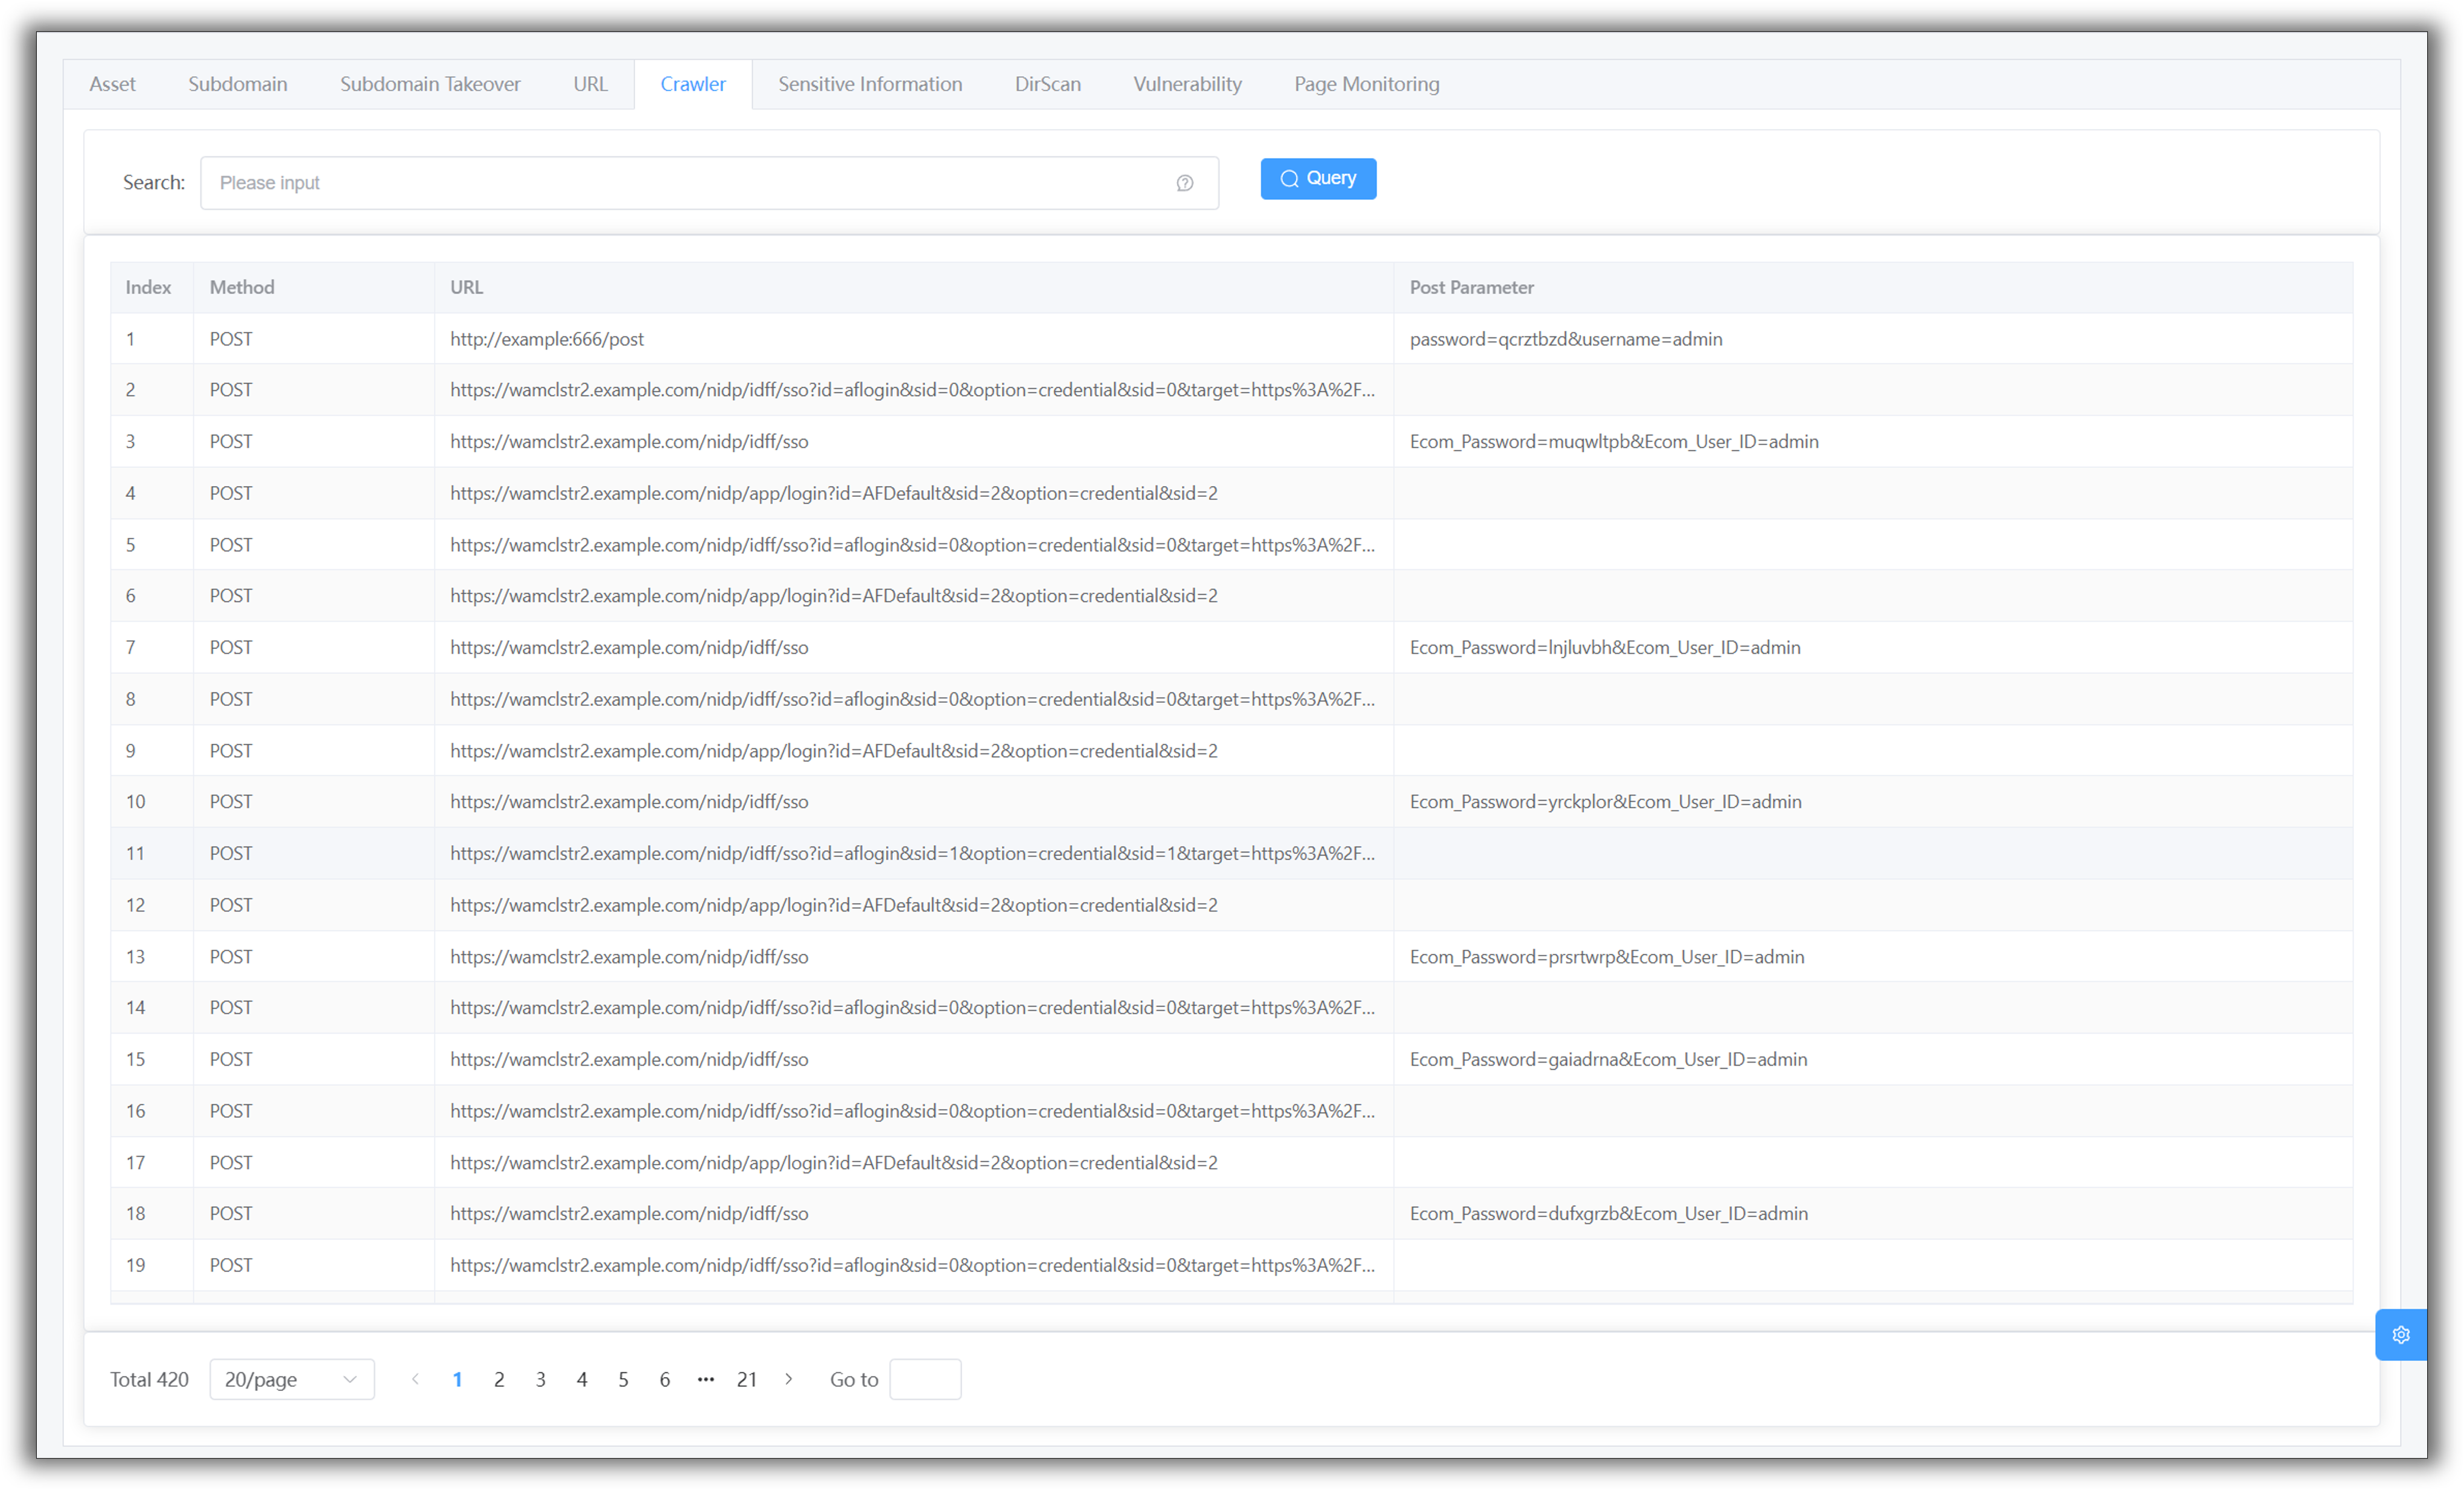
크롤러 (Crawler)
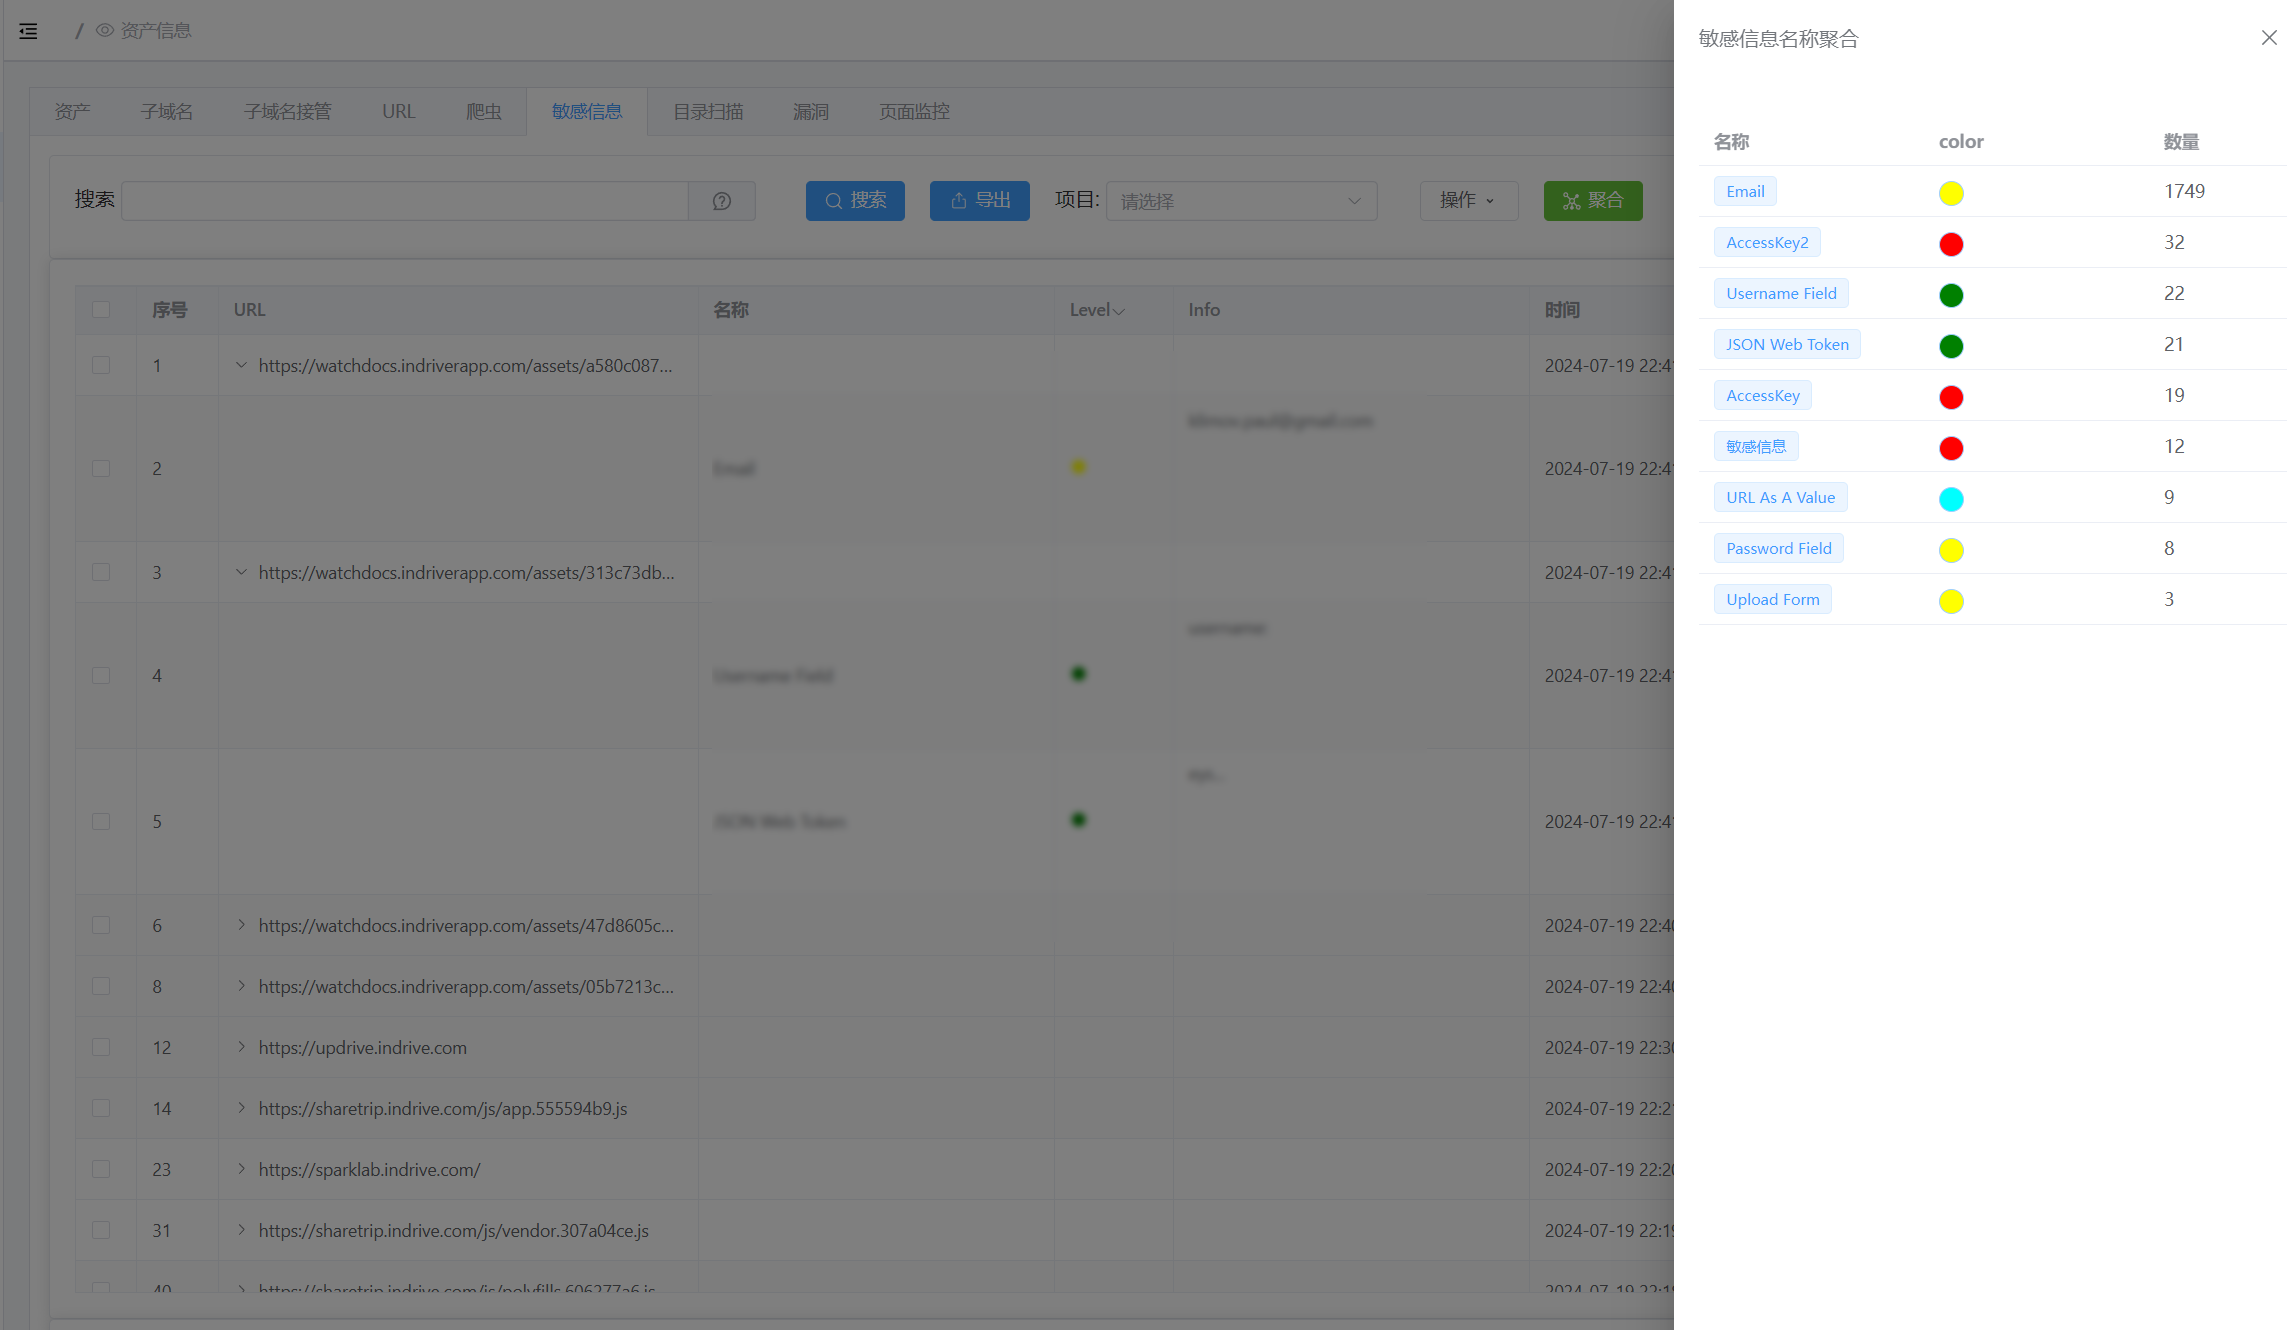
민감 정보 (Sensitive Information)
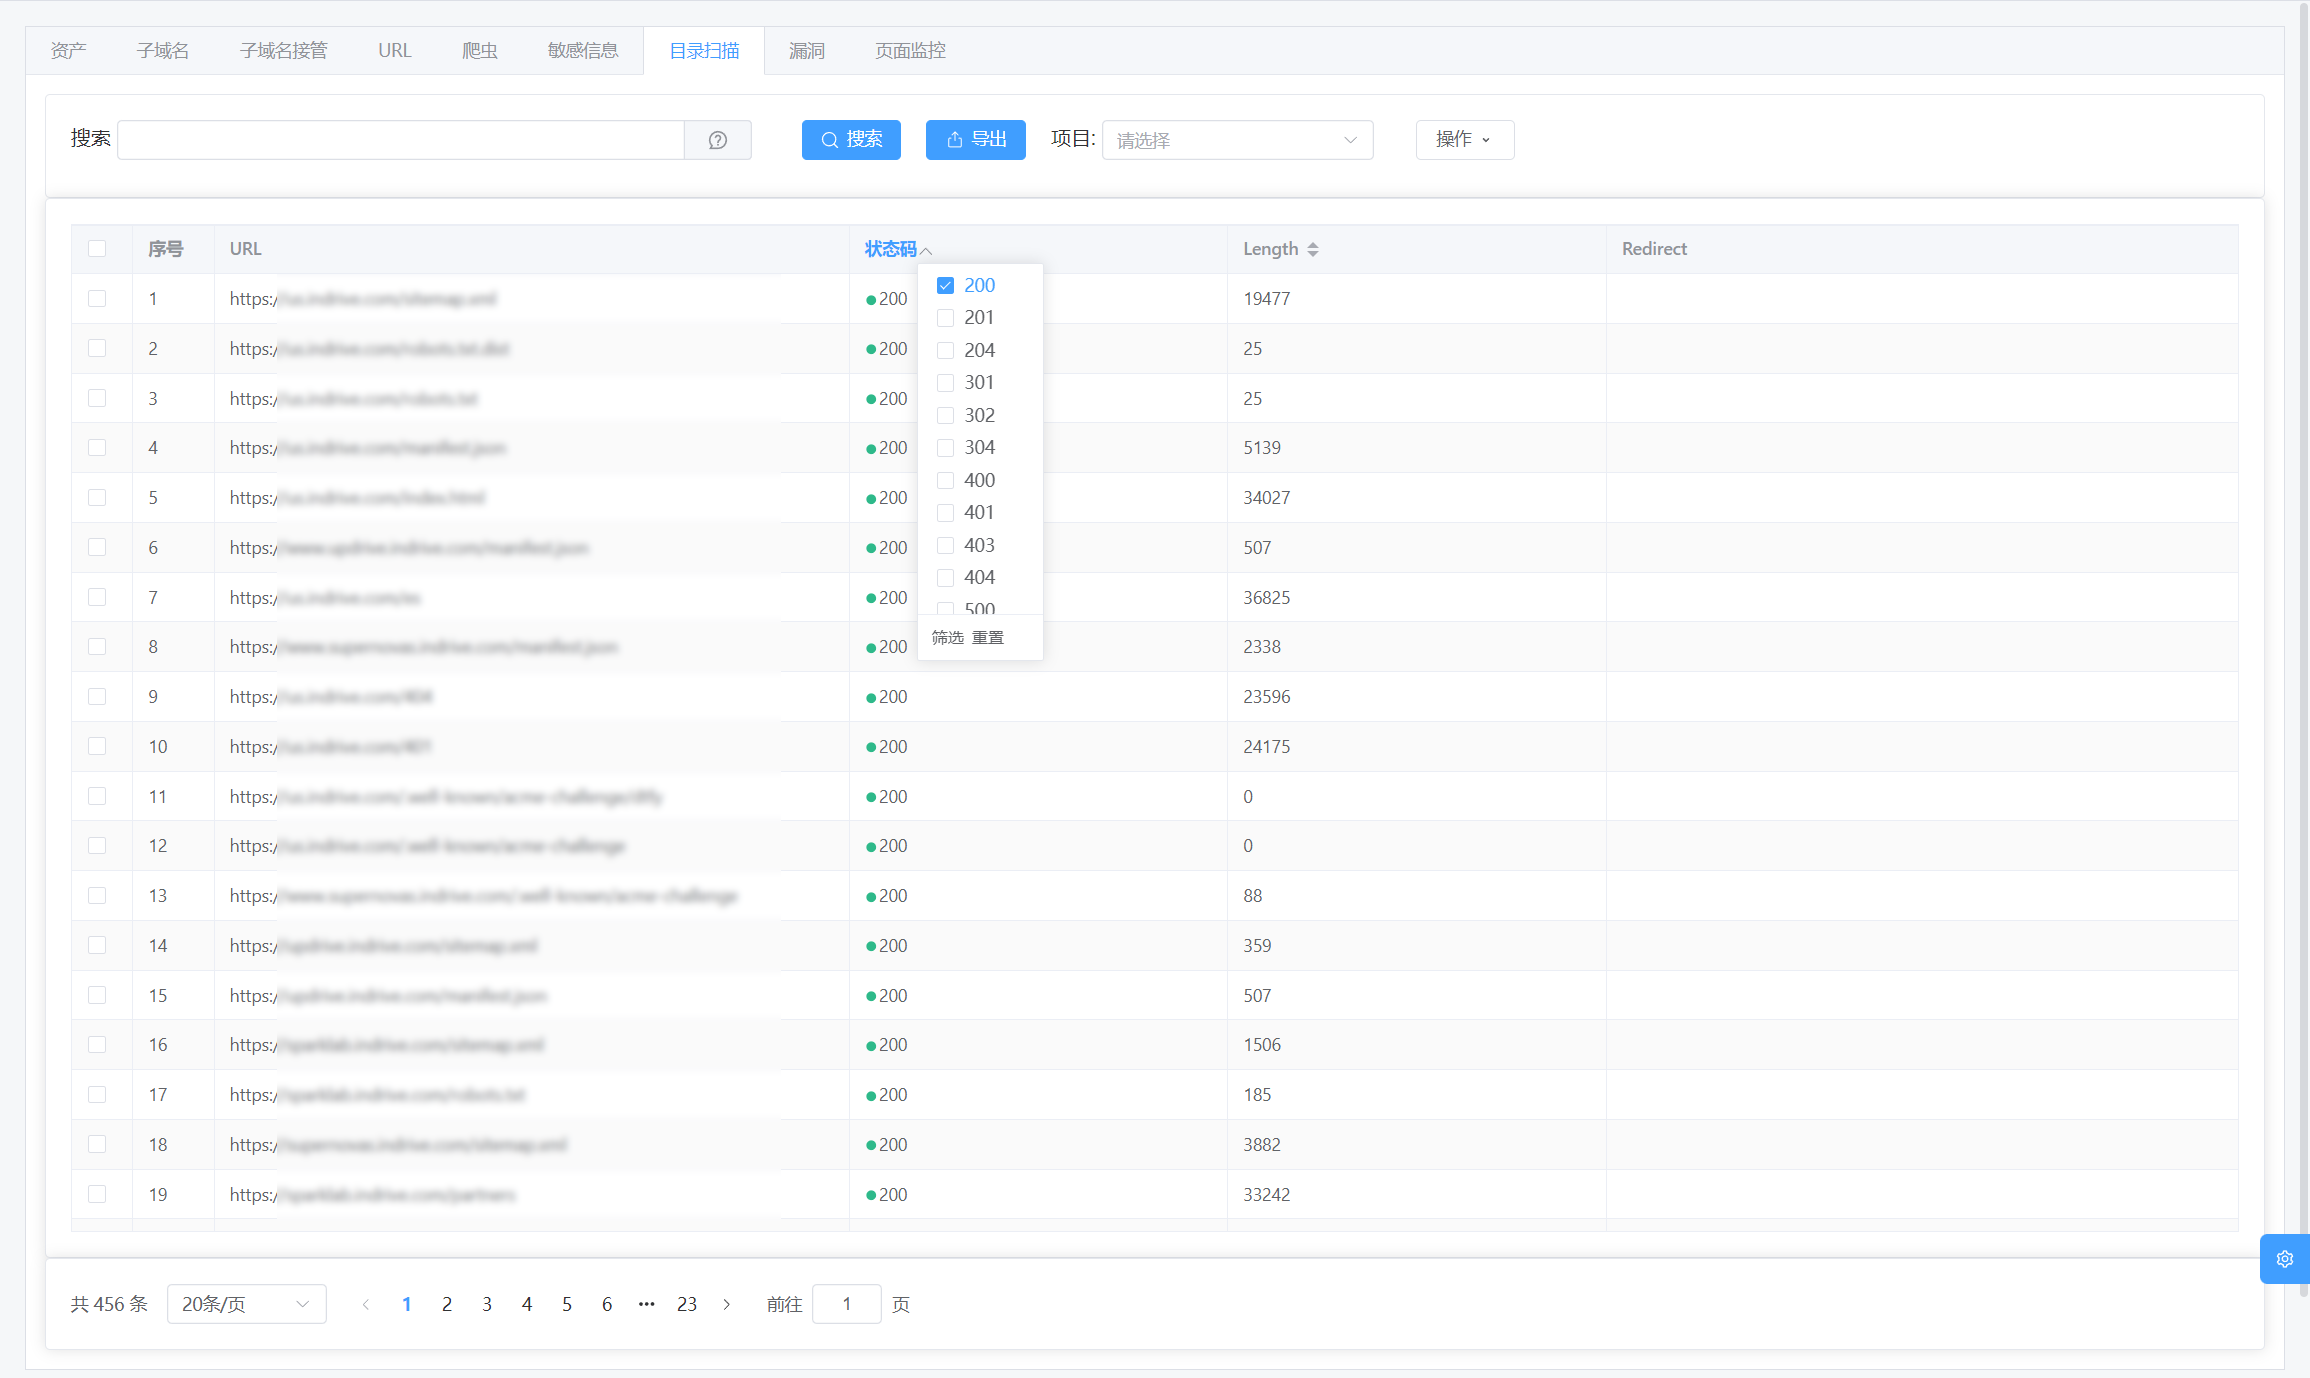
디렉토리 스캐닝 (Directory Scanning)
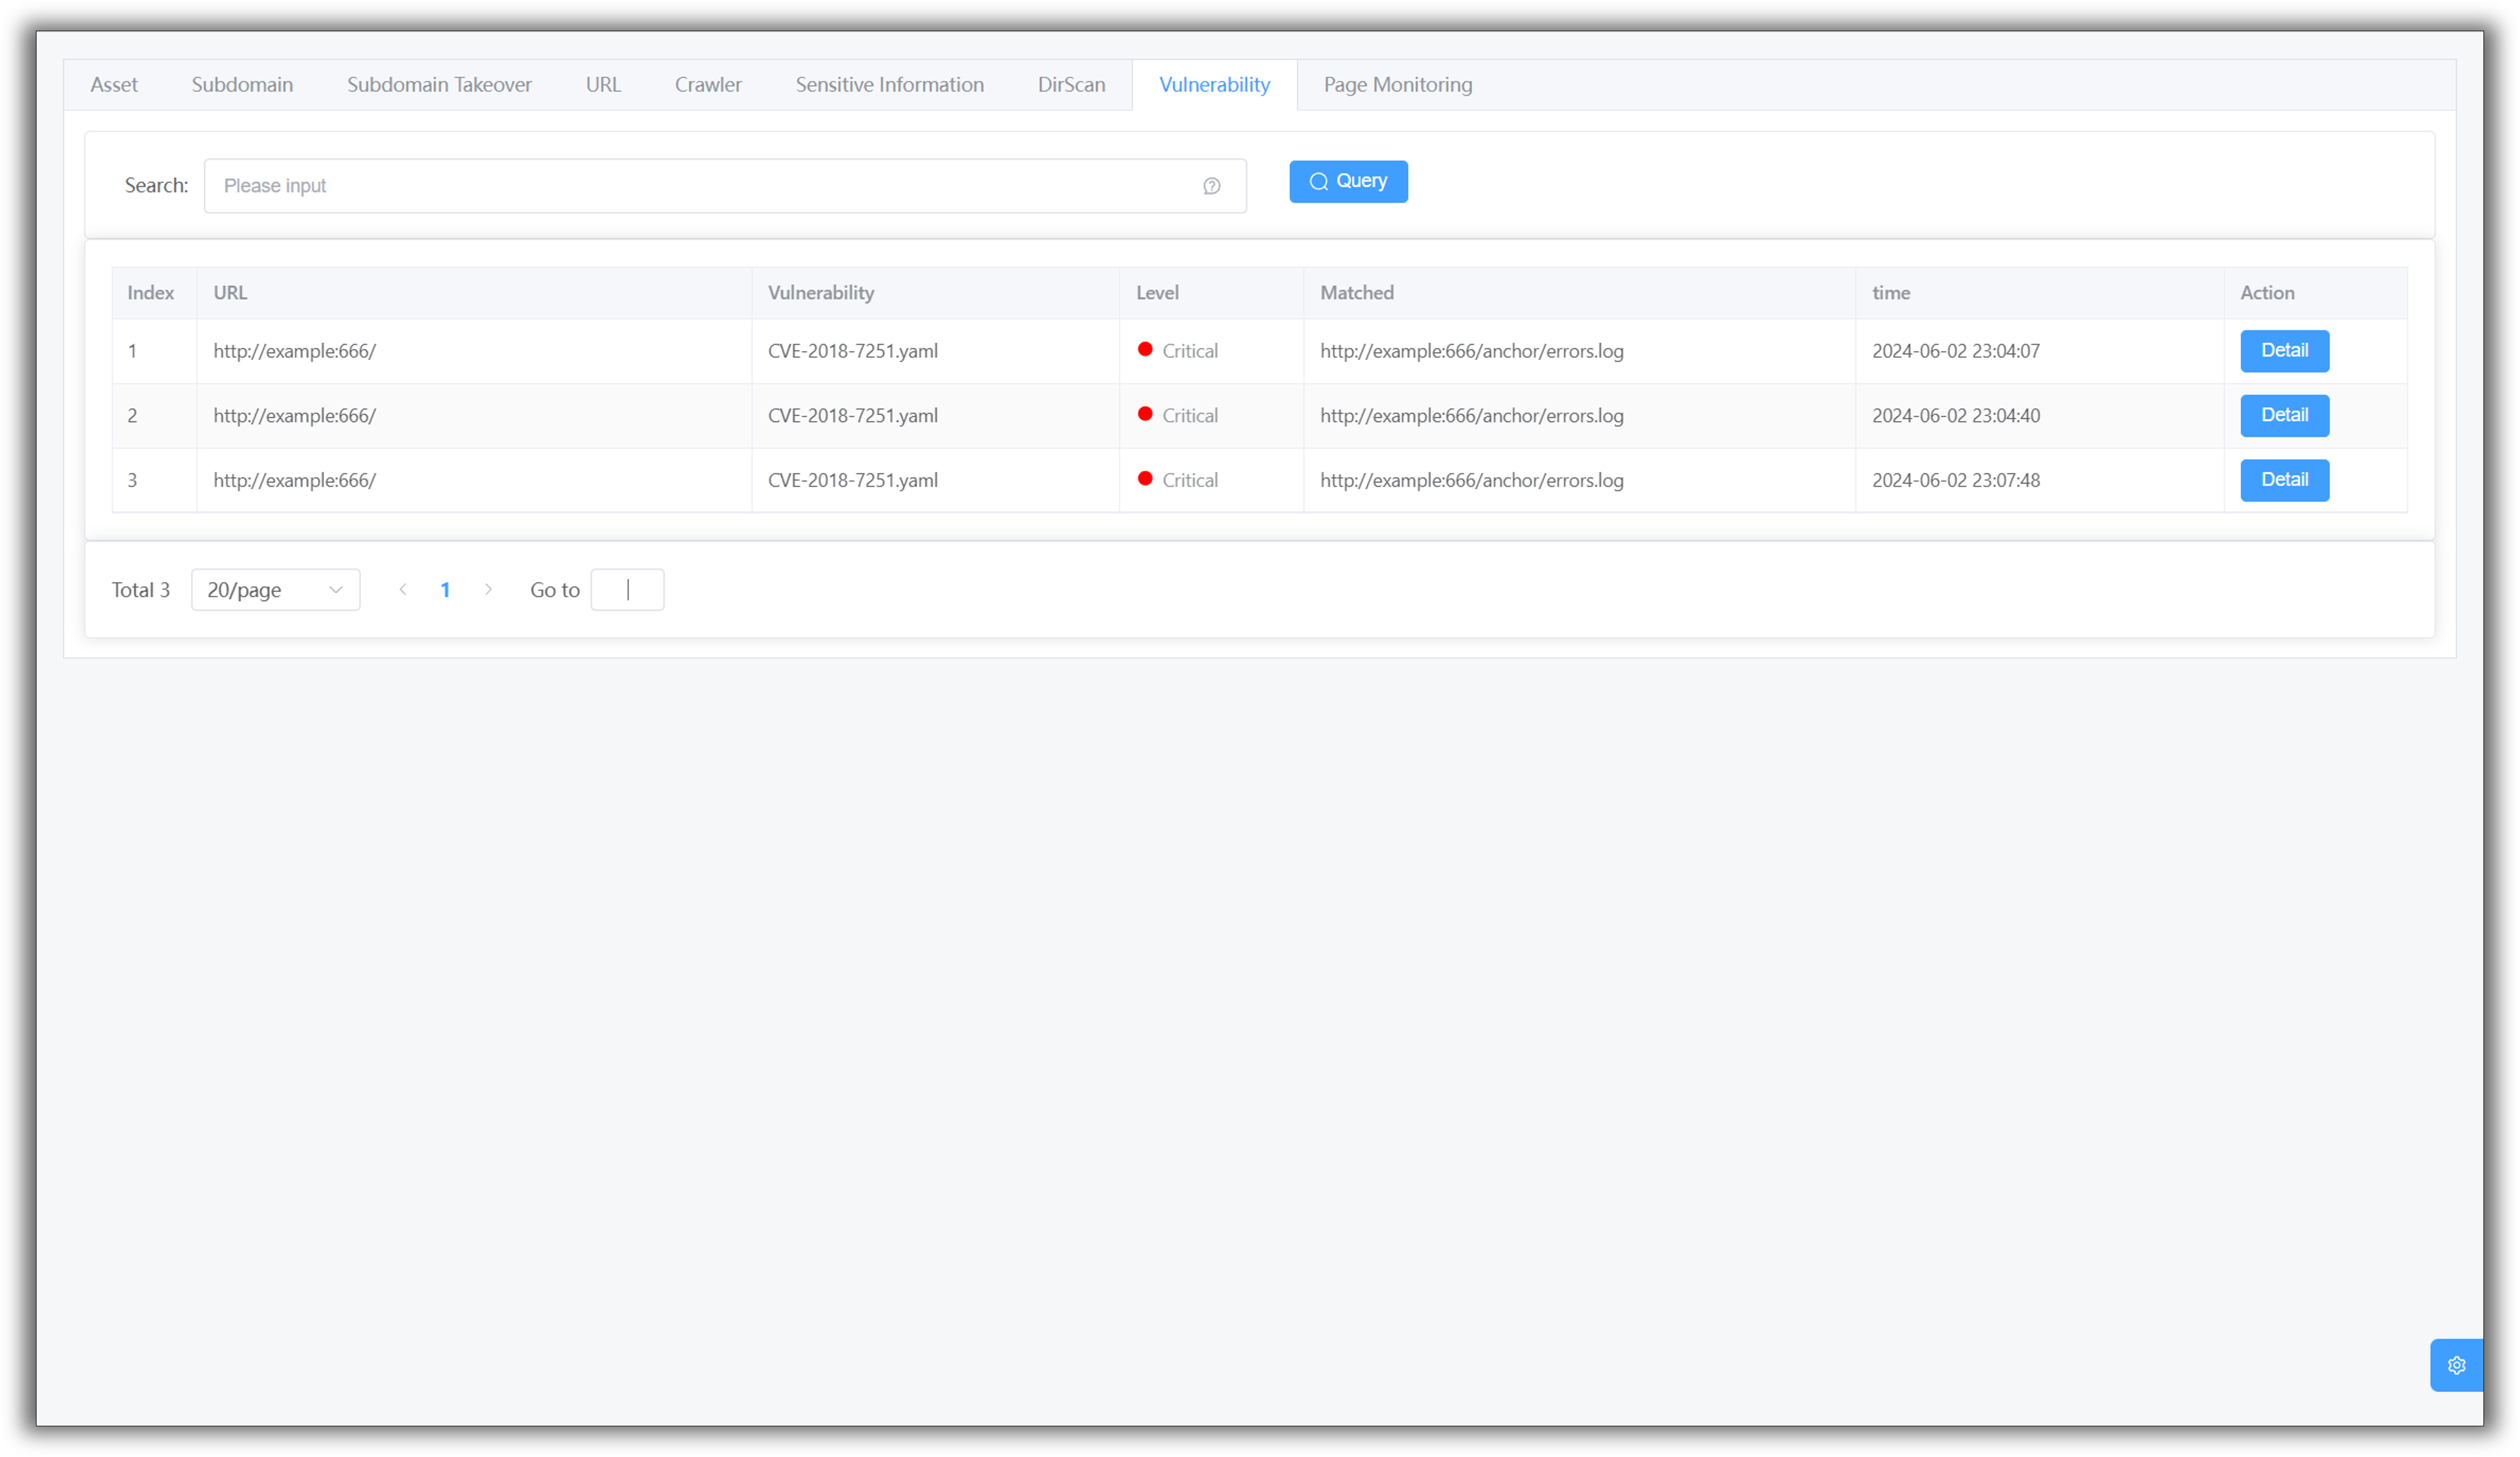
취약점 (Vulnerabilities)
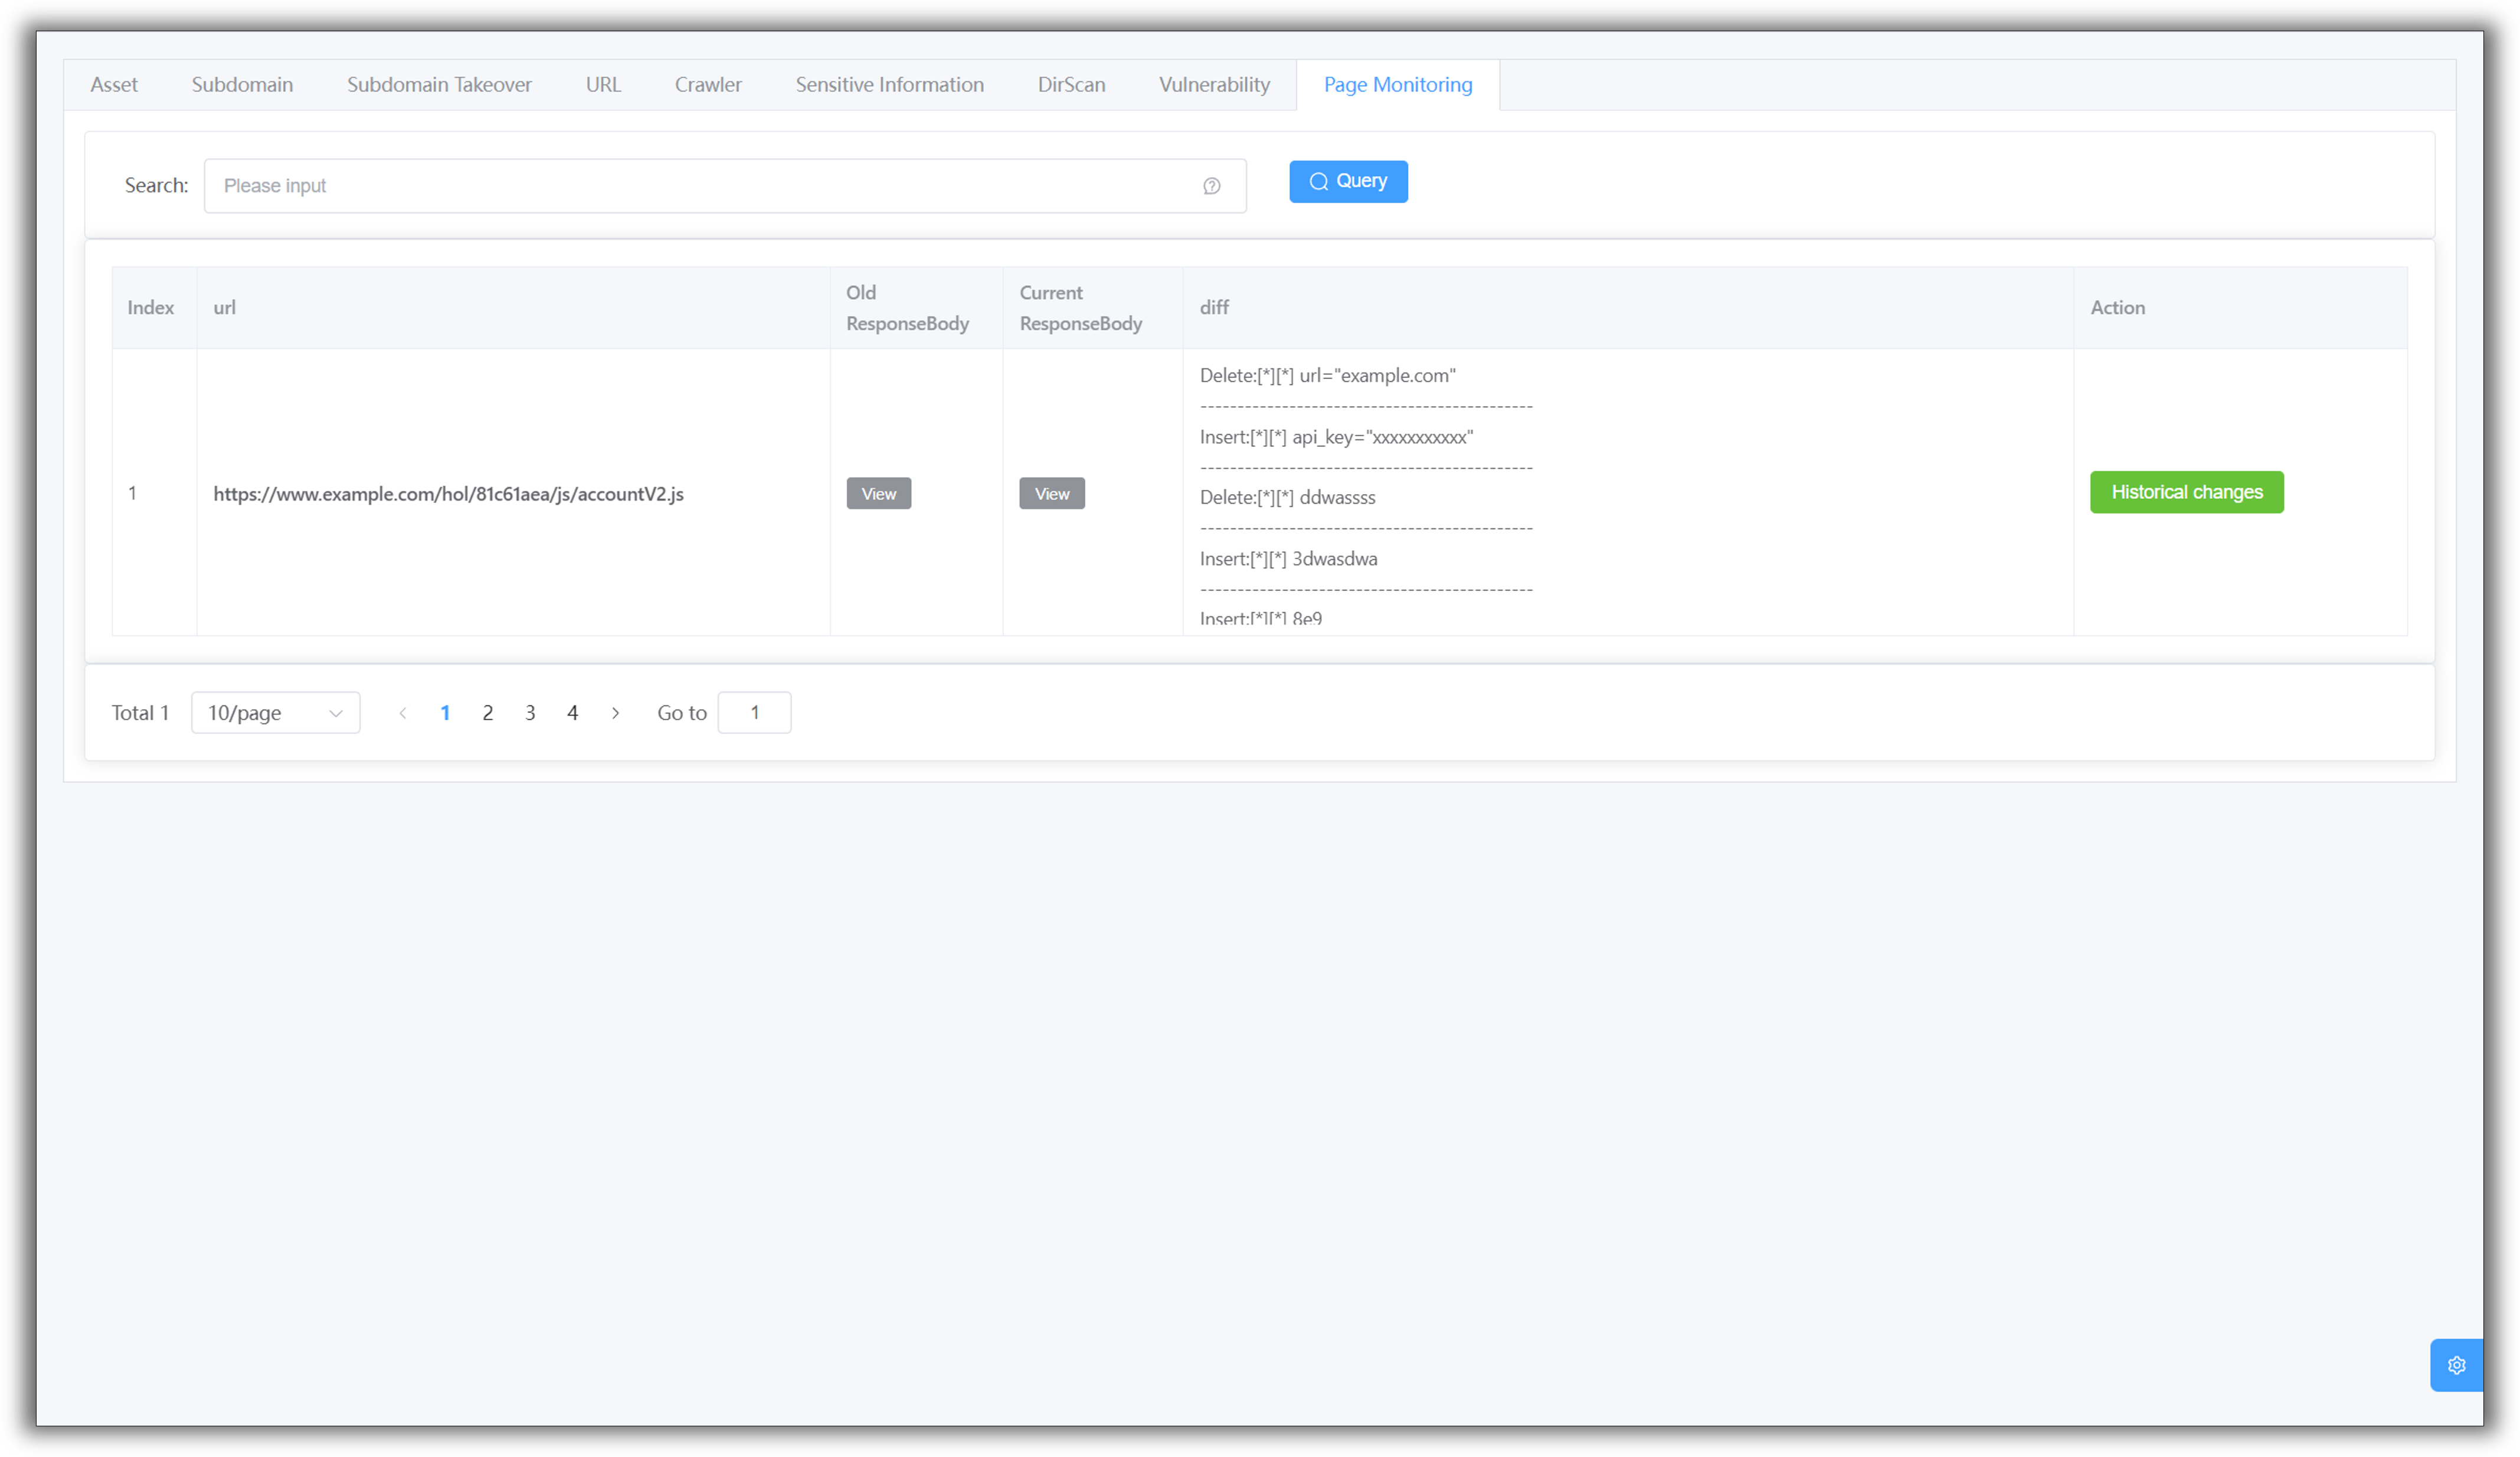
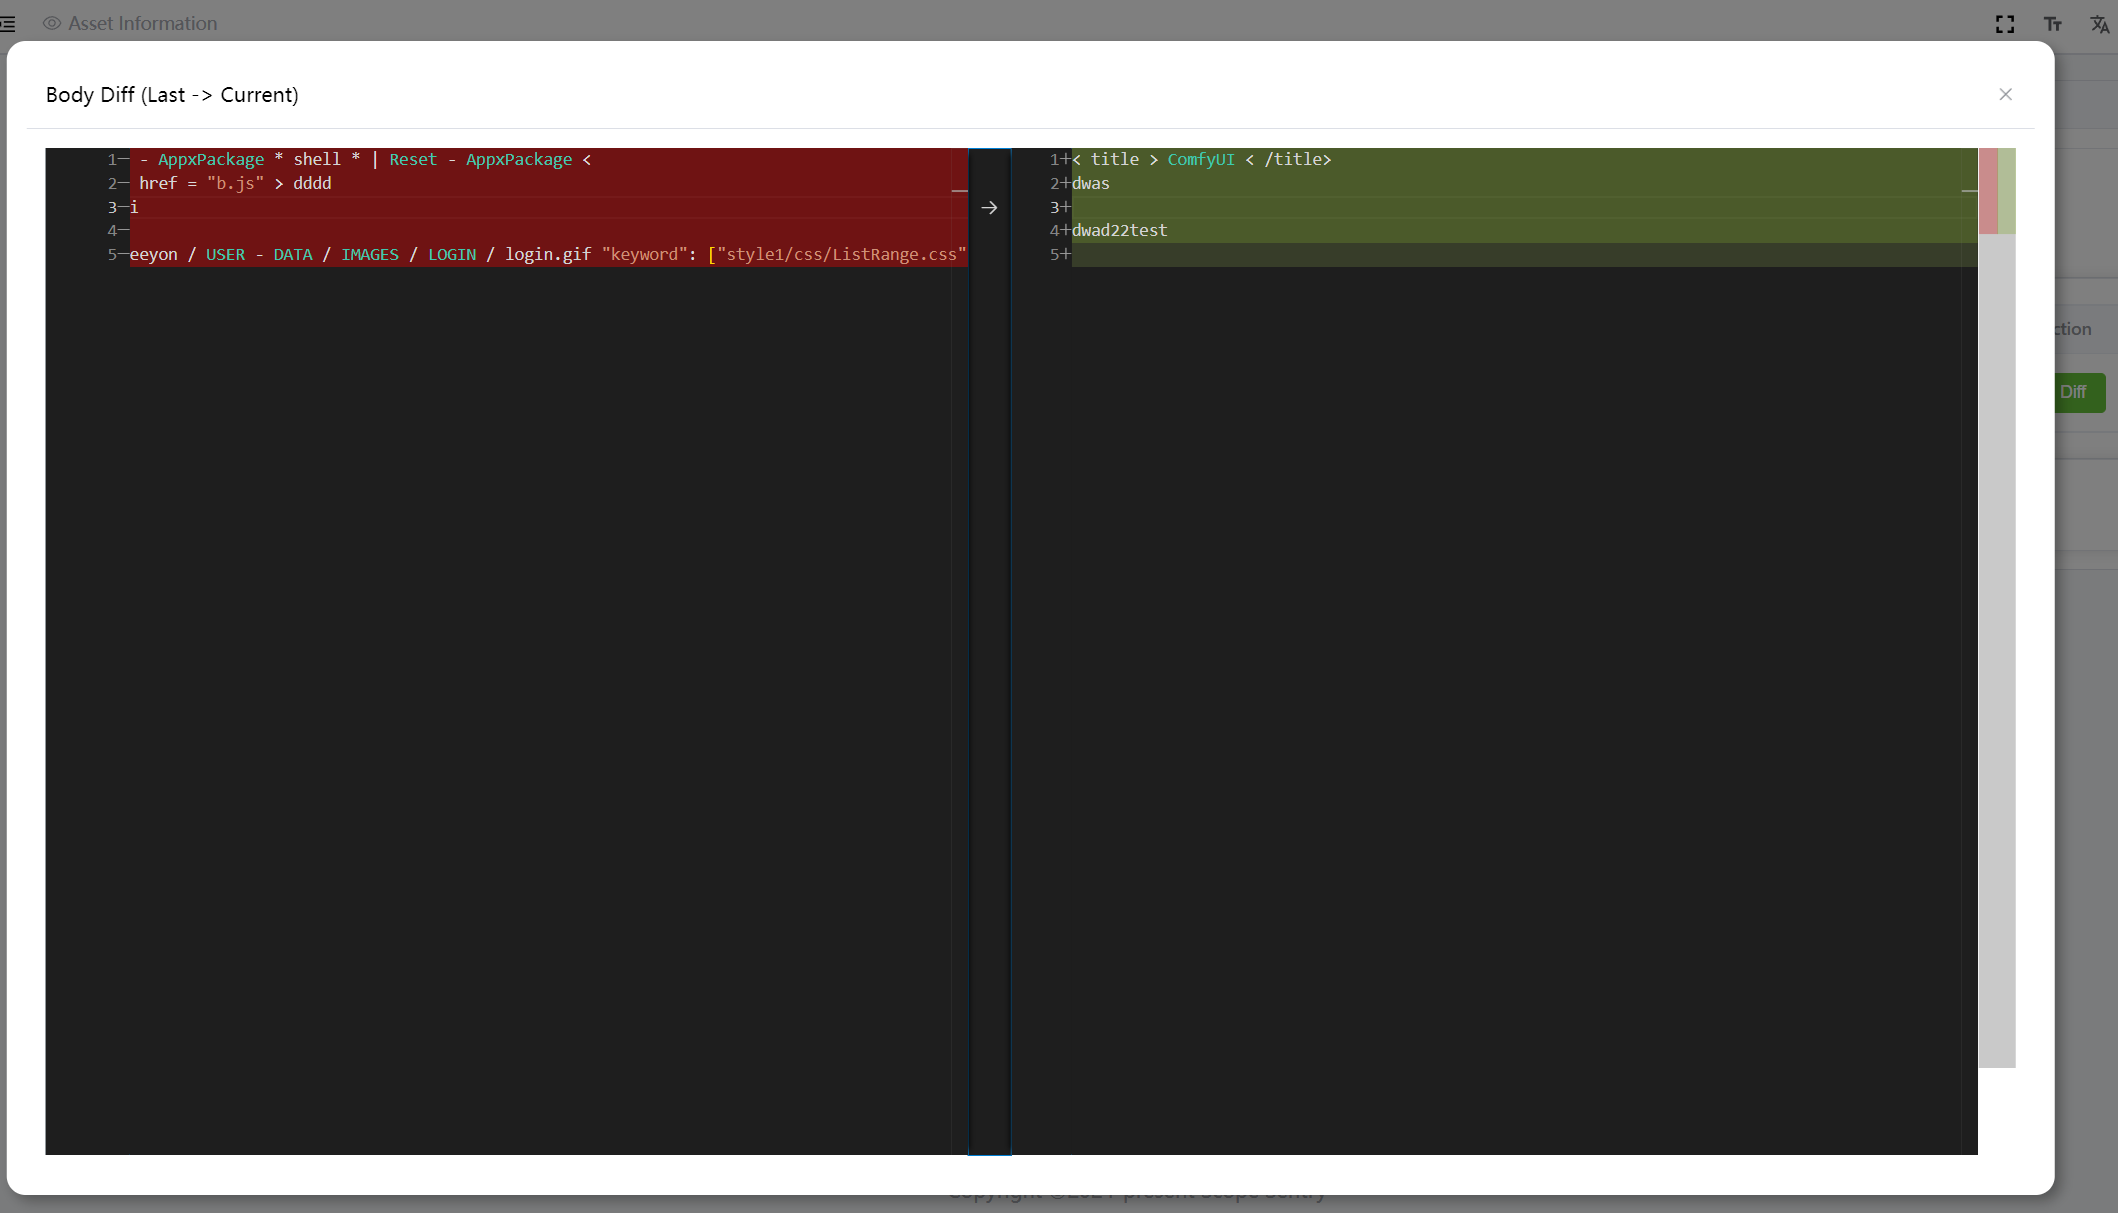
페이지 모니터링 (Page Monitoring)
프로젝트 (Projects)
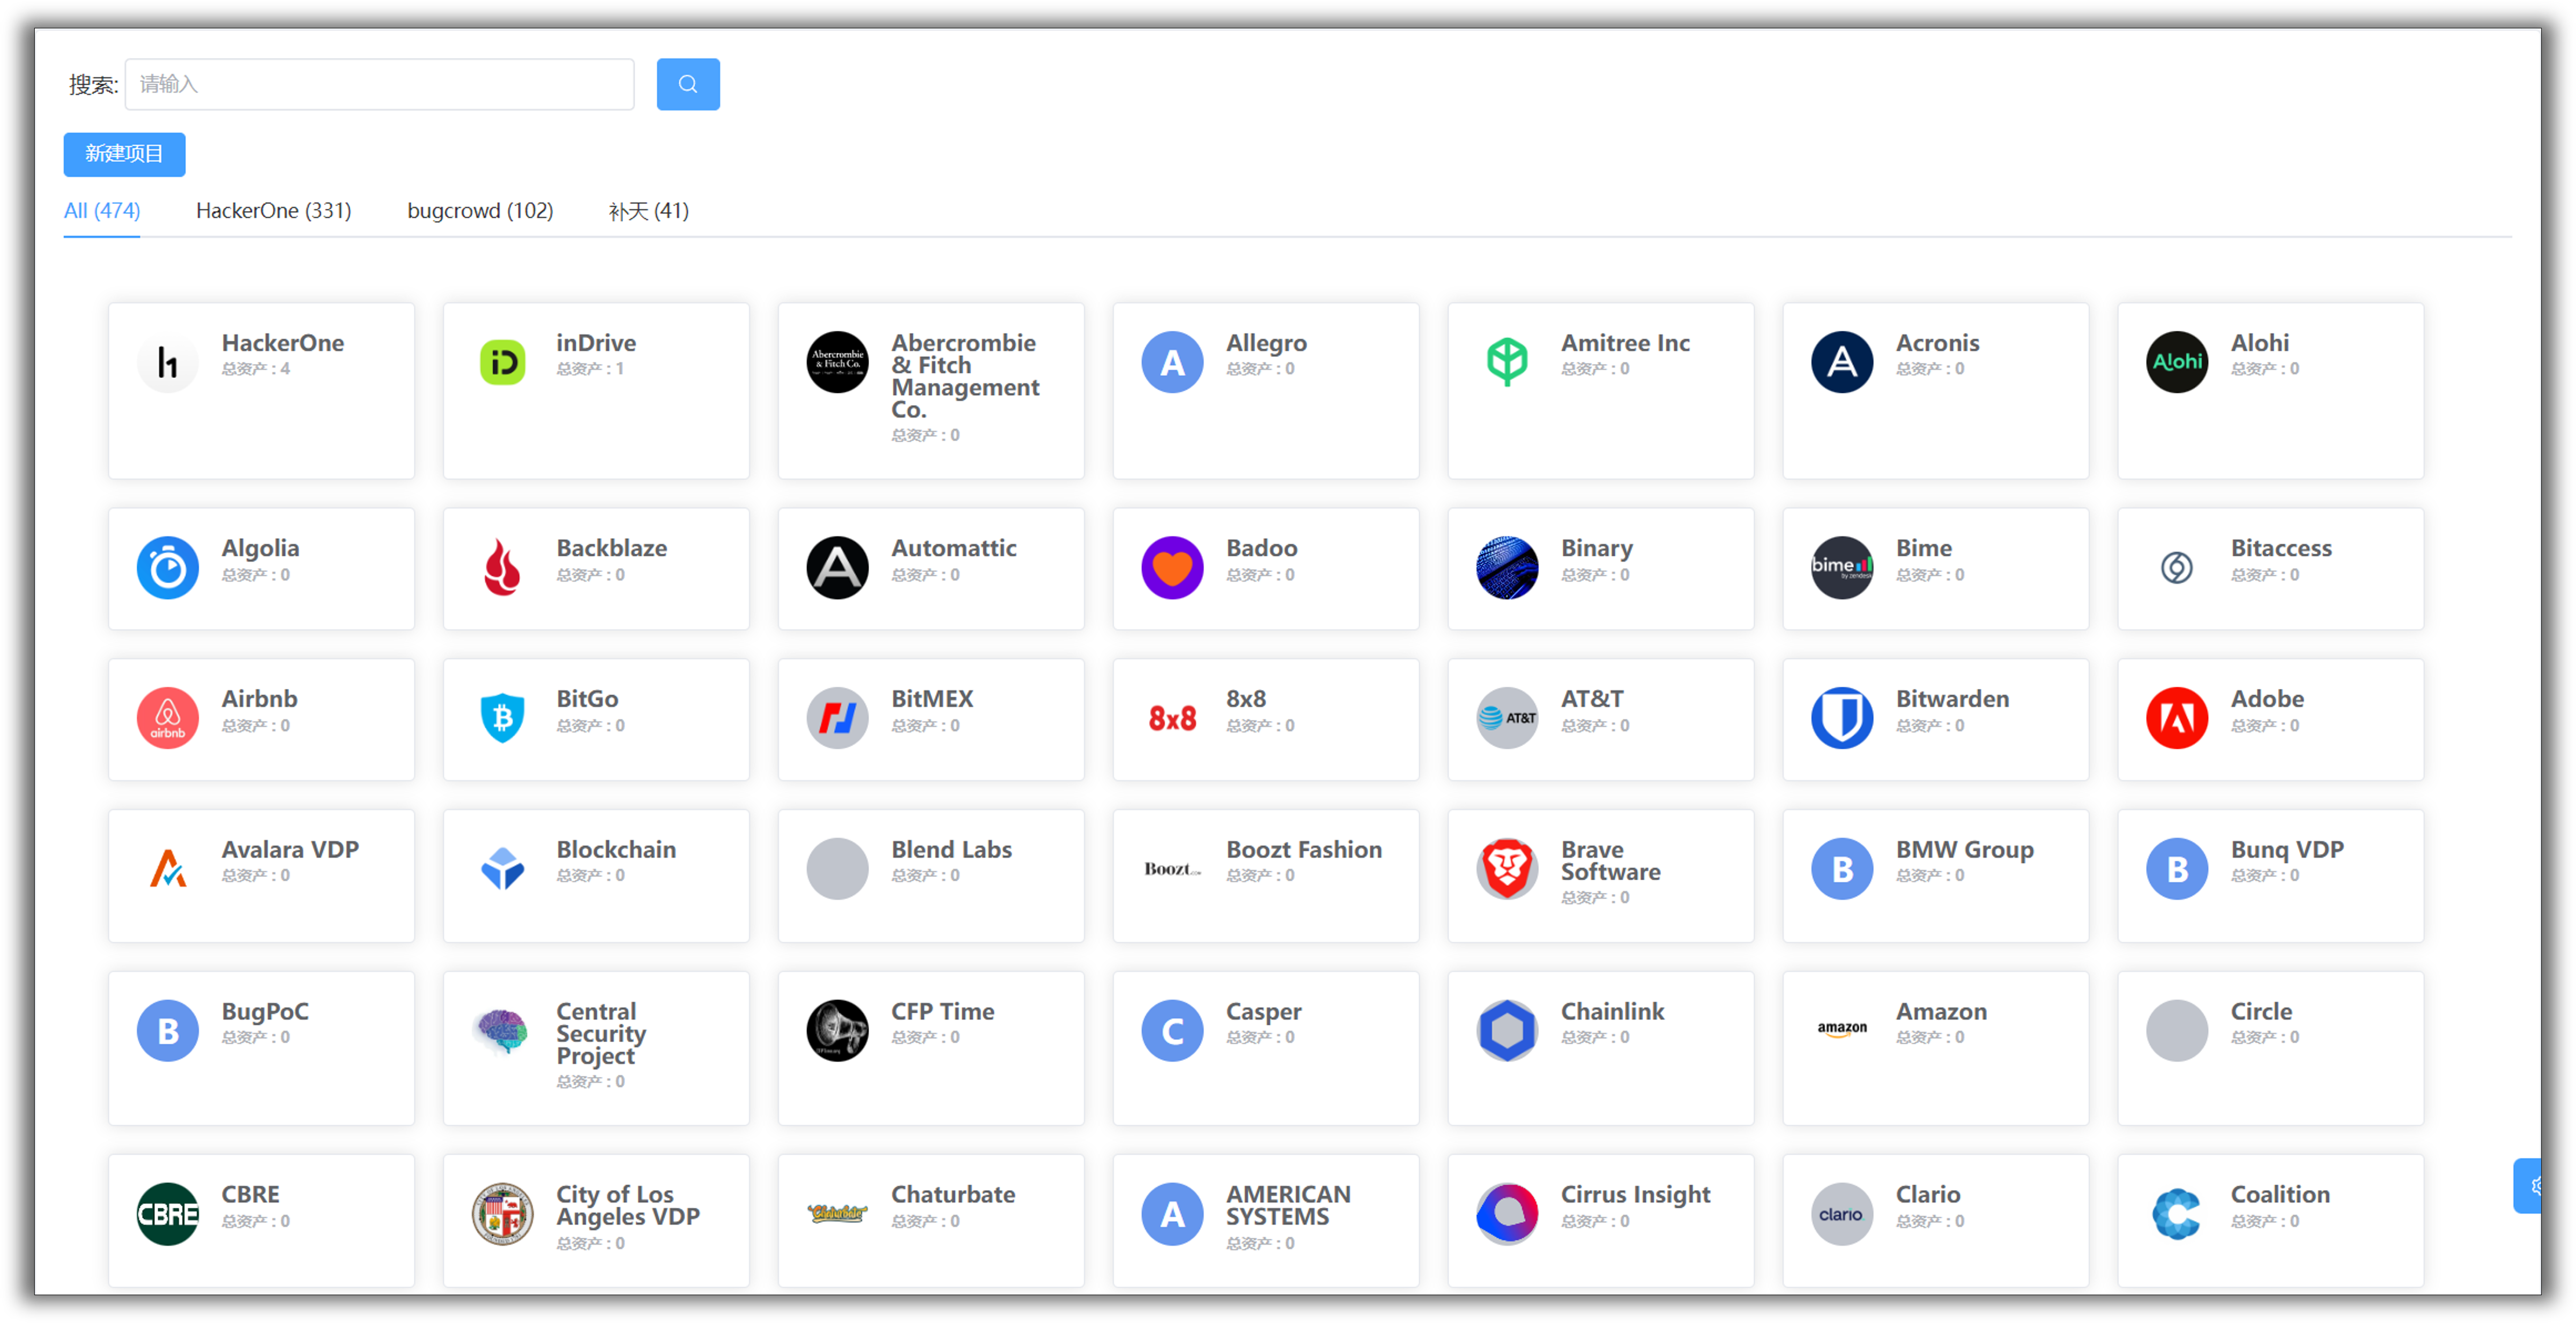
프로젝트 자산 집계 (Project asset aggregation)
패널 - 개요 (Panel - Overview)
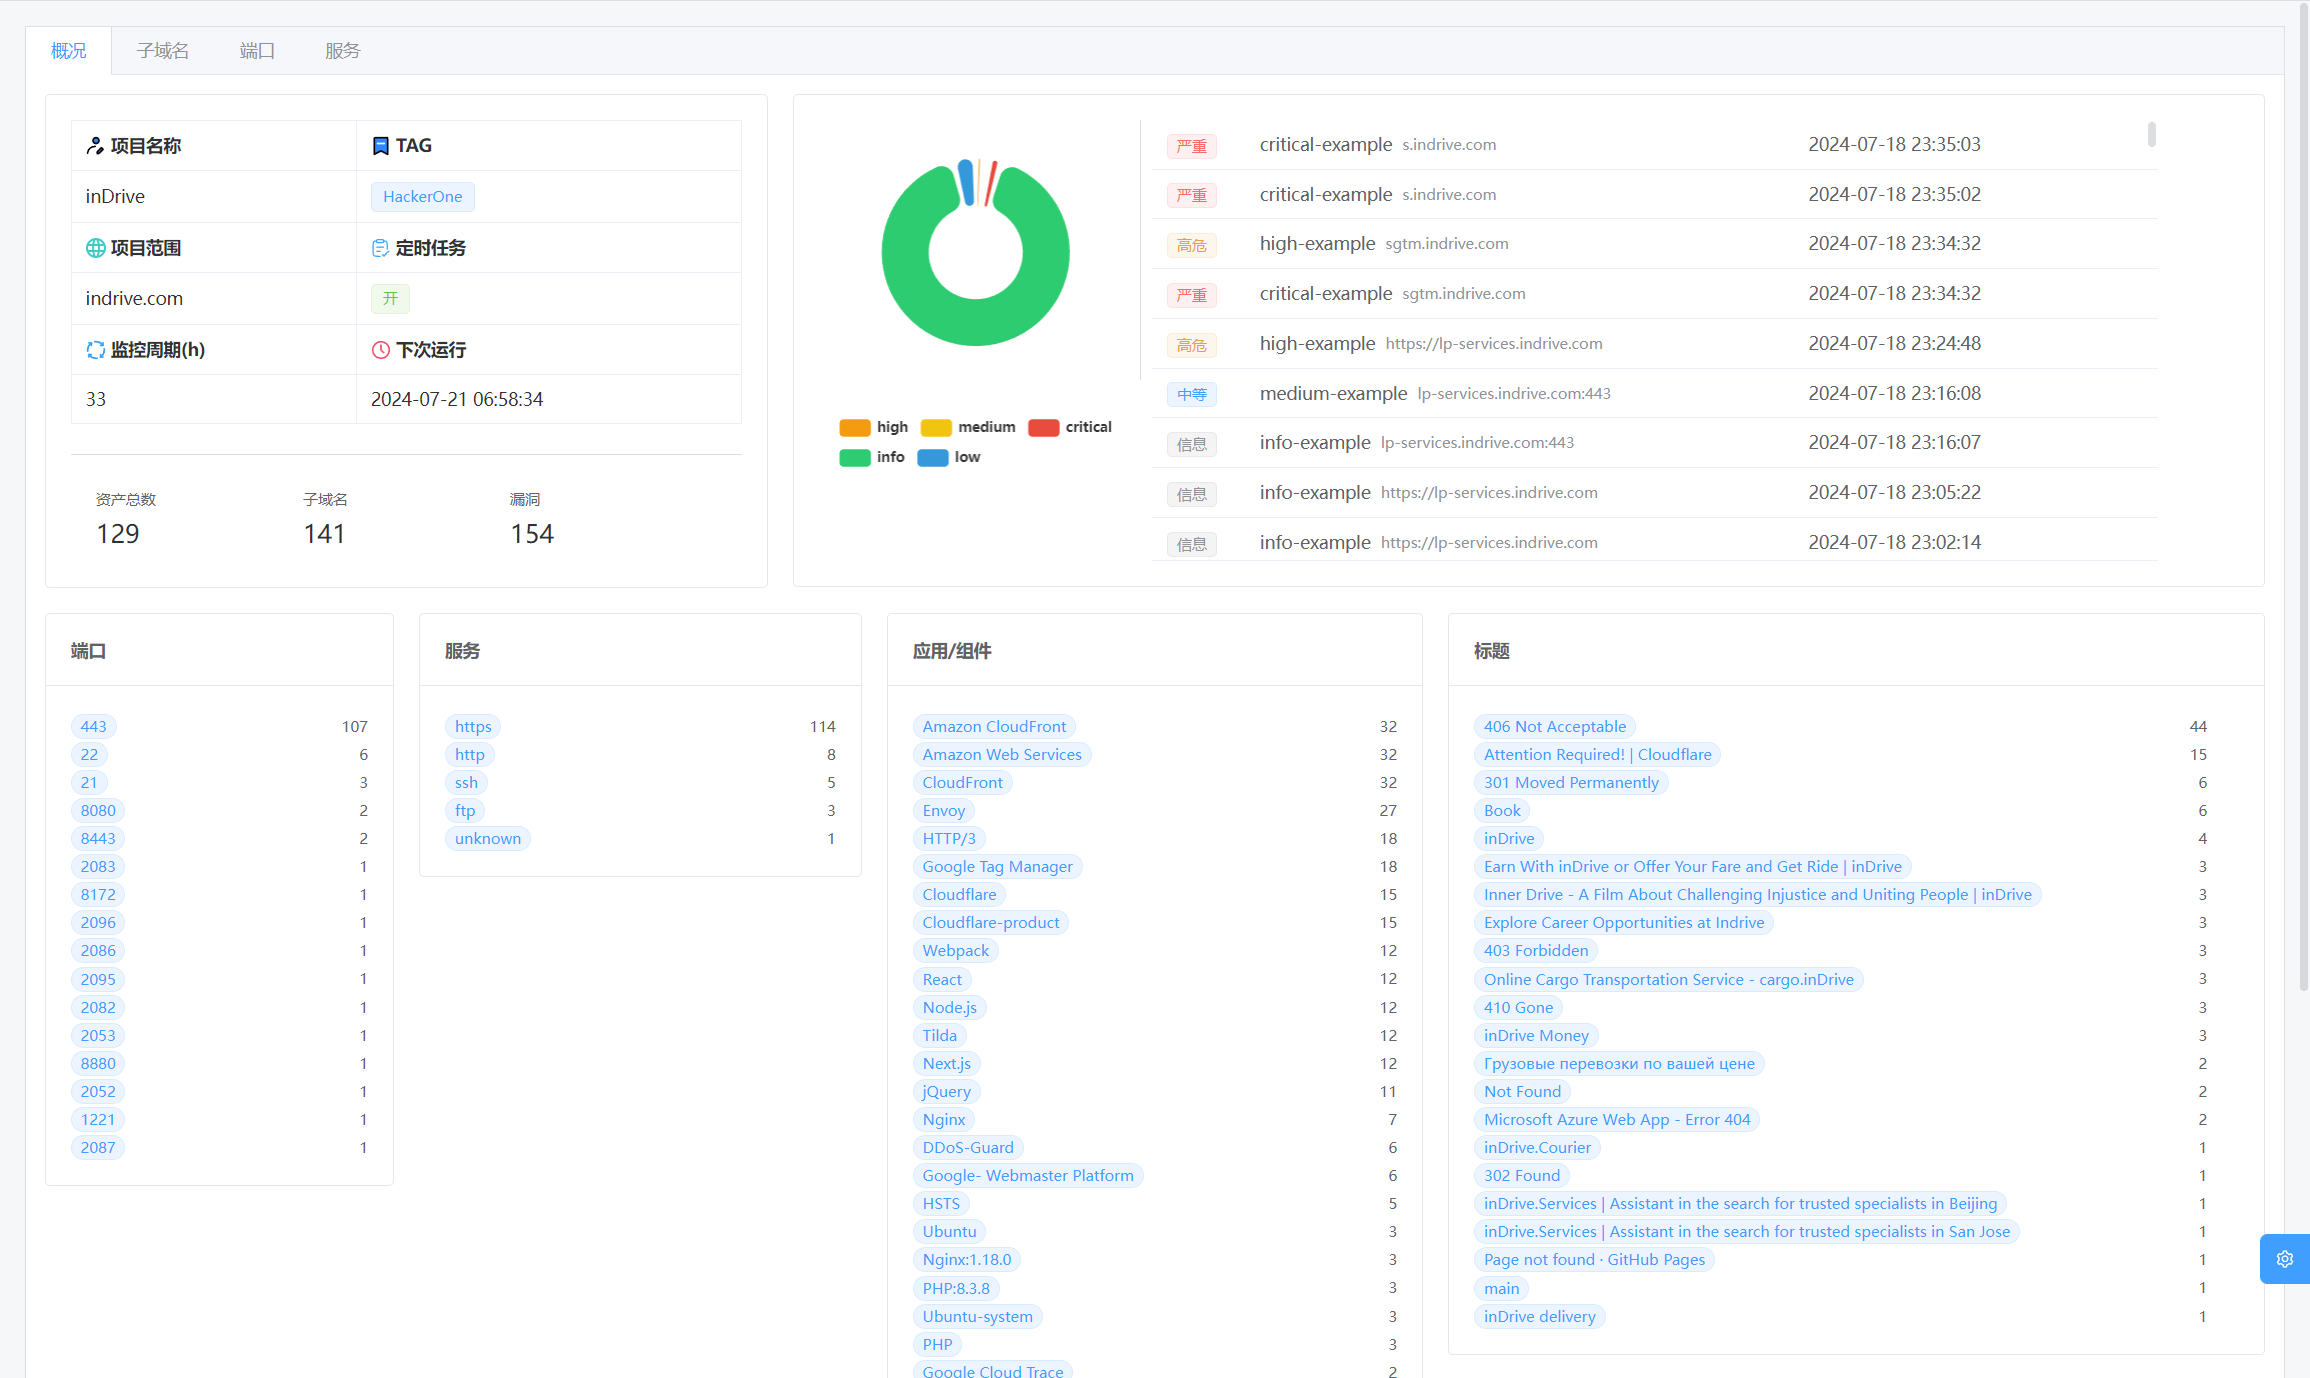
서브도메인 (Subdomains)
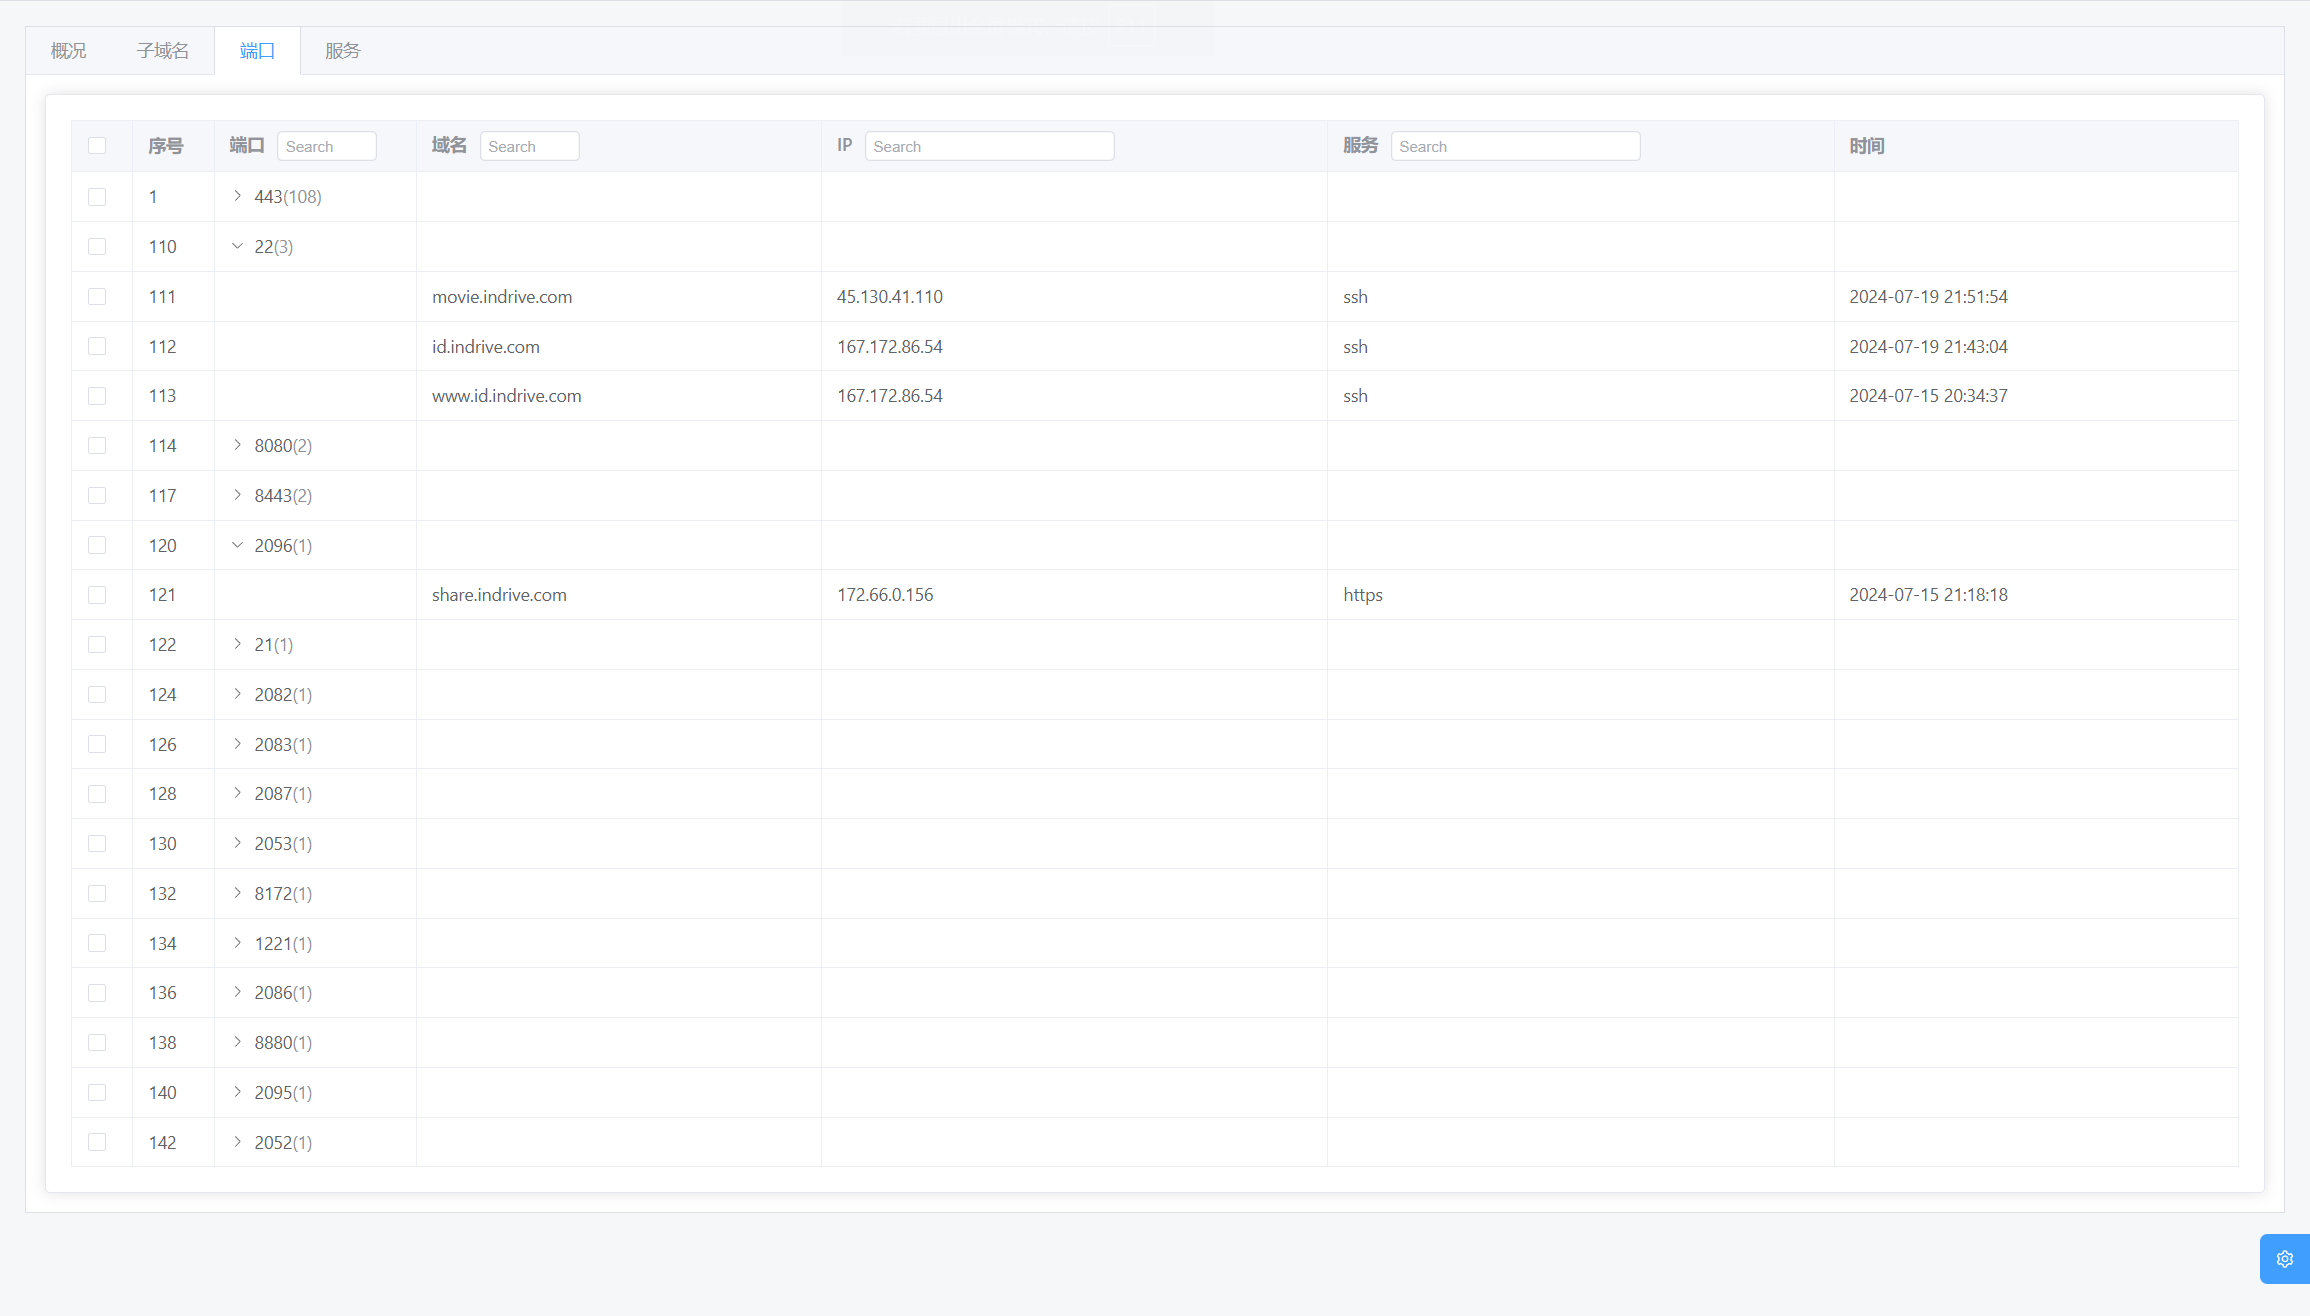
포트 (Port)
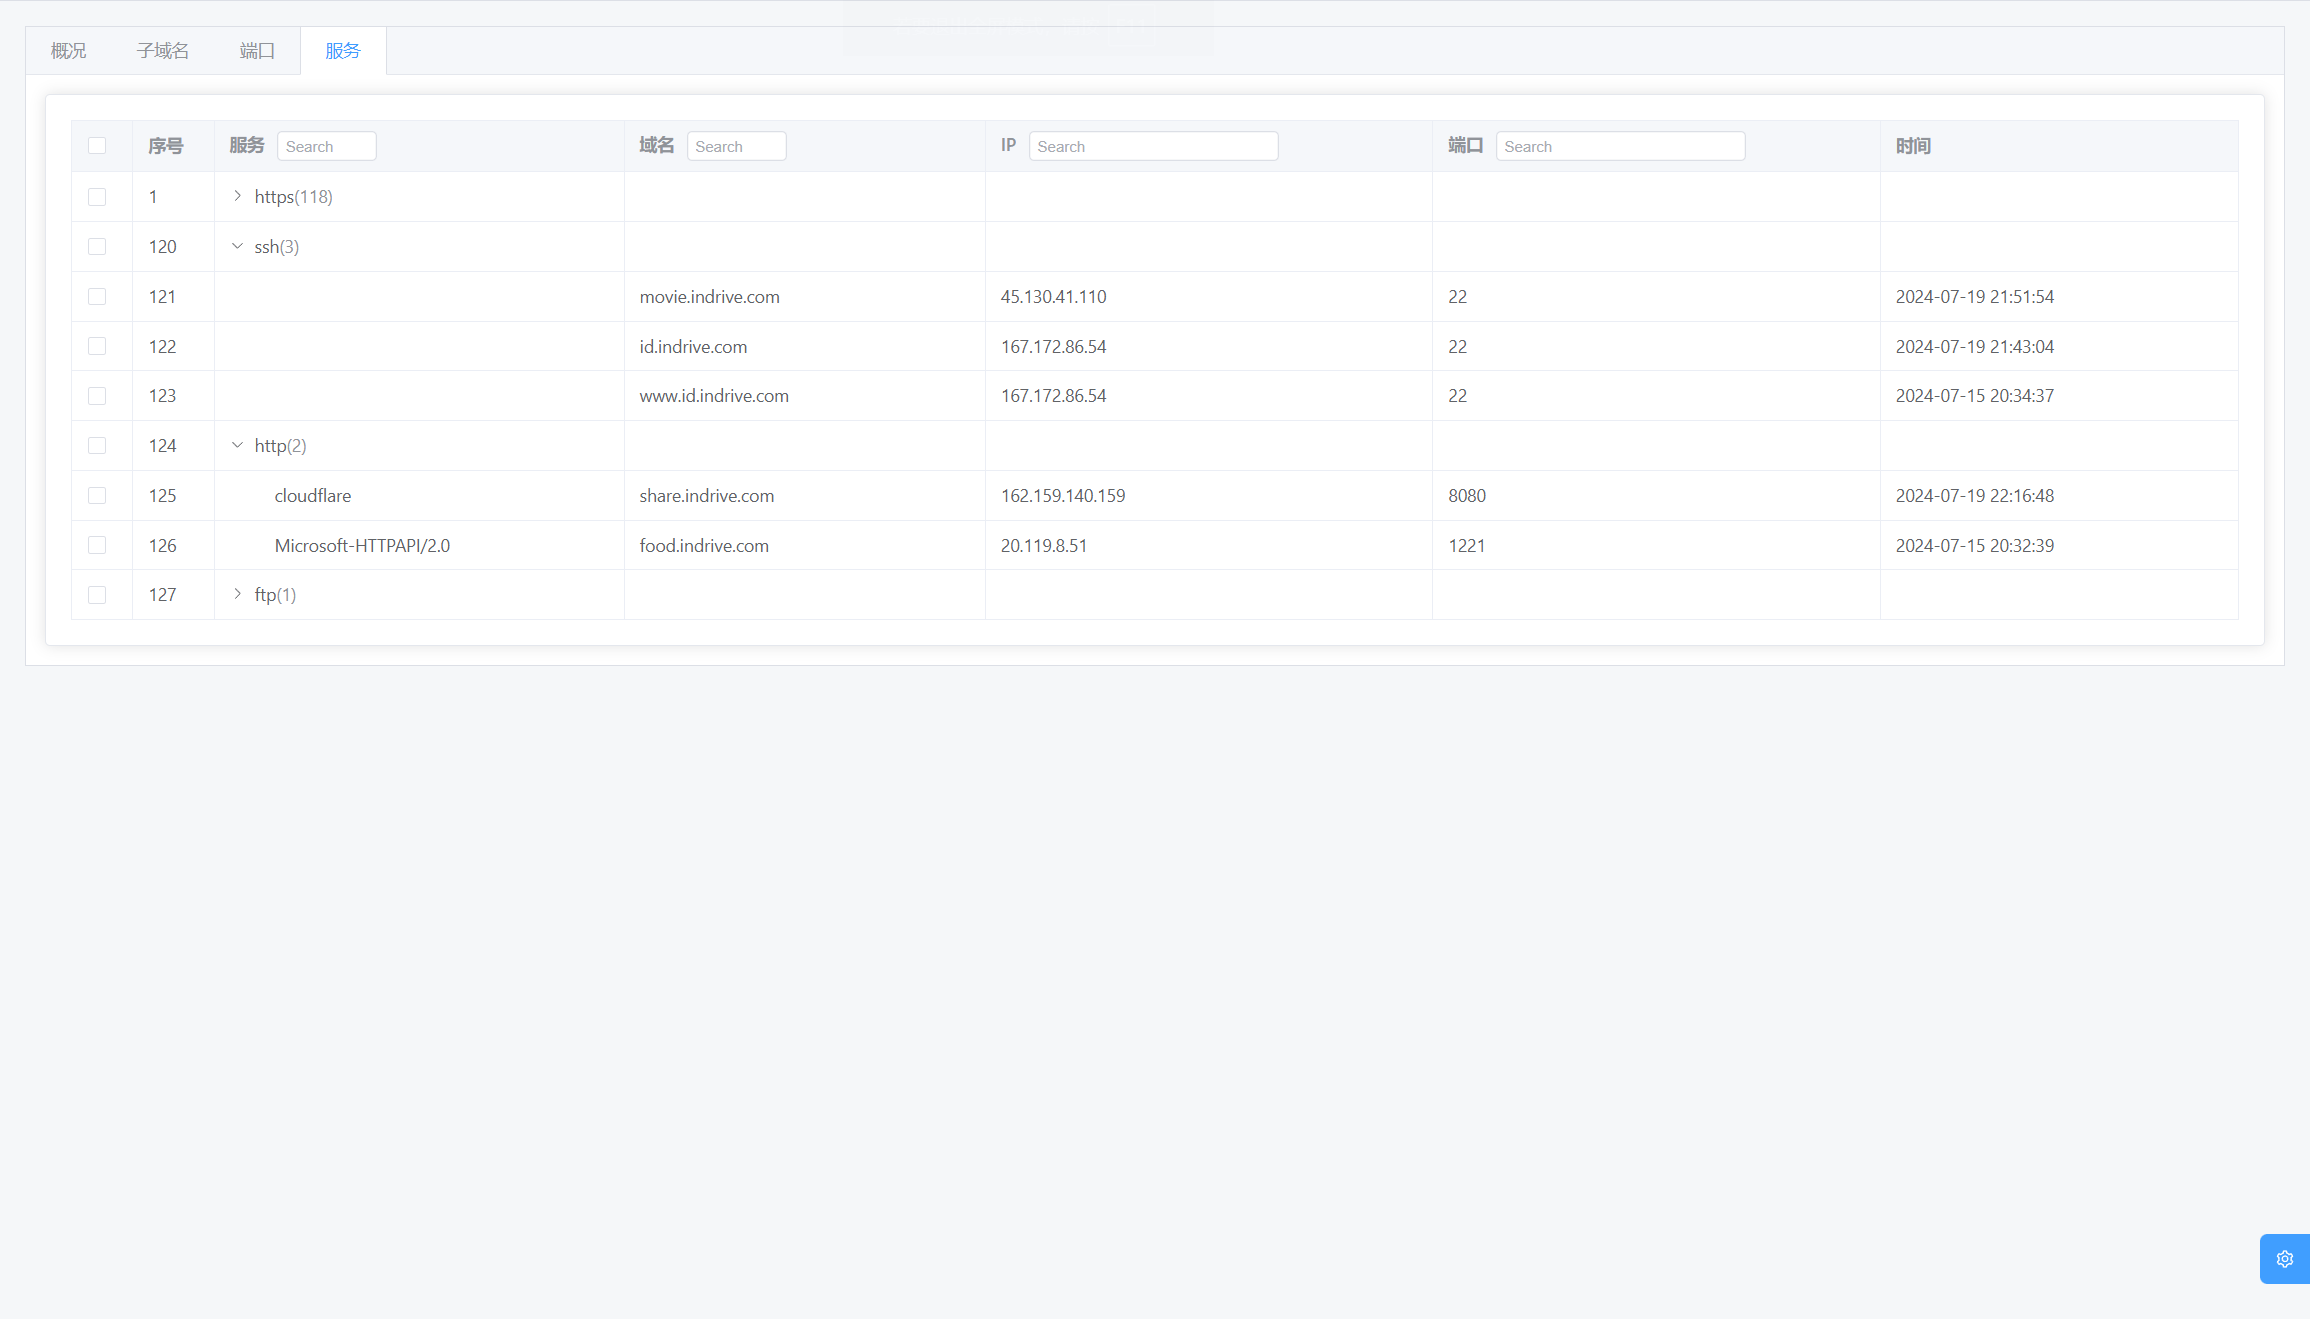
서비스 (Service)
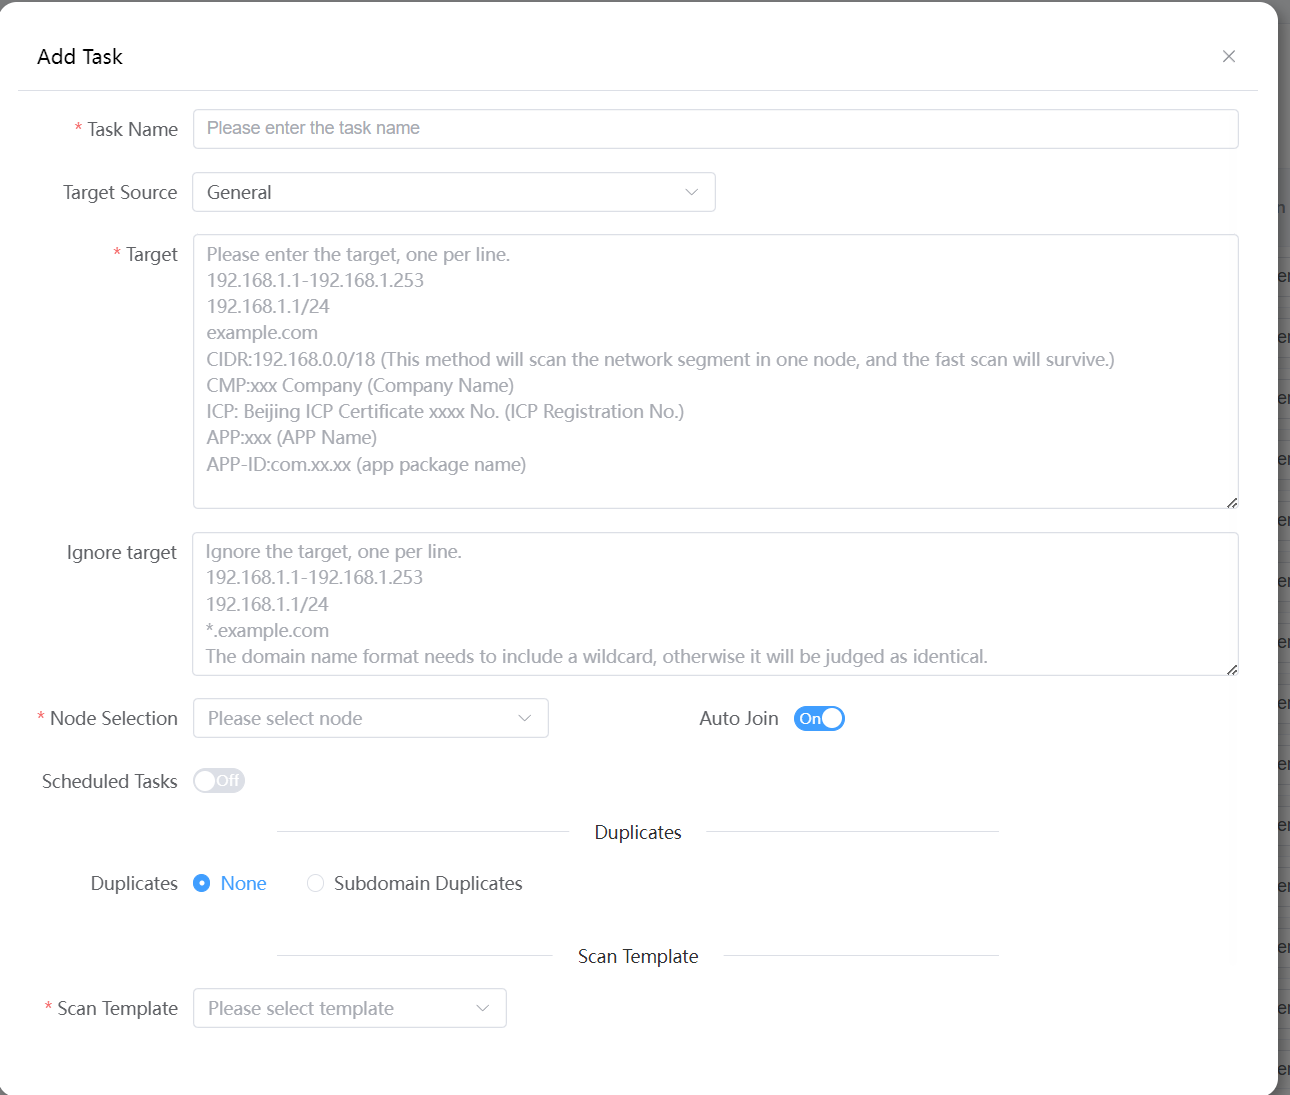
작업 (Tasks)
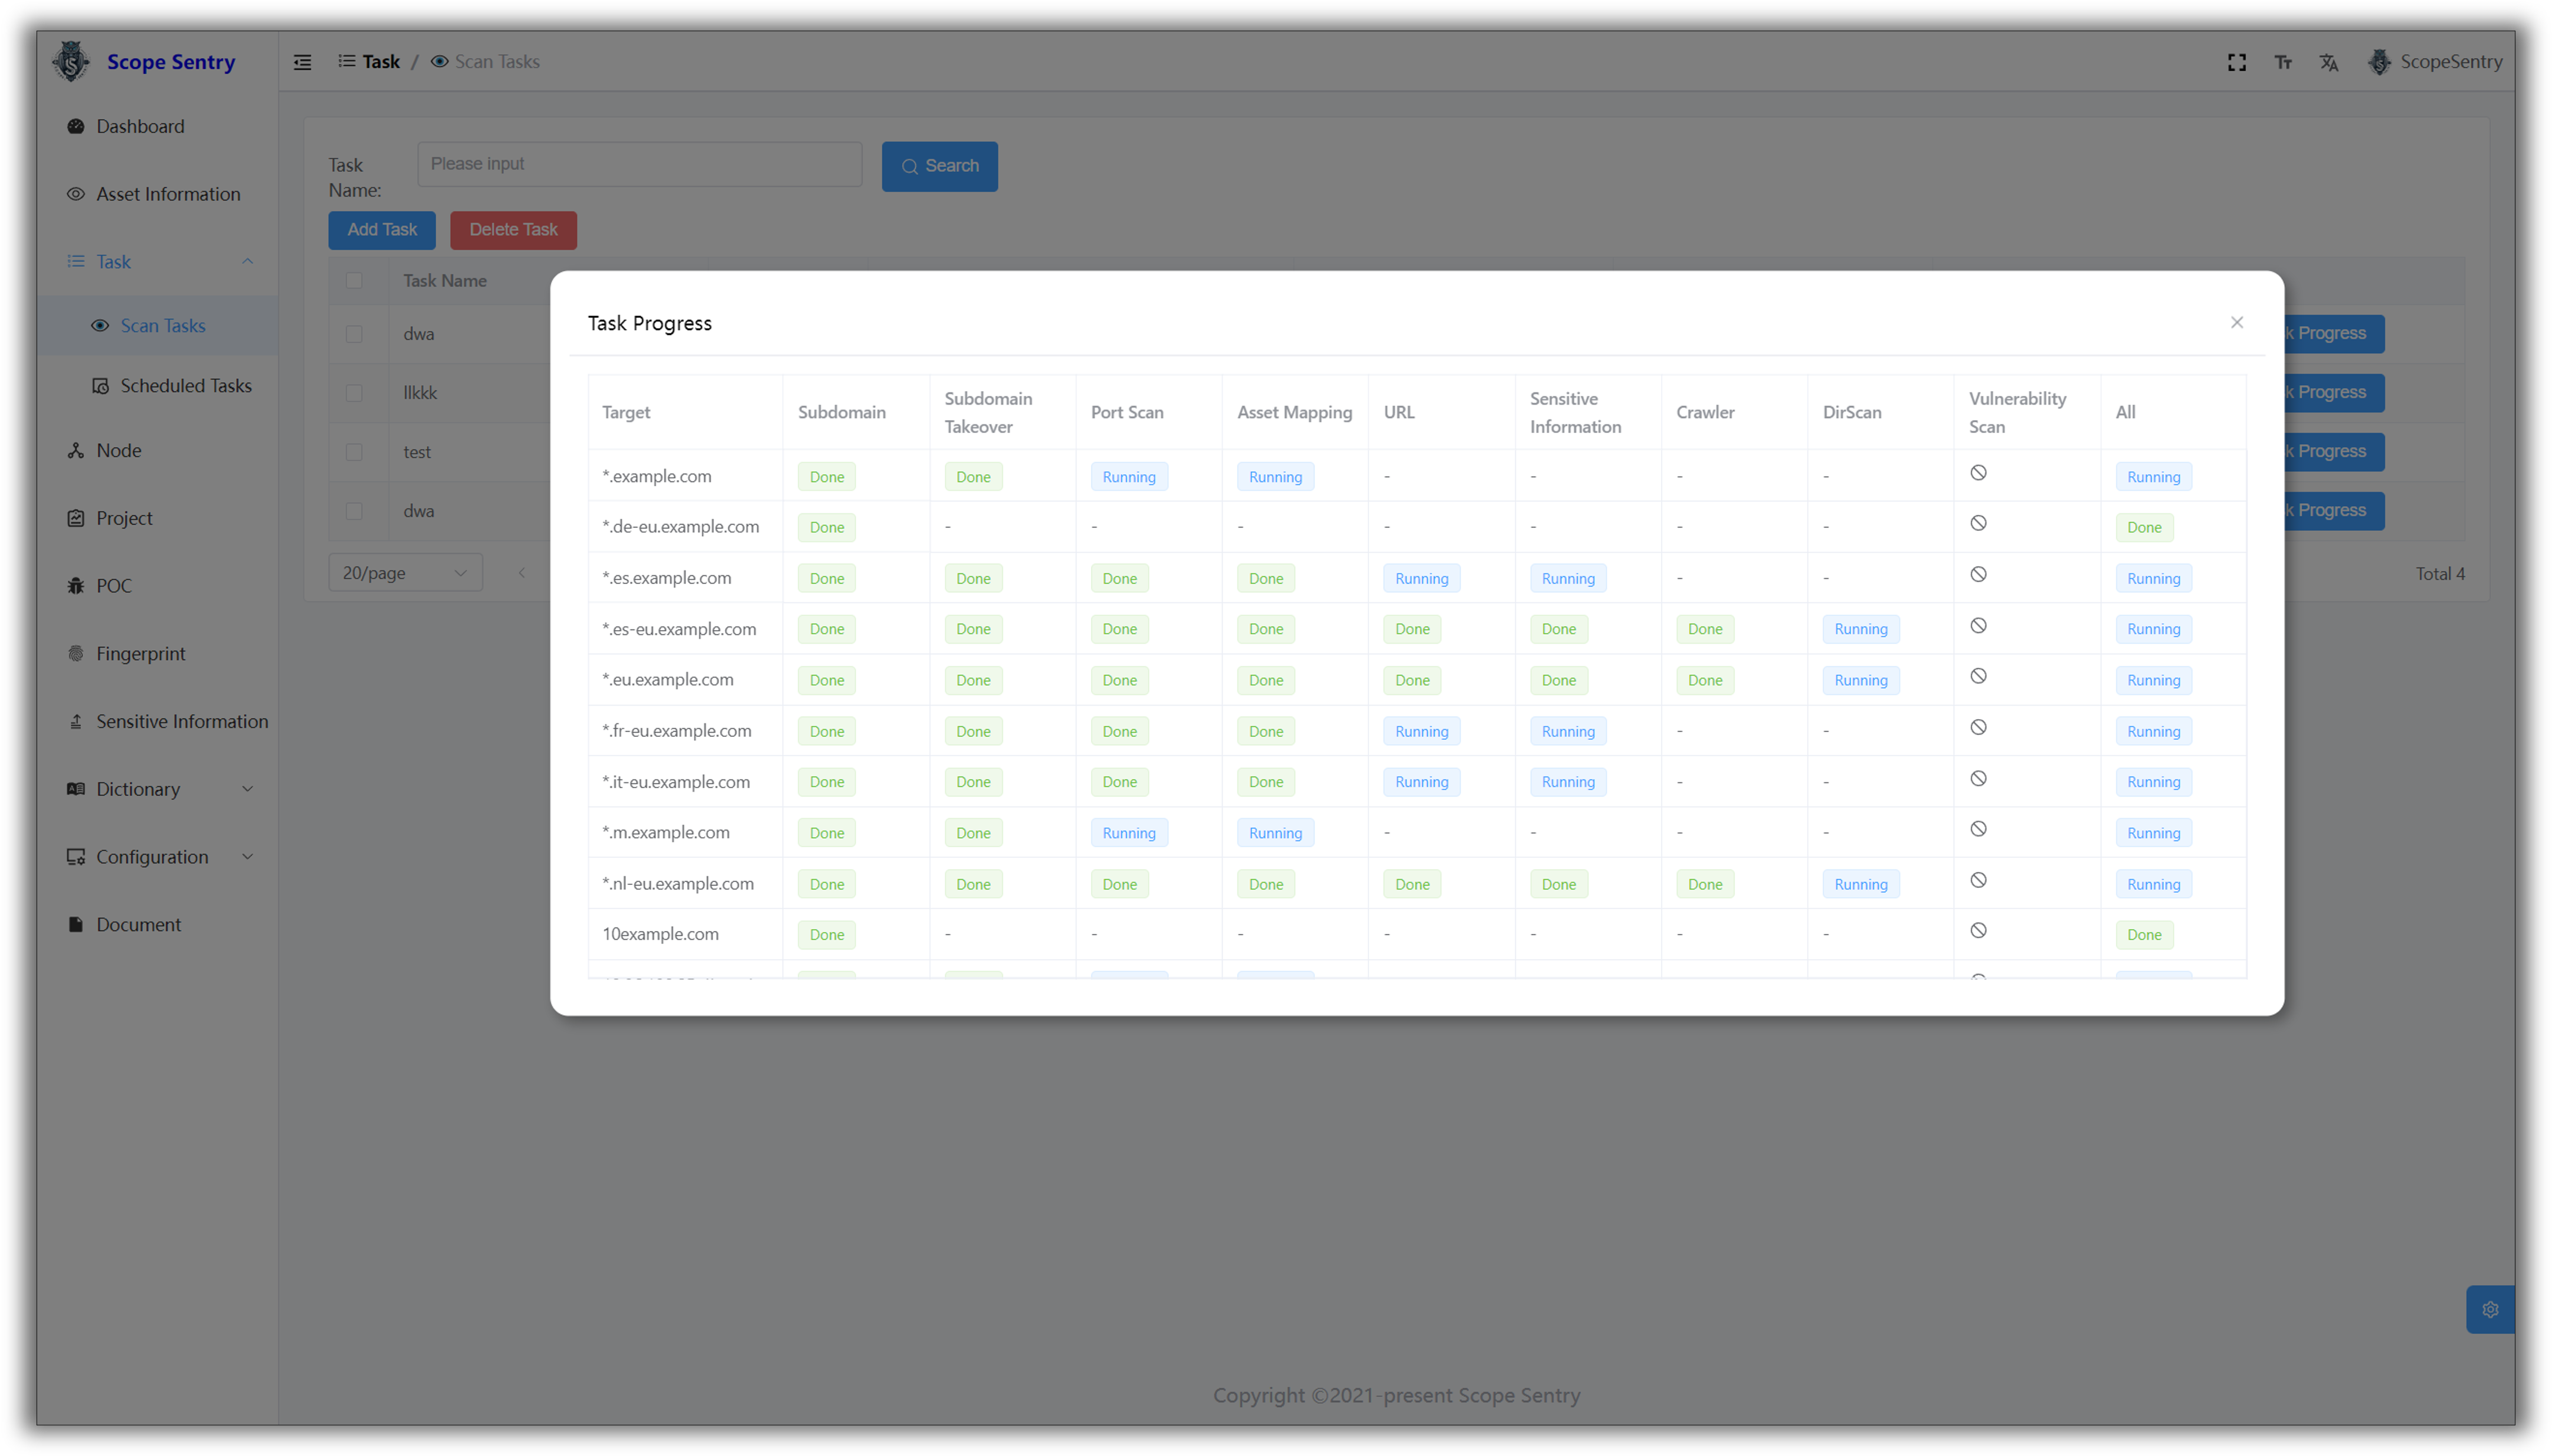
작업 진행 상황 (Task Progress)
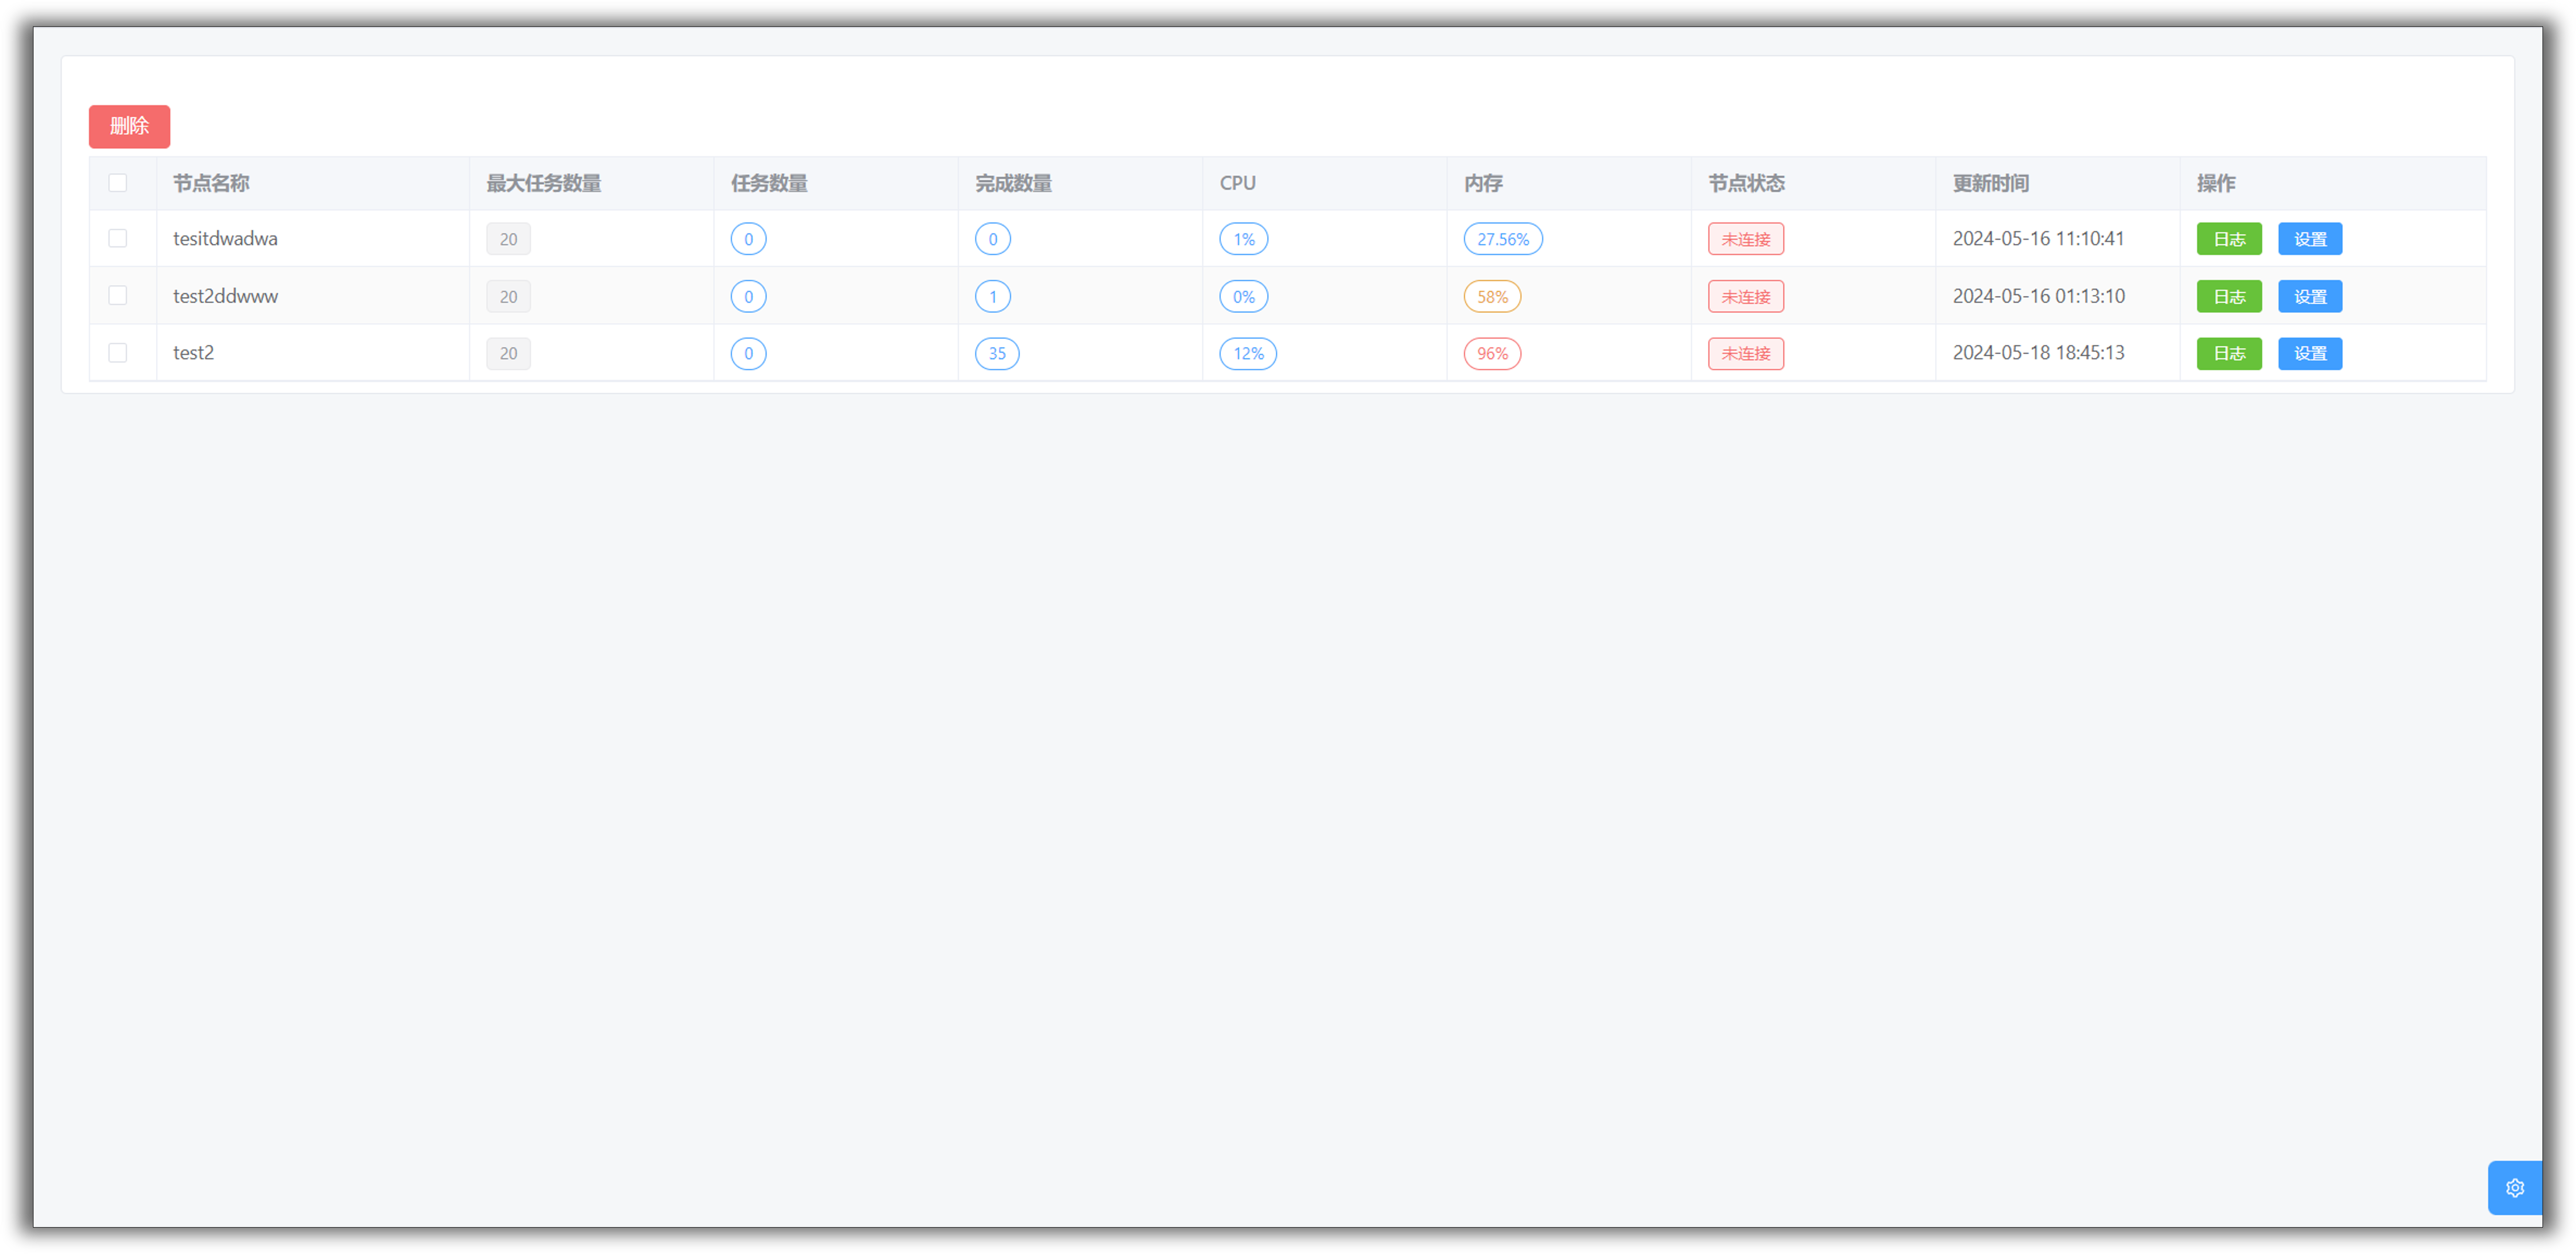
노드 (Nodes)
#라이선스 (License)
본 프로젝트의 모든 브랜치는 AGPL-3.0을 따르며, 다음 추가 약관이 적용됩니다:
- 이 소프트웨어의 상업적 사용에는 별도의 상업용 라이선스가 필요합니다.
- 회사, 조직 및 영리 법인은 이 소프트웨어를 사용, 배포 또는 수정하기 전에 상업용 라이선스를 획득해야 합니다.
개인 및 비영리 조직은 AGPL-3.0의 약관에 따라 이 소프트웨어를 자유롭게 사용할 수 있습니다. - 상업용 라이선스 관련 문의 사항이 있으시면 [email protected]으로 연락 주십시오.
AI 자동 생성 콘텐츠
본 콘텐츠는 GitHub Trending Go (weekly)의 원문을 AI가 자동으로 요약·번역·분석한 것입니다. 원 저작권은 원저작자에게 있으며, 정확한 내용은 반드시 원문을 확인해 주세요.
원문 바로가기