HEIF 해킹 사건 공개: OpenAI, Slack, Meta 등 다수 서비스 대상의 libheif 조사 결과
요약
본 기사는 이미지 라이브러리인 libheif의 취약점을 이용한 'HEIF Heist'를 공개하며, OpenAI, Slack, Meta 등 다수 서비스가 영향을 받을 수 있음을 경고합니다. 이 취약점은 네이티브 C/C++ 디코더(ImageMagick, libvips 등)에 숨겨져 있으며, 조작된 HEIF/AVIF 업로드를 통해 RCE 및 정보 유출을 일으킬 수 있습니다.
핵심 포인트
- libheif의 취약점을 이용한 'HEIF Heist' 공개
- OpenAI, Slack, Meta 등 다수 서비스가 위험에 노출됨
- 네이티브 C/C++ 디코더(ImageMagick 등)를 점검해야 함
- 최신 버전으로 업데이트하거나 HEIF/AVIF 처리를 비활성화할 것
저희는 libheif에 대한 수개월간의 조사를 통해 OpenAI, Slack, Meta, GitHub Ent, Rails, Next.js, ImageMagick 등 다수의 서비스를 해킹할 수 있게 만든 'HEIF Heist'를 공개합니다.
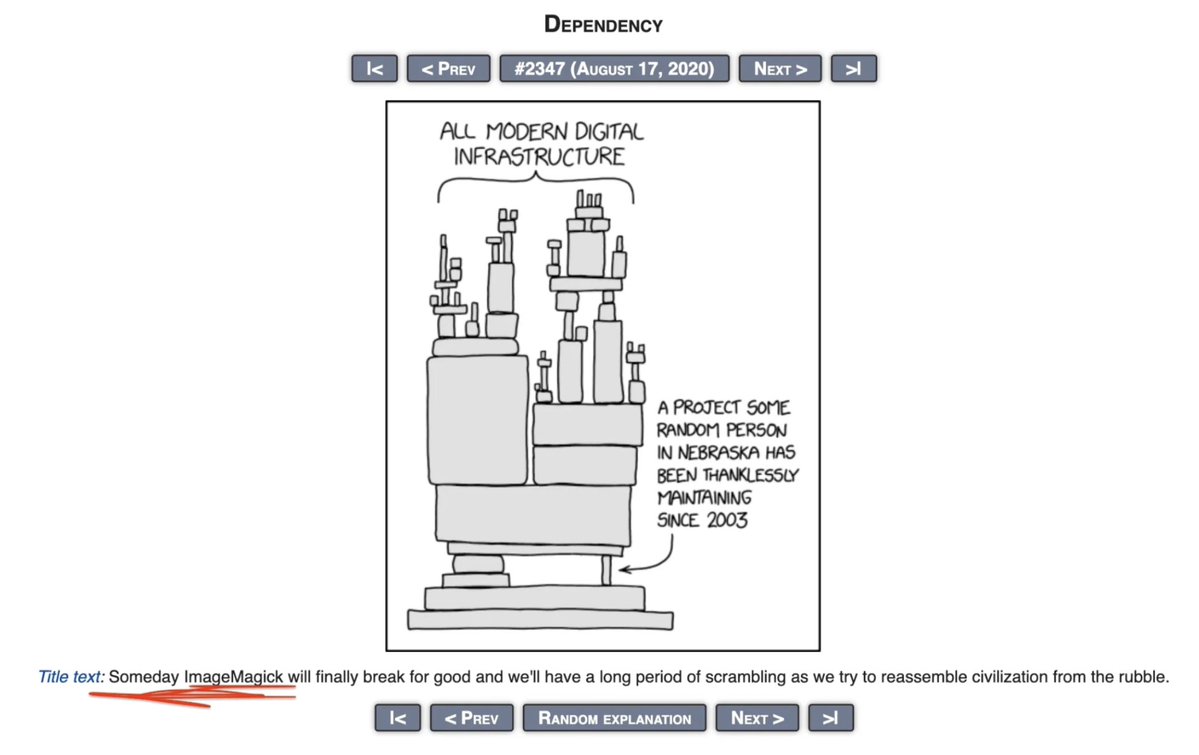
이것은 거대한 수의 애플리케이션 아래 숨겨진 하나의 생소한 이미지 라이브러리였던 xkcd #234와 같았습니다.
흥미롭게도, 저희의 RCE(원격 코드 실행) 및 정보 유출 시도는 수천 건의 이미지 업로드 후에야 성공했습니다. 놀라운 점은 오직 한 조직만이 저희의 익스플로잇 시도를 중간에서 잡아냈다는 것입니다. 축하드립니다!
전체 세부 사항은 여기서 게시했습니다:
이 위험은 libheif와 같은 네이티브 C/C++ 디코더, 특히 ImageMagick, libvips, Sharp, 배포판 패키지 또는 컨테이너 이미지 등을 통해 간접적으로 포함되는 애플리케이션 계층 아래에 존재합니다.
조작된 AVIF/HEIC 업로드는 버전 정보를 노출시켜 일치하는 익스플로잇을 유발할 수 있습니다.
이는 엄청나게 많은 애플리케이션에 영향을 미치므로, 저희는 향후 몇 주에 걸쳐 주요 기업들의 기술적 세부 사항을 다음에서 공개할 예정입니다:
https://hacktron.ai/blog
예를 들어, 여러 AI 회사에서 사용되는 Slack의 경우, 저희의 RCE를 통해 모든 사용자 파일이 유출될 수 있었습니다.
귀하의 애플리케이션이 libheif 또는 libde265에 직접적 또는 간접적으로 의존하는지 확인하십시오. HEIF Heist는 단일 취약 버전이 아니라 여러 릴리스 패밀리를 아우릅니다. 최신 libheif와 최신 libde265로 업데이트하거나, 신뢰할 수 없는 HEIF/AVIF 처리를 비활성화하십시오.
AI 자동 생성 콘텐츠
본 콘텐츠는 X 토픽: OpenAI/GPT/Codex의 원문을 AI가 자동으로 요약·번역·분석한 것입니다. 원 저작권은 원저작자에게 있으며, 정확한 내용은 반드시 원문을 확인해 주세요.
원문 바로가기