
구매한 하드웨어 암호화폐 지갑에 비밀 칩이 설치되어 암호화폐 복구 구문을 탈취할 수 있게 함
요약
하드웨어 암호화폐 지갑이 비밀 칩을 통해 복구 구문을 탈취당하는 해킹 사례가 발생했습니다. 리셀러들이 eSIM 및 LTE 모듈로 개조된 가짜 지갑을 판매하여 사용자들의 개인 키를 빼돌리고 있으며, 이미 수천만 달러의 자금이 탈취되었습니다. Ledger는 영향을 받지 않았다고 밝혔으나, 초기 설정 과정에서 개인 키가 유출될 위험이 있어 사용자들이 새 지갑으로 자산을 옮길 것을 권고했습니다.
핵심 포인트
- 리셀러들이 eSIM/LTE 모듈을 이용해 해킹된 하드웨어 지갑 판매
- 개인 키는 디스플레이 아래 플렉시블 PCB를 통해 포착되어 유출됨
- Ledger 공식 제품은 안전하나, 리셀러 제품 구매 시 주의 필요
- 초기 설정 완료자는 새 시드(seed)로 자산 이전 권장
암호화폐 애호가들은 종종 Ledger와 같은 모델의 하드웨어 지갑을 구매하여 이론적으로 최고의 보안 계층을 추가하는 것이 권장됩니다. 하지만 심지어 그 접근 방식조차 100% 안전하지 않다는 사실이 현재 진행 중인 조사에서 밝혀졌습니다. 이 조사에 따르면, 동남아시아와 유럽의 Ledger 리셀러들이 복구 구문(recovery phrases)을 빼돌리기 위해 eSIM 및 LTE 모듈로 가득 찬 해킹된 지갑을 판매하고 있습니다. 이미 사용자들의 잔액에서 최소 9,300만 달러(그리고 계속 증가 중)가 [탈취된] 것으로 보고되었습니다. Ledger가 직접 판매하는 하드웨어는 현재까지 영향을 받지 않았습니다.
최초로 함정 장치가 설치된 지갑은 리셀러 Cryptobilis에서 시작되었으며, 이 업체는 현재 모든 브랜드의 하드웨어 지갑 판매를 중단했습니다. 문제가 된 장치는 말레이시아의 한 상점에서 나왔지만, Cryptobilis는 인도네시아와 필리핀에서도 판매하고 있습니다. 연구원 Mark Karpelès는 오랫동안 해킹된 지갑을 조사해 왔으며, 그중 하나는 아마존 재팬(Amazon Japan)을 통해 중국 판매자로부터 구매하여 말레이시아에서 배송된 것이었습니다. Cryptobilis는 Trezor, Coolwallet, Tangem과 같은 다른 브랜드의 지갑도 판매하지만, 지금까지 Ledger 외의 오염에 대한 소식은 없습니다.
방금 속보: 근접 영상으로 해커들이 어떻게 8천만 달러 이상을 훔쳤는지 보여줌. Ledger #비트코인 지갑이 스크램되었음. 말레이시아에 위치한 스캠 가게는
Ledger는 지난 90일 동안 Cryptobilis에서 지갑을 구매한 사용자들에게 초기 설정을 수행하지 말 것을 권고했습니다. 왜냐하면 그 과정에서 개인 키(private key)가 유출되는 것으로 알려졌기 때문입니다. 이미 설정을 완료한 사람들에게는 자산을 새로운 시드(seed)를 가진 새 지갑으로 옮길 것을 Ledger가 권장합니다. 이 데이터 절도는 디스플레이 어셈블리 아래에 플렉시블 PCB(flexible PCB)를 숨겨서 초기 설정 중 입력된 개인 키를 표시하는 픽셀을 포착함으로써 이루어집니다. 이후 해당 정보는 언급된 eSIM+LTE 조합으로 전송되어 유출됩니다.
한편, 유럽에서 새로운 보고가 들어왔습니다. 독일에 위치한 것으로 보이는 테크 애호가 Johannes가 유명 기술 및 가전 소매점인 MediaMarkt에서 최소 두 개의 해킹된 지갑을 발견했습니다. 그는 한 개를 구매하여 아시아 지역의 제품과 동일한 하드웨어 변형이 되어 있음을 확인했으며, 이는 아시아와 유럽에서 발생한 사건들이 관련되어 있을 수 있음을 시사합니다. Johannes는 이후 다른 MediaMarkt 매장에서 두 번째 제품을 구매했고, 역시나 개조된 상태였습니다.
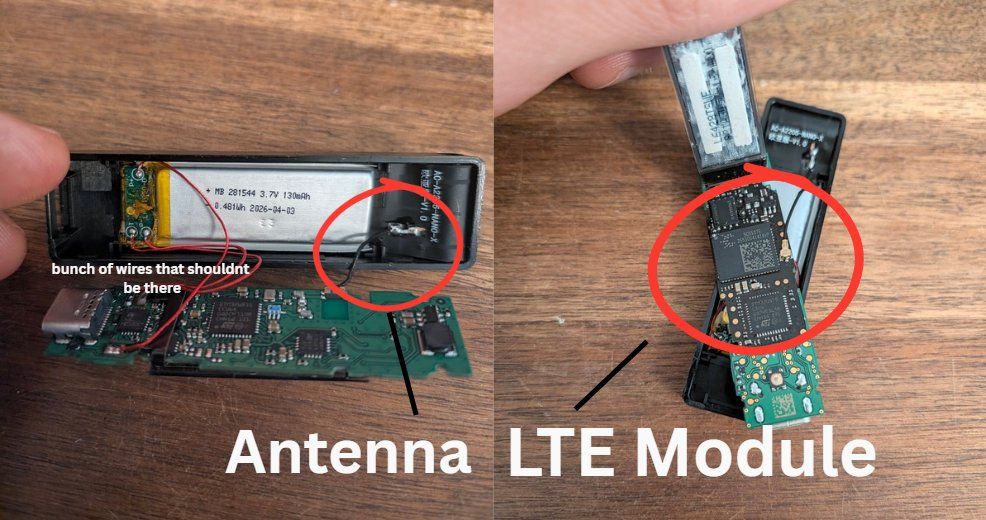
(이미지 출처: Johannes)
주목할 점은, 지금까지 발견된 해킹된 지갑 대부분이 반품 제품이 아니라 완전히 새로운 단위라는 것입니다. 악의적인 행위자들은 종종 새 하드웨어를 구매하여 변형시킨 후 매장에 반품하고, 다음 부주의한 고객을 속이는 방식으로 활동합니다.
Johannes는 한 매장의 직원을 통해 해당 지갑들의 재고 정보를 조회했고, 적어도 그 제품은 유럽 전역의 유통업체인 Aqipa GmbH에서 온 것이었습니다. 이는 피해 범위가 MediaMarkt나 독일보다 훨씬 광범위할 수 있음을 의미합니다. 이 문제는 최근에 발생한 사안이므로 Ledger는 아직 지침을 발표하지 않았지만, 우리는 그것이 앞서 언급된 단계와 유사할 것이라고 추측합니다.
Mark Karpelès는 블로그 게시물에서 eSIM 카드가 장착된 해킹된 지갑의 초기 버전에는 수작업 임플란트가 있었다고 언급했지만, 최근 발견된 하드웨어 부속품들은 우려스럽게도 주문 제작된 것처럼 보인다고 지적합니다. 만약 이것이 사실이라면, 이는 Ledger 지갑을 가로채 대량으로 해킹된 지갑을 제조하는 어딘가의 생산 라인이 존재할 수 있음을 의미할 수 있습니다.
Ledger는 사용자들이 회사가 제공하는 모든 모델의 지갑에 대해 물리적 무결성을 확인할 수 있도록 상세한 지침(https://support.ledger.com/article/4404382029329-zd)을 게시했습니다. 여기에는 모든 구성 요소별 사진이 포함되어 있어 사용자들이 부속품 여부를 면밀히 검사할 수 있습니다. 마찬가지로, 잠재적 사용자들은 공식 Ledger 웹사이트 URL에서만 소프트웨어를 다운로드해야 합니다. 이 과정은 공식적인 것처럼 위장한 폭탄 트랩(booby-trapped) 소프트웨어가 있는 수많은 사기 사이트들(https://support.ledger.com/article/fraudulent-ledger-live-applications) 때문에 더 어려워지고 있습니다.
AI 자동 생성 콘텐츠
본 콘텐츠는 Tom's Hardware의 원문을 AI가 자동으로 요약·번역·분석한 것입니다. 원 저작권은 원저작자에게 있으며, 정확한 내용은 반드시 원문을 확인해 주세요.
원문 바로가기