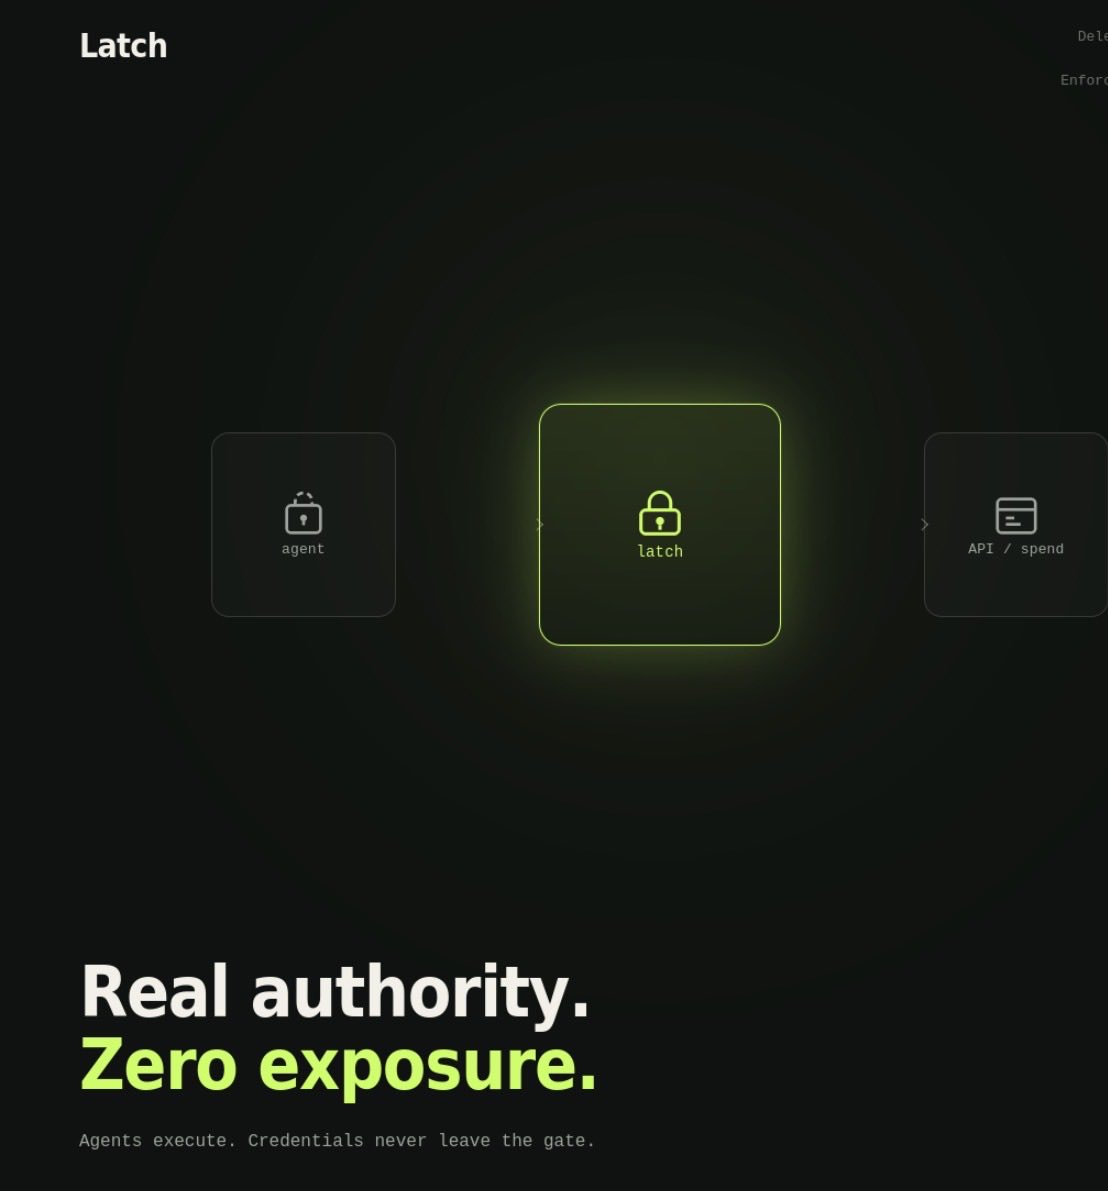
Subzero_labs의 Latch가 빌더와 개발자에게 도움을 주는 방법
요약
Subzero_labs의 Latch는 AI 에이전트에게 실제 자격 증명을 노출하지 않고도 지출, API 접근 및 실행에 대한 실질적인 권한을 위임하는 방법을 제공합니다. 개발자는 `latch_authorize` 호출을 사용하여 작업 전 권한 확인이 가능하며, 하드웨어 기반 경계와 범위가 지정된 토큰 사용으로 강력한 보안을 확보할 수 있습니다.
핵심 포인트
- 실제 자격 증명 노출 없이 권한 위임 가능
- 하드웨어 수준에서 적용되는 강력한 보안 경계 제공
- 범위가 지정되고 취소 가능한 토큰 사용 (Credential isolation)
- 에이전트 유형별 사전 구축된 권한 프로필 지원
Subzero_labs의 Latch를 소개합니다. Latch는 실제 자격 증명(credential)을 노출하지 않고도 AI 에이전트가 지출, API 접근, 실행에 대한 실질적인 권한을 위임할 수 있도록 합니다.
개발자에게 Latch가 구체적으로 어떤 도움을 주는지 알려드립니다.
latch_authorize — 개발자가 에이전트가 특정 작업을 수행하기 전에 권한을 확인하는 데 사용하는 호출입니다. 이는 초기 테스터에 의해 MCP를 통해 Codex에 연결되었습니다.
하드웨어 기반 경계(Hardware-enforced boundaries); 정책만으로 이루어진 가드레일과 달리, 제한 사항은 하드웨어 수준에서 적용되므로 순수 소프트웨어 권한 계층보다 강력한 보안 주장입니다.
자격 증명 격리(Credential isolation) — OpenAI, Stripe, GitHub 또는 Notion 같은 서비스의 실제 API 키/비밀 정보는 절대 관리 주권을 벗어나지 않습니다. 에이전트는 기본 자격 증명 대신 범위가 지정되고 취소 가능한 토큰을 사용하여 Latch를 통해 인증합니다.
일반적인 에이전트 유형에 대한 사전 구축된 권한 프로필(Pre-built permission profiles) — 리서치, 코딩, 금융, 지원, 운영 등 각기 다른 범위로 제한됩니다. 예를 들어, 코딩 에이전트는 이슈를 읽고 PR을 열 수 있지만, 금융 에이전트는 청구서를 지불하기 전에 인간의 승인이 필요합니다.
Mcp 네이티브(Mcp native) — 별도의 통합 패러다임을 요구하는 대신, 에이전트가 이미 사용하는 동일한 도구 호출 패턴에 플러그인되도록 설계되었습니다.
AI 자동 생성 콘텐츠
본 콘텐츠는 X AI 사용법/팁의 원문을 AI가 자동으로 요약·번역·분석한 것입니다. 원 저작권은 원저작자에게 있으며, 정확한 내용은 반드시 원문을 확인해 주세요.
원문 바로가기