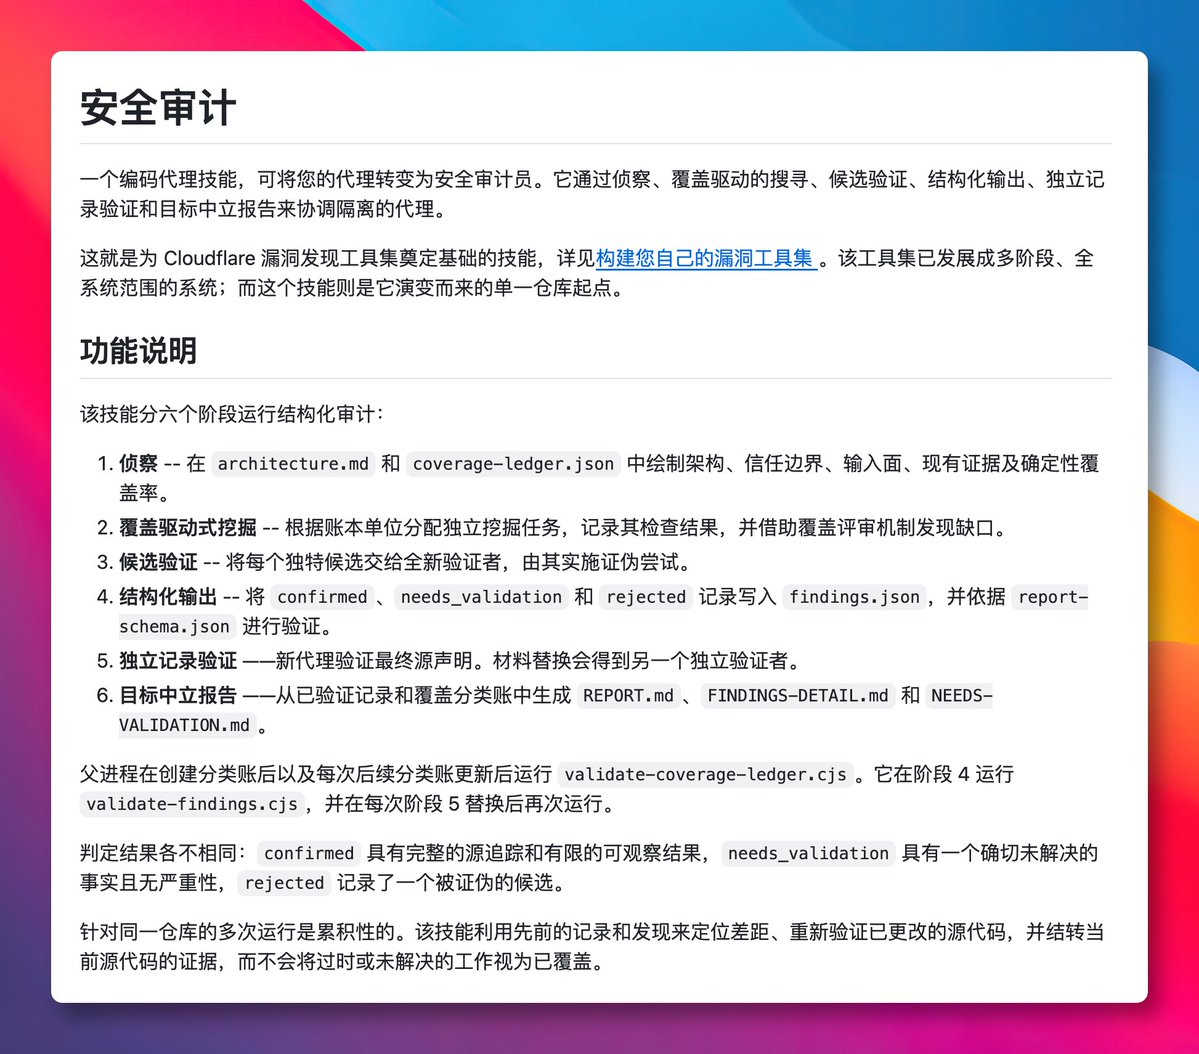
Cloudflare가 내부 취약점 탐지 방식을 'security-audit' Skill로 만들어 오픈소스화했습니다.
요약
Cloudflare가 내부 취약점 탐지 시스템을 'security-audit' Skill로 만들어 오픈소스로 공개했습니다. 이 Agent는 6단계의 복잡한 프로세스를 거쳐 코드베이스를 분석하며, 발견된 취약점을 독립적인 Agent들이 검증하고 최종적으로 세 가지 결론(확인, 대기 중, 제외)을 도출합니다.
핵심 포인트
- 내부 보안 감사 시스템을 Skill로 오픈소화하여 공개함.
- 6단계 프로세스를 통해 아키텍처와 신뢰 경계를 파악하며 분석 진행.
- 발견된 취약점은 독립적인 Agent들이 검증하는 과정을 거침.
- 사용법이 간단하며, 코드베이스에 대한 신뢰도 높은 감사 결과를 제공함.
Cloudflare 팀이 자체적으로 취약점을 찾는 방법을 'security-audit'라는 Skill로 만들고 이를 공개했습니다.
코딩 Agent에 탑재하면 자신의 코드베이스를 대상으로 제대로 된 보안 감사를 실행할 수 있으며, 이미 11000+ Star를 달성했습니다!
프로세스는 6단계로 나뉘며, 먼저 아키텍처와 신뢰 경계를 파악한 후 여러 독립적인 Agent가 분할되어 찾아내고, 각 후보 취약점은 새로운 Agent에게 맡겨 반증하게 합니다.
GitHub: https://t.co/o5VwfniSoY
이 시스템의 규칙은 발견된 특정 Agent가 스스로 검증할 수 없다는 것입니다. 검증 단계의 목표는 해당 주장이 성립되지 않음을 증명하는 것이며, 최종적으로 세 가지 결론(확인, 대기 중, 제외)만 존재합니다.
'대기 중'으로 분류되는 항목은 어떤 구체적인 사실에 근거하여 막혔는지 명시하며 심각도 점수는 부여하지 않습니다. 보호 장치가 부족하지만 다른 장치로 방어 가능한 경우, 취약점이라기보다는 강화 권고 사항으로 간주합니다.
산출물은 메인 보고서와 항목별 상세 보고서로 구성되며, 확인된 모든 내용은 소스 코드 위치까지 추적할 수 있습니다.
Cloudflare 블로그에 따르면 이것이 그들의 내부 취약점 발견 시스템의 시작점이며, 여러 번 실행하면 결과가 누적된다고 합니다. 자체 테스트를 해보니 한 번만 돌려도 절반 정도밖에 찾지 못했습니다.
사용법은 'security audit this codebase'라는 명령어 하나로, 자신이 검토 권한이 있는 코드베이스에서 실행하고 그 결과를 두 번째 의견처럼 참고하는 것이 좋다고 생각합니다. 이는 Agent에게 무작정 질문하는 것보다 훨씬 신뢰할 만하다고 느꼈습니다.
AI 자동 생성 콘텐츠
본 콘텐츠는 X @github_daily (자동 발견)의 원문을 AI가 자동으로 요약·번역·분석한 것입니다. 원 저작권은 원저작자에게 있으며, 정확한 내용은 반드시 원문을 확인해 주세요.
원문 바로가기