LazyOwn RedTeam Framework with AI agents, Linux BOF beacon, YARA+Nuclei marketplace
<img width="862" height="862" alt="image" src="https://github.com/user-attachments/assets/6157c084-c743-4042-bd91-f8d2cc6a194c" />
stars
release
docker
ci
License: GPL v3
Ask DeepWiki
837개의 CLI 명령어. 다중 운영자 C2 (Command and Control). AI 에이전트를 위한 153개 MCP 도구. 리눅스 네이티브 c BOF 지원 및 내장된 YARA/Nuclei 마켓플레이스를 갖춘 최초의 OSS C2.
한 번의 명령어로 설치
curl -fsSL https://raw.githubusercontent.com/grisuno/LazyOwn/main/bootstrap.sh -o /tmp/bootstrap.sh \
  && bash /tmp/bootstrap.sh
| 60초 만에 시도하기 (설치 불필요) | 골든 패스 (모든 참여 과정) | 한 번의 명령어로 자동 침투 |
|---|
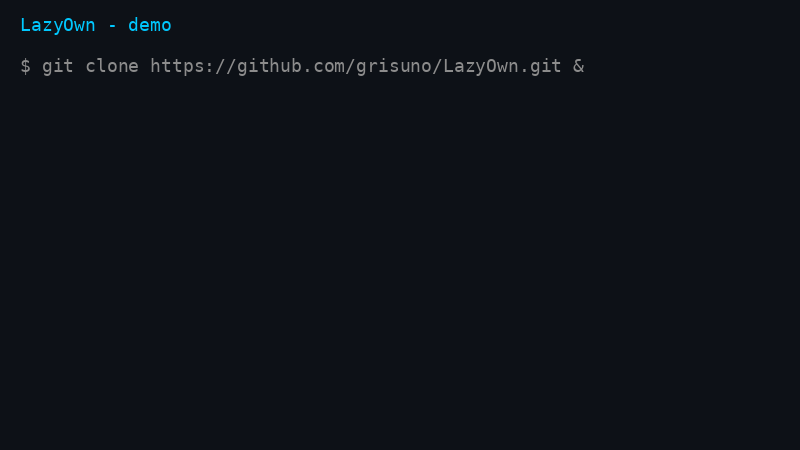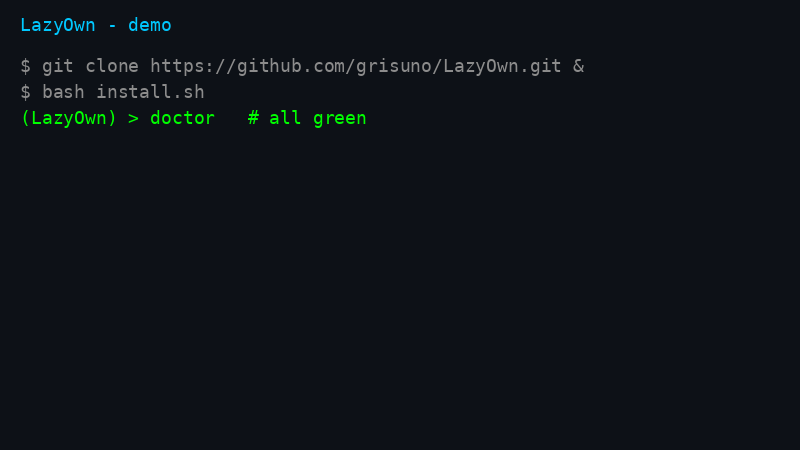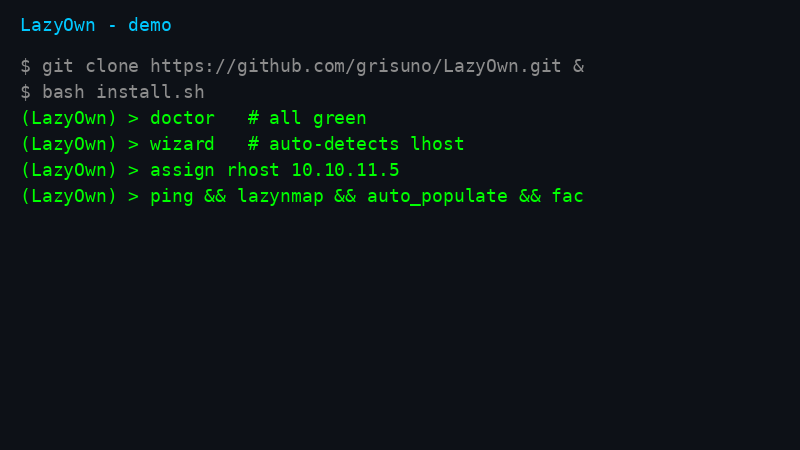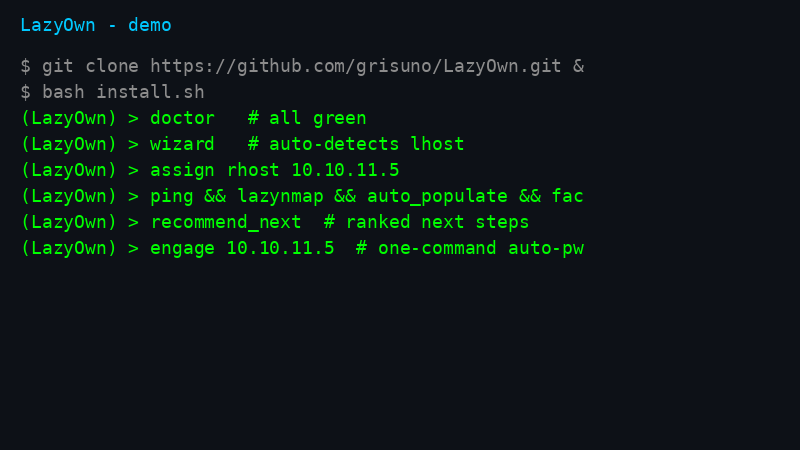
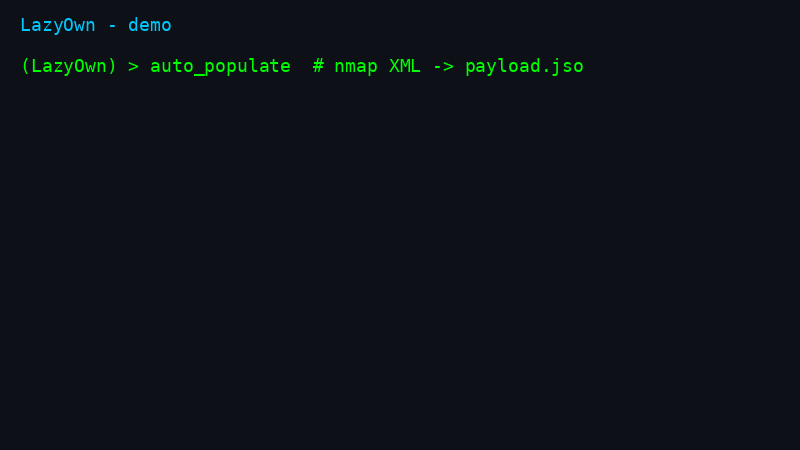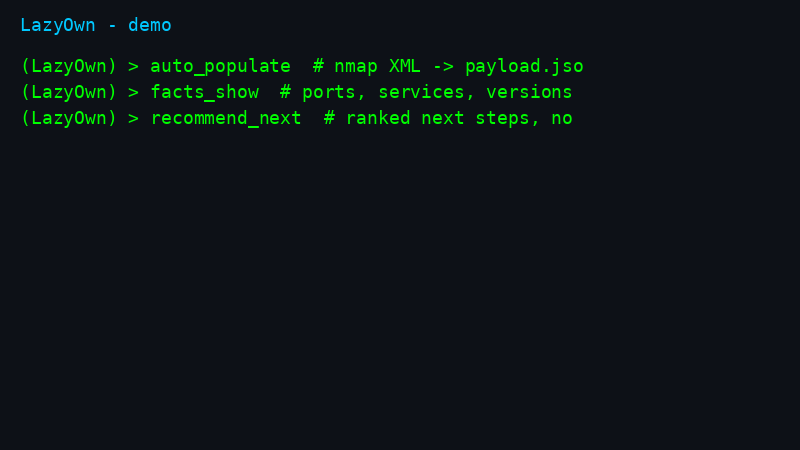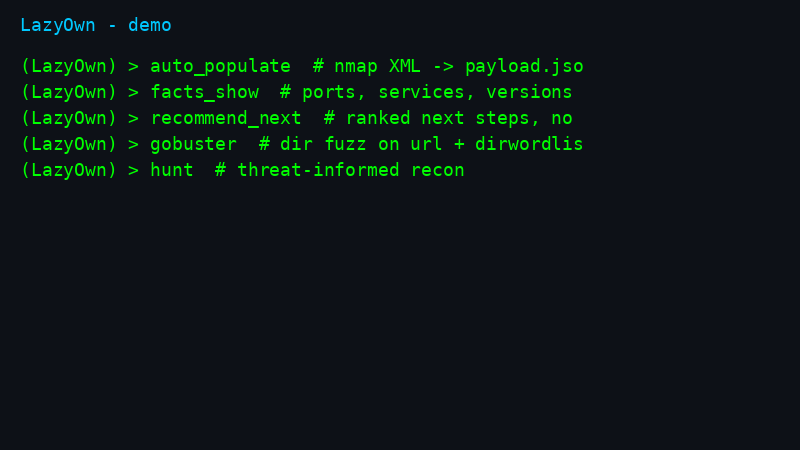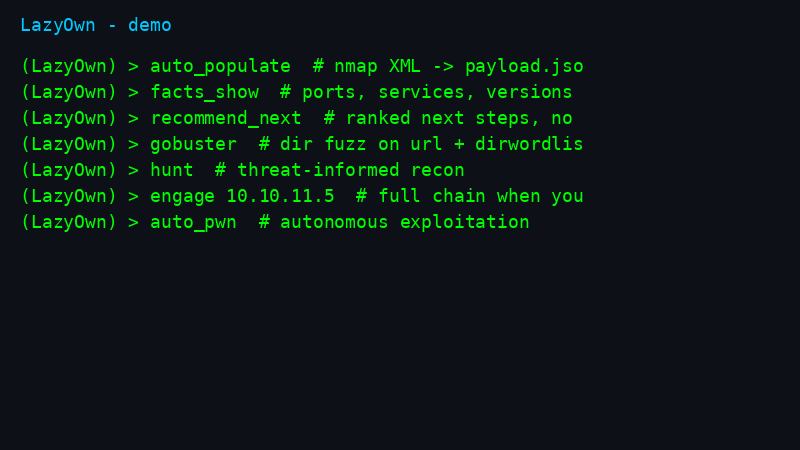
docker run -it ghcr.io/grisuno/lazyown:latest | ping > lazynmap > auto_populate > facts_show > recommend_next | auto_loop --target 10.10.11.5 |
golden path demo
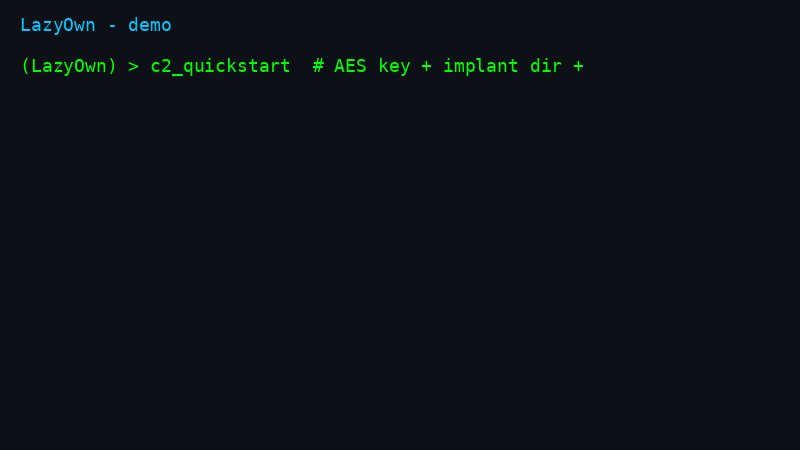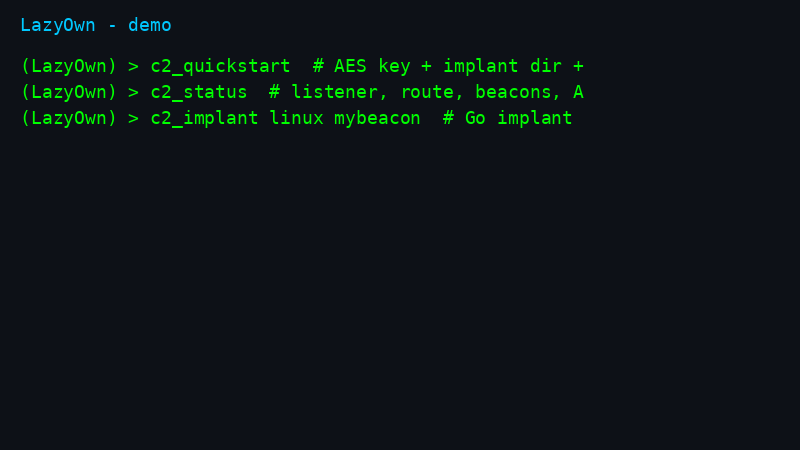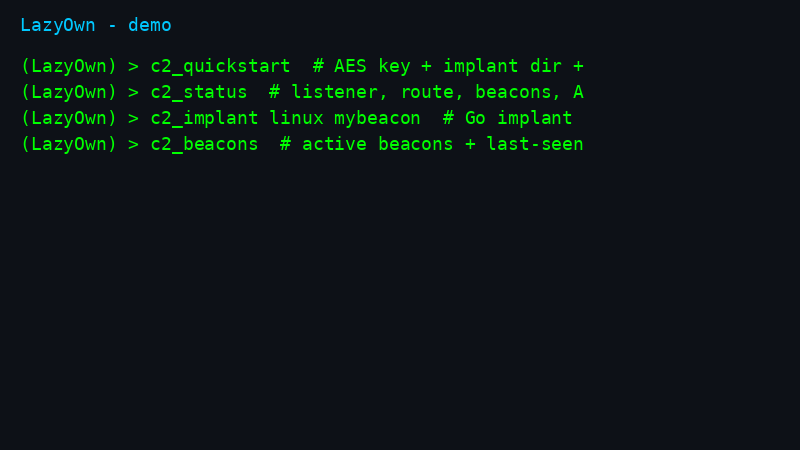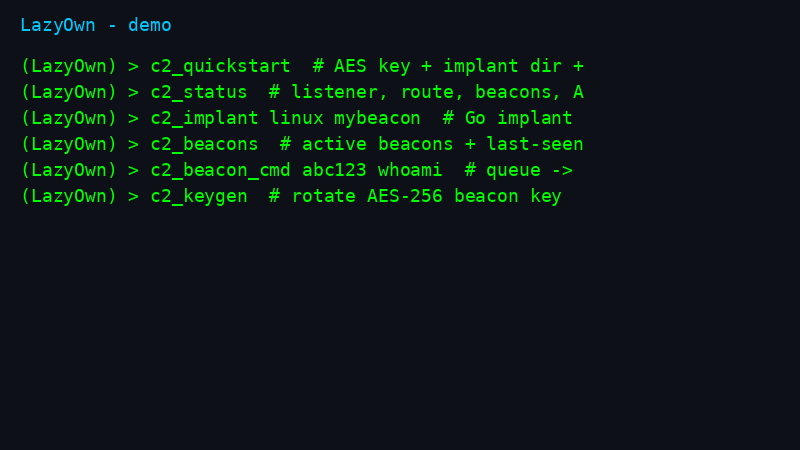
C2 collab demo
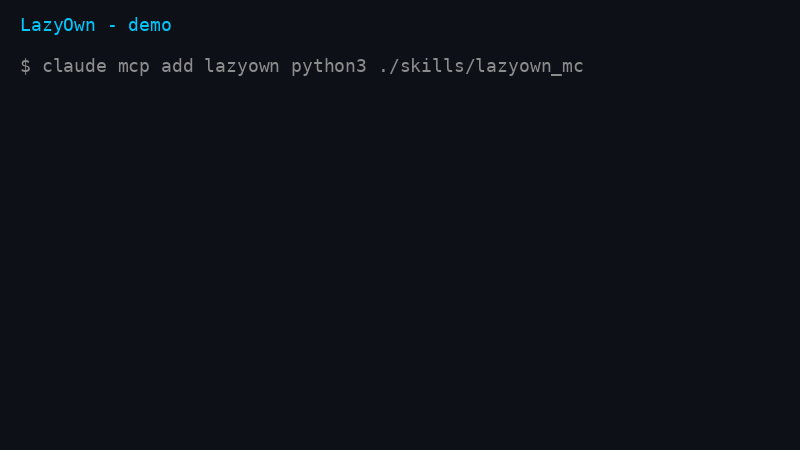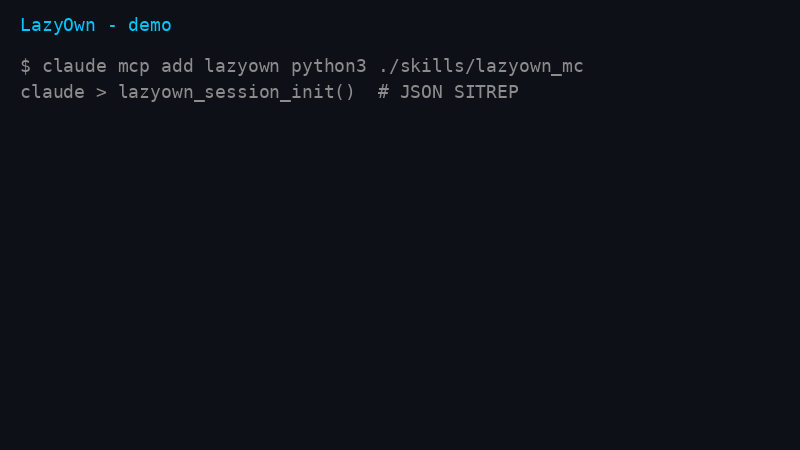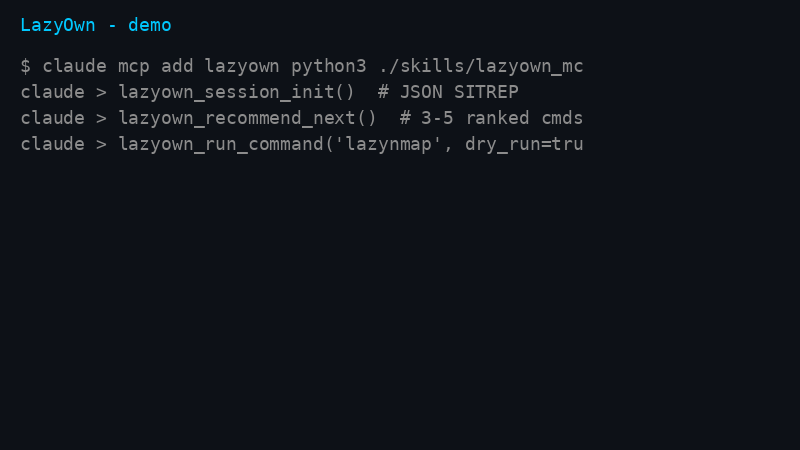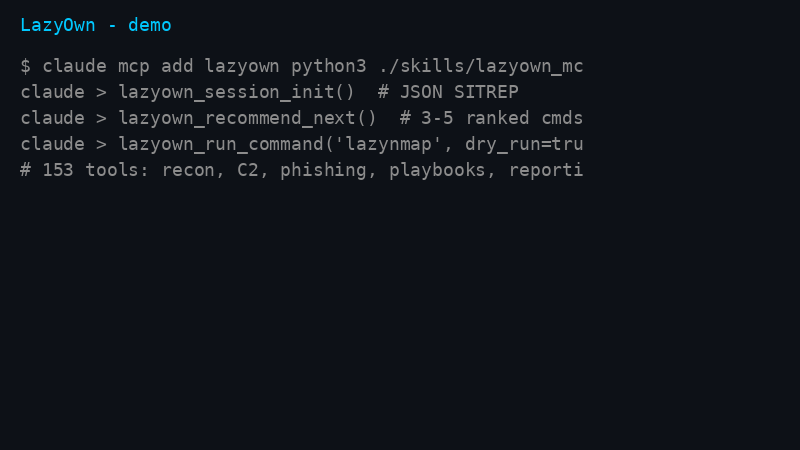
MCP AI demo
추가 데모
| 첫 7개 명령어 | 정찰 루프 |
|---|
| first steps | recon loop |
| CLI를 통한 C2 | 비콘에 명령 발행하기 |
|---|
| C2 CLI | issue to C2 |
5분 만의 첫 승리: TUTORIAL_5_MINUTES.md · 전체 워크스루: QUICKSTART.md (5분) · 80/20 가이드: ESSENTIALS.md · HTB 엔드투엔드: docs/examples/htb-lame-walkthrough.md · 솔직한 비교: COMPARISON.md
문서 (Doc)
readmenator에 의해 자동 생성됨 (pip install readminator)
https://grisuno.github.io/LazyOwn
<img width="1913" height="963" alt="image" src="https://github.com/user-attachments/assets/798fd75b-db6c-4443-a7bd-ed79788280ce" />
| Capability | LazyOwn | Sliver | Havoc | Mythic | Caldera | Metasploit |
|---|
| Linux BOF support | yes | no | no | no | no | no |
| ... | | | | | | |
전체 표 보기: COMPARISON.md. 오류를 발견했습니까? 이슈(issue)를 열어주시면 수정하겠습니다.
 ██▓    ▄▄▄      ▒███████▒▓██   ██▓ ▒█████   █     █░███▄    █
▓██▒   ▒████▄    ▒ ▒ ▒ ▄▀░ ▒██  ██▒▒██▒  ██▒▓█░ █ ░█░██ ▀█   █
▒██░   ▒██  ▀█▄  ░ ▒ ▄▀▒░   ▒██ ██░▒██░  ██▒▒█░ █ ░█▓██  ▀█ ██▒
...
ko-fi
LazyOwn은 어떠한 보증도 제공하지 않습니다(ABSOLUTELY NO WARRANTY). 이는 자유 소프트웨어이며, GNU General Public License v3의 조건에 따라 재배포가 가능합니다.
이 소프트웨어 사용에 대한 자세한 내용은 LICENSE 파일을 참조하십시오.
LazyOwn RedTeam Framework v 0.4.10
LazyOwn은 침투 테스터(penetration testers), 레드팀, 보안 연구원을 위해 구축된 전문적인 레드팀 프레임워크(RedTeam Framework)이자 명령 및 제어(C2: Command & Control) 플랫폼입니다. 이 프레임워크는 Linux, Windows, macOS, 그리고 BSD 전반에 걸쳐 전체 공격 체인(kill chain)을 커버하는 837개의 CLI 명령어, 130개의 별칭(aliases), AI 에이전트를 위한 153개의 MCP 도구, 다중 운영자 웹 C2 대시보드, 그리고 137개의 YAML/Lua 플러그인 통합 기능을 제공합니다.
이번 릴리스의 주요 기능: YARA 규칙과 Nuclei 템플릿이 통합된 마켓플레이스, auto_loop 자율 익스플로잇(autonomous exploitation), 위협 기반 정찰(threat-informed recon)을 위한 hunt 명령어, 포스트 명령어 팁 엔진(post-command tips engine), 자동 세션 데이터 암호화, 게임화된 ELO/배지 시스템, 그리고 7개의 새로운 APT 플레이북이 추가되었습니다. 또한: 중단된 체인/루프를 재개하는 retry 기능 (보안 장치가 적용된 --sudo 모드 포함), 하나의 루프 추적을 재사용 가능한 체인 YAML로 변환하는 chain_distill, 플래너(planner)를 위한 타입 지정 동사 매니페스트(typed verb manifests), 그리고 설치된 모든 lazyaddon이 토글 가능한 addon:* 동사로 표시됩니다.
자율 계약 업데이트: 이제 루프는 config/orchestrator.yaml 프로필(default, stealth, lab, gym)에 의해 관리됩니다. 체인(chains)은 조건, 시간 초과(timeouts), 재시도(retries), 캡처 및 싱크 태그를 지원하며, 모든 익스플로잇(exploit), 에뮬레이션 단계, 체인 결과 및 발견 사항은 하나의 아웃컴 버스(outcome bus)를 통해 전파됩니다. Metasploitable 2는 SQLi, XSS, CSRF, LFI/RFI, 업로드, 명령 주입을 포함하여 각각 1개의 익스플로잇과 1개의 체인을 가진 45개의 인덱싱된 벡터와 함께 제공됩니다. Lazyaddons는 update: true를 통해 git fast-forward 업데이트에 옵트인하며, 배포되는 모든 애드온은 옵트인 처리됩니다.
또한 기존 흐름(데몬 루프 내의 안전 게이트 및 플래너 프론티어, 프로바이더 페일오버, 증거 금고(evidence vault), DB 기반 발견 재테스트)에 자율 운영 계약(autonomous-operation contracts)을 통합했습니다. 저는 일반적인 동사들을 통해 이들을 검증합니다. 전체 계약은 specs/autonomous_ops.md를 참조하십시오.
세 가지 명령어로 시작하기 (Quickstart in three commands)
새로운가요? 이것이 전체 온램프입니다. 전체 워크스루는 QUICKSTART.md를 참고하세요.
가장 빠른 경로(원라인: ~/LazyOwn으로 클론하고, 설치한 다음, 일반 ./run 세션을 시작할지 아니면 전체 fast_run_as_r00t.sh 스택을 사용할지 묻습니다):
curl -fsSL https://raw.githubusercontent.com/grisuno/LazyOwn/main/bootstrap.sh -o /tmp/bootstrap.sh \
  && bash /tmp/bootstrap.sh
(원 명령어 대안: curl -fsSL https://raw.githubusercontent.com/grisuno/LazyOwn/main/bootstrap.sh | bash.)
만약 ~/LazyOwn이 이미 존재한다면, 설치 프로그램은 제자리 업데이트를 할지, 클린 재설치(먼저 payload.json을 /tmp로 백업)를 할지, 다른 디렉토리를 사용할지, 아니면 중단할지 묻습니다.
또는 단계별로 진행합니다:
git clone https://github.com/grisuno/LazyOwn.git && cd LazyOwn
bash install.sh
./run
기본 설치는 가볍습니다. 무거운 PyTorch/CUDA 스택이 필요하면 --with-ml을, 로컬 LLM 런타임이 필요하면 --with-ollama를, 공통 외부 바이너리가 필요하면 --with-tools를 추가하세요 (일회성 명령줄에서 bash -s -- <flags>로 전달). 종속성은 requirements.txt(크로스 플랫폼 코어)와 requirements-ml.txt(선택적 ML)에 고정되어 있으며, pyproject.toml이 단일 진실 공급원(single source of truth)입니다.
Docker
격리되고 재현 가능한 작업을 위해서는 lazyown-docker/README.md를 참조하세요.
cd lazyown-docker
./mkdocker.sh build
./mkdocker.sh run --vpn 1
자율 루프 및 체인 (Autonomous loop and chains)
어떤 실험실도, 어떤 컨테이너도 필요 없이, 단 하나의 승인된 목표만으로 작동하는 일반적인 골든 패스:
lazy_loop --target 10.10.10.5 --rounds 6 "initial access 획득"
apt_chain apt_generic 10.10.10.5
apt_chain apt_generic 10.10.10.5 --dry-run
...
apt_chain은 스키마에 따라 자체 복구(self-recovering)됩니다: 단계는 pre_check(저렴한 예측기가 실패할 경우 단계를 조기에 건너뛰기), parallel: true(독립적인 스캔을 동시에 실행)를 수용하며, 체인은 fallback: <chain> (실패한 체인이 동일한 run id로 폴백을 재실행하고 fallback_used로 보고함)를 수용합니다. 반복된 실패는 목표를 모델에 전달할 수 있습니다: apt_chain ... --replan. 계약서(Contract): docs/autonomous-loop.md.
루프는 config/orchestrator.yaml을 읽지만, 명시적인 플래그가 여전히 우선합니다.
lazy_loop --profile gym --target 172.17.0.2 "gym 루트 권한 확보"
apt_chain gym_metasploitable_ms2_distcc_exec 172.17.0.2
apt_chain gym_metasploitable_ms2_distcc_exec 172.17.0.2 --dry-run
...
lab start metasploitable은 컨테이너 IP와 assign rhost 라인을 출력하고, 이미지가 부팅될 때 Apache를 시작하며, 젬 마이그레이션(gym migrations)을 자동으로 적용합니다(modules/metasploitable_migrations.py). 여기에는 핵심 데몬(core daemons), 도커 서브넷에서의 telnet/rlogin/rsh 접근, 익명 FTP, 열린 X 디스플레이, Shellshock CGI, mutillidae 데이터베이스(설정 및 metasploit으로 미러링)와 표준 DVWA DOM XSS 페이지가 포함됩니다. 컨테이너 내부에서는 세 가지 벡터에 추가적인 설정이 필요하며, 마이그레이션이 이를 수정합니다: Python DNS responder가 bind9를 대신하고 (도커는 원하는 capset을 제거함), 사용 공간의 rpc.mountd가 커널 NFS 서버를 대신하며, /root/.rhosts는 rsh를 위해 루프백(loopback)을 신뢰합니다. 배포된 45개 벡터 모두에서 실험실 환경에 쉘(shell)이 제공됩니다. 설정 가이드: docs/gym-setup.md.
결과 버스(outcome bus)는 하나의 이벤트로부터 월드 모델(world model), 킬체인(kill-chain), 인텔 그래프(intel graph), 공격 그래프(attack graph), C2 배너/CVE/노트, 목표 및 세션 보고서를 업데이트합니다. 계약서: docs/autonomous-loop.md, docs/outcome-bus.md, docs/emulation-runner.md, docs/metasploitable-gym.md.
그런 다음, (LazyOwn) > 쉘 내부에서:
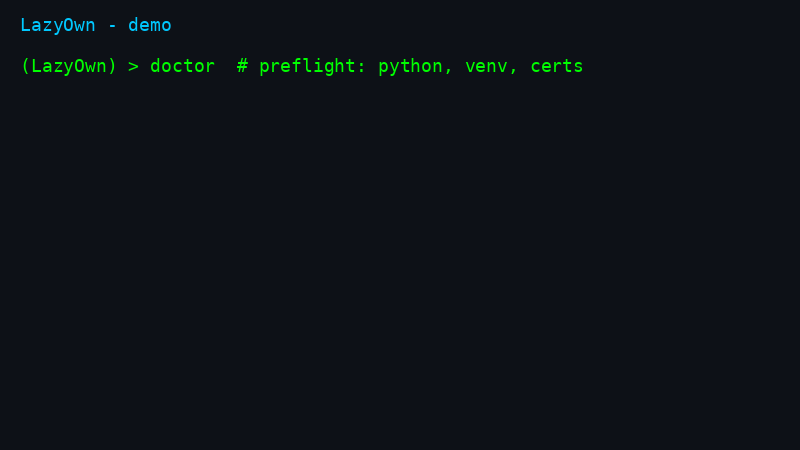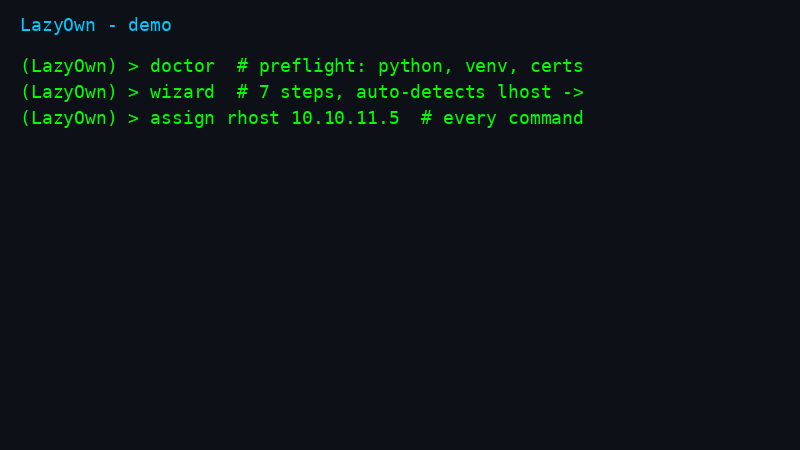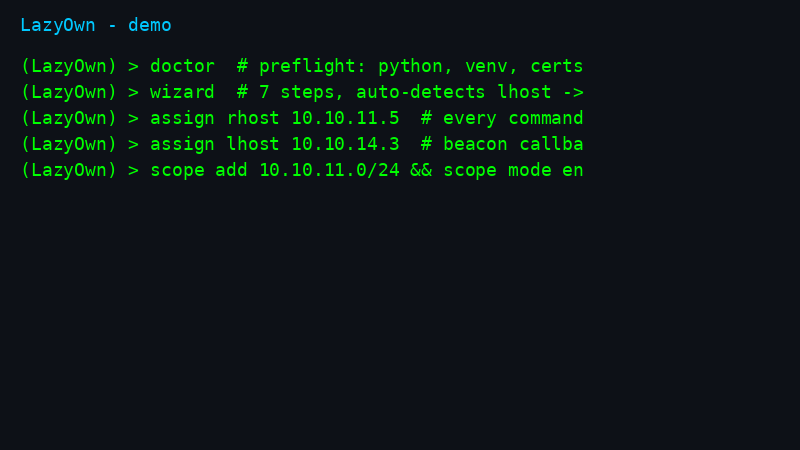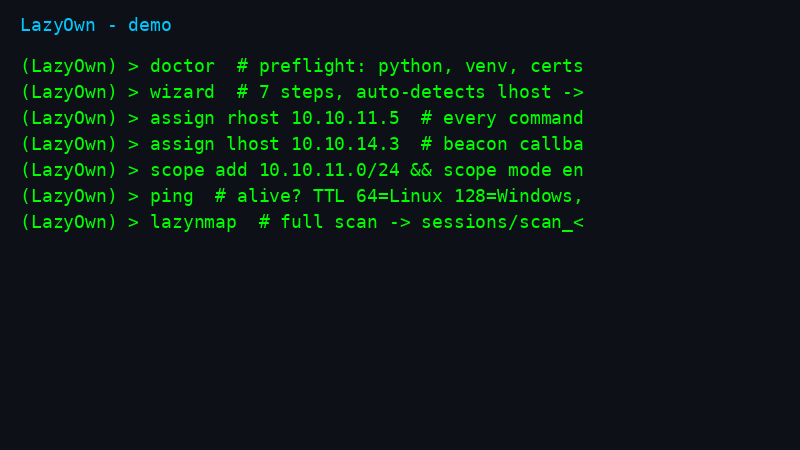
doctor          # 사전 점검: Python, venv, 패키지, 인증서, SecLists, 도구 확인
wizard          # 안내형 설정 (lhost 자동 감지, LLM 제공업체를 포함하여 8단계 진행)
ping            # 대상이 작동하는지 확인하고 OS를 감지
...
만약 doctor가 차단 실패(red)를 보고하면, 더 나아가기 전에 이를 수정해야 합니다. 이 명령어는 누락된 항목에 대해 정확한 pip install / apt install 명령을 알려줍니다. 경고(yellow)는 현재 무시할 수 있는 선택적 기능입니다.
자율 루프 (Autonomous loop)
LazyOwn은 네이티브 자율 루프를 제공합니다: 하나의 명령으로 전체 침투 과정(범위 설정, 강화(enrichment), 계획, 워커, 가드, 트래픽, 발견 사항, 재테스트, 압축, 인텔 융합, 보고)을 라운드별로 구동하며, 모든 단계는 sessions/lazy/ 아래에 영구 저장되고 감사 가능합니다.
auto_loop --target 10.10.10.5 --rounds 6 --workers 2 "gain initial access"
lazy_loop --view # live worker monitor를 사용하여 재개/관찰
lazy_view t0001 # 다른 터미널에서 모니터 연결
...
하이라이트:
- 구성 가능한 파이프라인 (configurable pipeline): 각 단계를 활성화/비활성화하고 자동 동사 레지스트리(auto verb registry)를 관리할 수 있습니다 (
lazy_orchestrator의 Pipeline 및 Verbs 탭에서, 동사를 추가할 때 검색 가능한 명령어 선택기 제공);
- 플레이북 관리 (playbook administration):
lazy_orchestrator Playbooks 탭에서 playbooks/*.yaml을 목록화, 미리 보기, 생성, 편집 및 삭제할 수 있습니다;
- Gym 관리 (gym administration):
gyms/ 아래의 YAML 정의, 월드 모델 내 영구 실행 기록, 그리고 시작/중지용 lazy_orchestrator Gyms 탭을 제공합니다;
- 투명한 실행 (transparent execution): 모든 단계가 심장 박동(heartbeats), 정지 감시 장치(stall watchdog), 아무것도 움직이지 않을 때의 스레드-스택 덤프와 함께 실시간으로 서술됩니다;
- 안전한 종료 (safe teardown):
Ctrl+C, qa, exit, EOF 및 atexit이 자식 프로세스를 종료하고, 셸 세션을 닫으며, 작업을 일시 중지하고 모든 것을 재개 가능하게 만듭니다;
- 지능 통합 (intel fusion): 각 라운드는 로그를 월드 모델로 병합하며,
lazy_bridge.sync_all을 통해 발견 사항의 수명 주기와 목표를 통합합니다.
전체 문서: docs/autonomous-loop.md.
핵심 아키텍처 (Core Architecture)
LazyOwn은 모듈식이며 명령어 기반의 아키텍처를 중심으로 구축되어 보안 테스트 워크플로우에 유연성과 확장성을 제공합니다.
LazyOwn 스킬 및 MCP 통합 (Skills & MCP Integration)
AI 에이전트를 Model Context Protocol (MCP)을 통해 프레임워크에 연결합니다. MCP 서버 (skills/lazyown_mcp.py)는 전체 침투 수명 주기를 포괄하는 173개의 도구를 노출합니다.
bash scripts/setup_hermes_mcp.sh
그런 다음 에이전트를 재시작하거나 /reload-mcp를 실행합니다. 전체 도구 플레이북: skills/lazyown.md.
에이전트 설정 세부 정보 (Claude Code, Hermes, OpenCode, 환경 변수(env vars), 도구 그룹): docs/mcp-setup.md.
주요 기능 (Key Features)